
Un dispositivo originale, un componente nascosto e una frase di recupero intercettata prima ancora che il proprietario possa proteggerla. È questo il meccanismo dell'attacco hardware ai wallet Ledger confermato dall'azienda francese nel corso delle indagini su CryptoBilis, rivenditore attivo nel Sud-est asiatico. Il 15 ottobre 2026 Ledger ha riconosciuto pubblicamente una manomissione nella distribuzione e annunciato nuove regole per i negozi. Al 19 ottobre il furto è reale, ma il totale dei fondi sottratti e il numero delle persone coinvolte non sono stati certificati dall'azienda.
L'elemento decisivo non è una vulnerabilità del chip Secure Element: secondo Ledger, quel componente e il suo sistema operativo sono rimasti integri. La minaccia è arrivata dall'esterno, attraverso piccoli dispositivi elettronici inseriti negli hardware wallet dopo la loro uscita dalla filiera controllata dal produttore. Per chi affida le proprie crypto a una soluzione di self-custody, la distinzione cambia il modo di valutare la sicurezza.
Dal rivenditore CryptoBilis agli impianti nascosti
Il 9 ottobre Ledger ha avviato verifiche sulle segnalazioni di clienti che avevano visto svuotare i propri wallet dopo aver acquistato dispositivi tramite CryptoBilis, rivenditore autorizzato indicato dalla stampa in Indonesia, Malaysia e Filippine. Il giorno successivo il produttore ha confermato un componente non autorizzato all'interno di un dispositivo appartenente a una persona colpita. Il 13 ottobre il laboratorio di sicurezza Ledger Donjon ha descritto pubblicamente il funzionamento della manomissione; il 15 ottobre è arrivata la ricostruzione aziendale più completa.
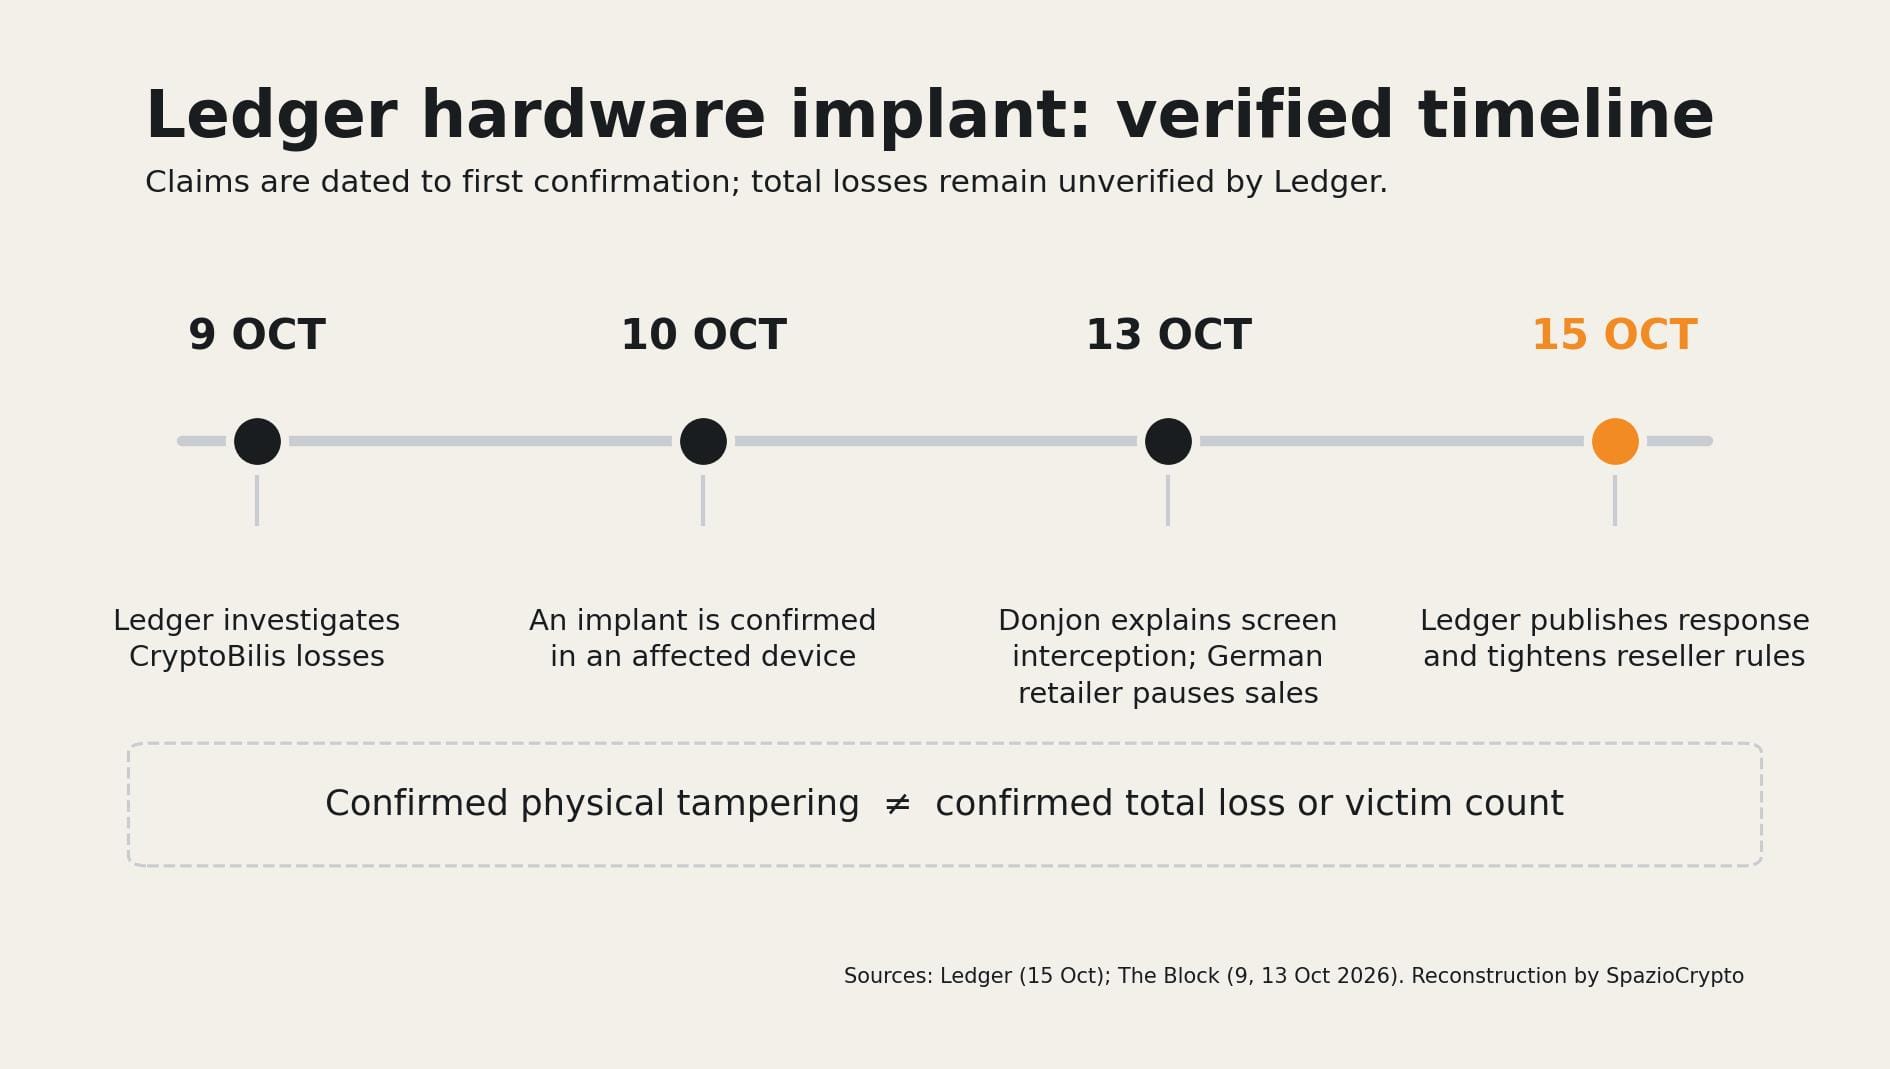
Nel comunicato, Ledger attribuisce l'operazione a un gruppo criminale organizzato che avrebbe acquistato dispositivi autentici, li avrebbe aperti per installare componenti costruiti appositamente e li avrebbe poi reimmessi nel circuito commerciale. Secondo l'azienda, la preparazione è durata mesi e comprendeva server per raccogliere le frasi di recupero e infrastrutture per trasferire e riciclare i fondi. Sono informazioni ricavate dall'indagine interna; i nomi dei responsabili e il punto preciso della filiera in cui tutti i dispositivi sarebbero stati alterati non sono stati resi pubblici.
La differenza rispetto a un prodotto contraffatto è sostanziale. Gli hardware wallet coinvolti erano dispositivi veri, con componenti di sicurezza autentici. Era l'oggetto fisico, non la chiave crittografica custodita nel chip, a essere stato modificato. Per capire che cosa verifica normalmente un apparecchio originale, è utile distinguere le caratteristiche del sistema Ledger dalle garanzie offerte dalla catena di vendita.
Come un circuito ha letto le 24 parole senza violare il Secure Element
Durante la prima configurazione, un wallet Ledger mostra sul proprio schermo una frase di recupero di 24 parole. Chiunque ne possieda una copia può ricostruire le chiavi del wallet su un altro dispositivo e trasferire gli asset, senza chiedere il PIN al proprietario. Secondo la descrizione tecnica del 13 ottobre attribuita al Ledger Donjon, l'impianto nascosto leggeva le parole visualizzate sullo schermo e le trasmetteva via rete cellulare LTE attraverso una eSIM. In questo modo gli aggressori potevano ottenere il segreto prima che l'utente iniziasse a usare normalmente il prodotto.
L'aspetto più delicato riguarda i controlli di autenticità. Ledger dispone di un controllo crittografico, chiamato Genuine Check, che verifica la presenza di un Secure Element originale. Il suo stesso modello di minaccia precisa però che un circuito spia aggiunto all'hardware può passare inosservato se il componente sicuro resta intatto. Un controllo superato dimostra quindi l'autenticità del chip, non l'assenza assoluta di componenti aggiunti al dispositivo. È una limitazione riconosciuta dal produttore, non la prova che ogni Ledger possa essere compromesso da remoto.
Questo attacco non richiedeva che la vittima digitasse le parole in un sito fraudolento. È diverso, per esempio, dalle false lettere attribuite a Ledger che cercavano di convincere i clienti a rivelare volontariamente la seed phrase. Nel caso CryptoBilis la frase veniva esposta proprio nel momento in cui l'utente pensava di stare configurando un dispositivo nuovo.
Perdite stimate: da 86 a 102 milioni di dollari, ma manca un totale ufficiale
Le prime analisi on-chain citate il 9 ottobre da The Block indicavano perdite sospette superiori a 72 milioni e poi a 86 milioni di dollari. Erano stime costruite collegando indirizzi blockchain ai presunti furti, non un bilancio approvato da Ledger. Nei giorni successivi sono circolati conteggi superiori a 90 milioni, con perimetri e metodologie differenti. Non vanno sommati tra loro: potrebbero riferirsi alle stesse transazioni.
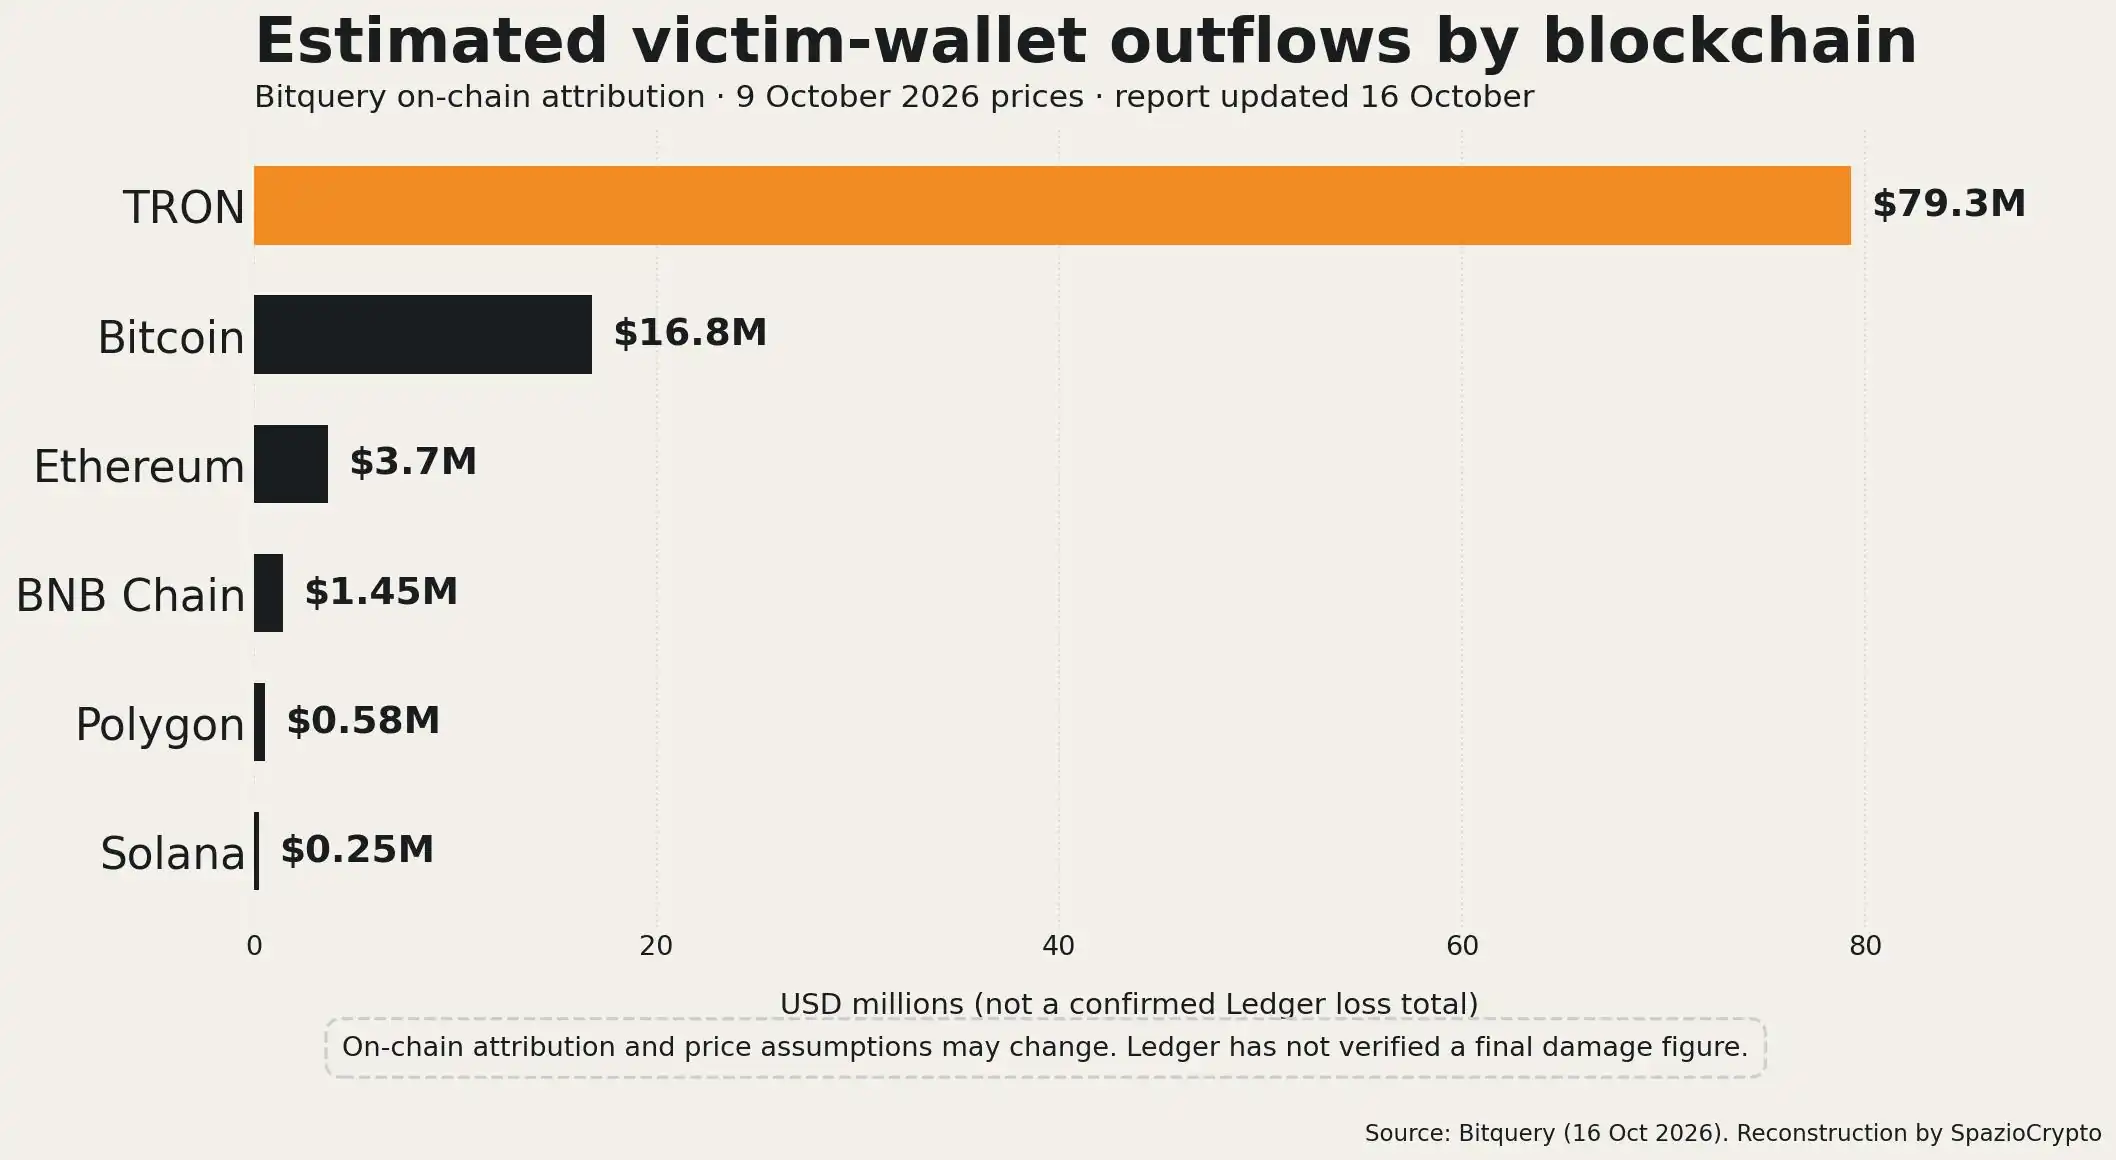
Un'analisi pubblicata da Bitquery e aggiornata al 16 ottobre attribuisce alla vicenda circa 102 milioni di dollari di uscite dai wallet di presunte vittime su sei blockchain: Tron, Bitcoin, Ethereum, BNB Chain, Polygon e Solana. La stessa ricostruzione suddivide gli importi, approssimativamente, in 79,3 milioni su Tron, 16,8 su Bitcoin, 3,7 su Ethereum, 1,45 su BNB Chain, 0,58 su Polygon e 0,25 su Solana. È un'indagine privata basata sui flussi on-chain, che richiede attribuzioni degli indirizzi e non identifica da sola la causa di ogni singola perdita.
Ledger, dal canto suo, non ha pubblicato una quantificazione definitiva dei danni né un numero verificato dei clienti coinvolti. Questo è il limite principale da conservare nel titolo, nei grafici e nelle condivisioni social: il meccanismo dell'attacco hardware è confermato, mentre 102 milioni di dollari restano una stima di Bitquery, non una cifra ufficiale dell'azienda.
Il caso tedesco non dimostra un'ondata di furti in Europa
Il 13 ottobre la catena MediaMarktSaturn ha sospeso le vendite dei dispositivi Ledger in negozio e online dopo la segnalazione di un cliente in Germania relativa a un possibile impianto fisico. The Block ha riportato la decisione della catena e precisato che, per quel caso, non risultavano perdite di fondi. Separatamente, sui social sono comparse affermazioni su ulteriori dispositivi manomessi in Europa, non tutte verificate in modo indipendente.
Nella dichiarazione del 15 ottobre Ledger spiega di avere effettuato acquisti di controllo anche in Germania e di avere aperto campioni di prodotti prelevati dai negozi e dai magazzini: secondo l'azienda, quelli esaminati non mostravano manomissioni. Questo risultato non annulla automaticamente ogni segnalazione individuale, ma non autorizza nemmeno a descrivere come accertata una rete europea di dispositivi compromessi. Al 19 ottobre, i furti confermati da Ledger restano collegati al circuito CryptoBilis nel Sud-est asiatico.
Stop temporaneo alle vendite e nuove regole per i rivenditori
La risposta non si limita all'analisi tecnica. Ledger ha chiesto ai rivenditori e distributori autorizzati del Sud-est asiatico e di Hong Kong di sospendere le vendite durante le verifiche. Ha dichiarato di avere coinvolto autorità investigative e comunità di sicurezza per seguire i movimenti dei fondi e identificare l'infrastruttura criminale. Ha anche annunciato che diffonderà ulteriori dettagli tecnici quando potrà farlo senza compromettere le indagini.
Il 15 ottobre l'azienda ha stabilito prescrizioni operative per la rete autorizzata: i prodotti restituiti dai clienti non possono essere rimessi in vendita, nemmeno se appaiono chiusi e nuovi; i dispositivi non devono essere esposti sugli scaffali, ma custoditi nel retro del negozio e consegnati al momento dell'acquisto. I negozi sono tenuti a comunicare tempestivamente le segnalazioni di anomalie. Sono misure contro la manipolazione nella distribuzione, non una correzione firmware di una vulnerabilità del Secure Element.
Anche altri produttori hanno riesaminato le proprie reti commerciali. Secondo The Block, Trezor ha annunciato controlli e una riduzione del numero di rivenditori, senza riferire prove di dispositivi Trezor compromessi nell'incidente. Il caso si inserisce in una discussione più ampia: una violazione dei dati di un cliente, come negli episodi analizzati da SpazioCrypto per Trezor e SafePal, presenta rischi diversi dalla manomissione di un apparecchio fisico.
Chi possiede un Ledger deve sostituirlo?
Non esiste, sulla base delle informazioni pubblicate, un'indicazione generale a sostituire tutti i dispositivi Ledger. La prima verifica riguarda l'origine dell'acquisto. Nelle comunicazioni iniziali, Ledger ha invitato chi aveva comprato da CryptoBilis nei 90 giorni precedenti a non configurare il dispositivo se ancora inutilizzato; a chi lo aveva già configurato ha consigliato di valutare il trasferimento dei fondi su un nuovo wallet sicuro, generando una nuova frase di recupero. Copiare la vecchia frase su un nuovo dispositivo non elimina il rischio se quella frase è già stata intercettata.
In presenza di una perdita, la società ha raccomandato di coordinarsi con le autorità prima di aprire fisicamente il dispositivo, perché l'apparecchio potrebbe essere una prova. Gli utenti dovrebbero rivolgersi soltanto ai canali ufficiali di supporto e non condividere mai le 24 parole con presunti tecnici, investigatori o operatori di recupero fondi. Una confezione apparentemente intatta e il superamento del Genuine Check, da soli, non possono ricostruire l'intera storia fisica di un wallet.
Per chi non ha acquistato da CryptoBilis e non ha osservato segnali anomali, la vicenda non costituisce una prova di compromissione del proprio dispositivo. Resta utile conoscere i diversi tipi di attacco raccontati nella sezione sicurezza di SpazioCrypto: phishing, furto delle parole di recupero, accesso ai dati personali e manipolazione della distribuzione richiedono precauzioni differenti.
E in Italia? Il rischio riguarda la provenienza, non una falla nazionale
Non risultano, nelle fonti ufficiali esaminate fino al 19 ottobre, casi di sottrazione di fondi attribuiti da Ledger a dispositivi venduti in Italia nell'ambito di questa indagine. L'episodio tedesco mostra perché il tema riguarda anche il mercato europeo, ma non dimostra che esistano lotti compromessi in ogni Paese. Non c'è una comunicazione verificata che imponga ai possessori italiani di Ledger di smettere indiscriminatamente di usare i propri wallet.
L'indicazione pratica è conservare i riferimenti del venditore, evitare dispositivi usati o preconfigurati e controllare gli aggiornamenti direttamente sui canali Ledger. Se emerge un collegamento concreto a un rivenditore o a un lotto sotto indagine, la priorità è seguire istruzioni specifiche del produttore, senza affidarsi a messaggi privati o collegamenti ricevuti dopo l'annuncio dell'attacco.
La lettura più grande
La nostra lettura è che questa vicenda sposti il confine della sicurezza dei wallet dall'interno del chip al percorso commerciale del prodotto. Un dispositivo può essere crittograficamente autentico e, nello stesso tempo, contenere un elemento esterno capace di osservare un'informazione segreta. Non significa che l'hardware wallet abbia perso la propria utilità. Significa che la self-custody non può essere ridotta a una certificazione tecnica: richiede anche controllo della provenienza, procedure di vendita verificabili e risposte rapide ai segnali di manomissione.
I prossimi passaggi misurabili saranno la pubblicazione di un resoconto tecnico indipendentemente verificabile, l'eventuale identificazione dei responsabili, il bilancio definitivo delle perdite e la dimostrazione dell'efficacia delle nuove misure sui canali di vendita. Fino ad allora l'espressione più corretta è attacco hardware confermato con indagini e stime dei danni ancora aperte, non vulnerabilità universale dei wallet Ledger.