Il protocollo ha retto. A cedere è stato il software con cui un trader firmava i propri ordini.
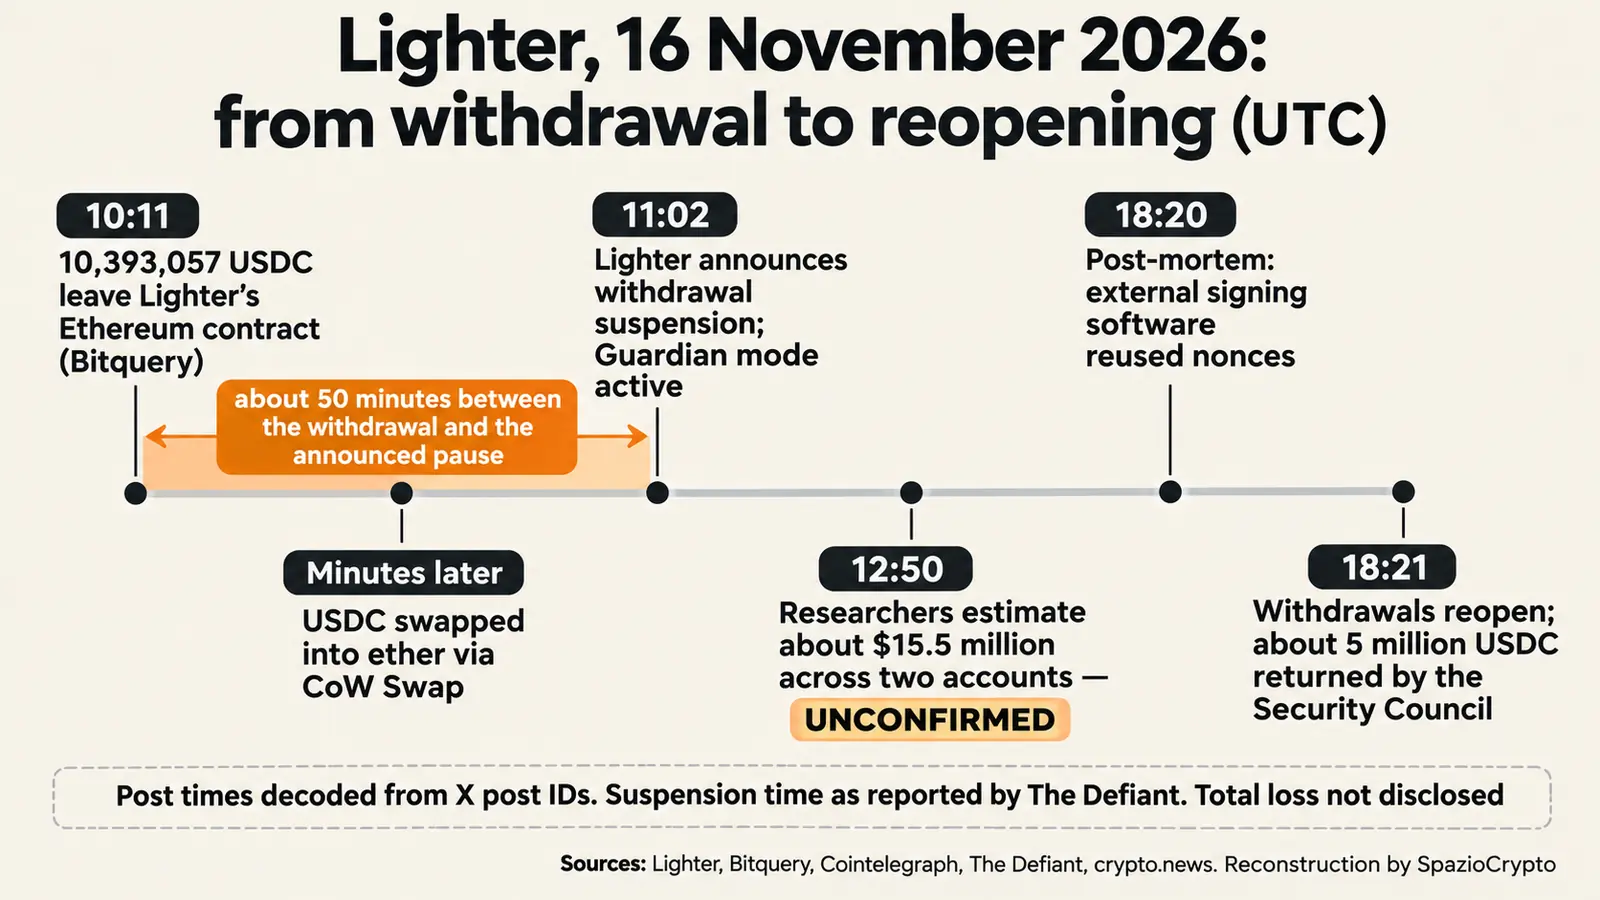
Il 16 novembre 2026 Lighter, piattaforma di derivati perpetui costruita come rete di secondo livello su Ethereum, ha riaperto i prelievi dopo averli sospesi in mattinata. Secondo il post-mortem pubblicato alle 18:20 UTC, un software di firma esterno ai suoi SDK ufficiali riutilizzava i nonce e ha permesso di ricostruire le chiavi private delle API dalle firme pubbliche. È questo l'exploit di Lighter tramite le API key: Bitquery ha verificato on-chain un prelievo di 10.393.057 USDC, mentre il consiglio di sicurezza ha restituito circa 5 milioni al trader colpito.
Abbiamo letto The Defiant, TokenPost, CoinDesk, Cointelegraph e crypto.news. I post di Lighter su X non si aprono con i nostri strumenti: gli orari li abbiamo ricavati dagli identificativi dei post. L'analisi di Bitquery non è raggiungibile e la citiamo attraverso CoinDesk e Cointelegraph.
— Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
— Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
Il protocollo ha retto, il software del cliente no
Lighter attribuisce l'incidente a un codice di firma non sicuro usato dai conti colpiti, non ai propri SDK. Protocollo, smart contract e infrastruttura, secondo la società, non sono stati toccati. Il nonce è un valore segreto da usare una sola volta per generare ogni firma digitale. Se lo stesso valore torna in due firme diverse, la matematica permette a chiunque le osservi di ricavare la chiave privata: è un errore noto da anni nella crittografia applicata.
Chi sia stato colpito resta sfumato. The Defiant parla di un trader e delle sue chiavi API. CoinDesk riporta che Lighter aveva avvisato gli utenti di conti legati alle API di market maker. I ricercatori citati da crypto.news parlavano di due grandi conti di market maker. Il nome del software di firma non è stato reso pubblico.
Una chiave limitata ha trovato una porta laterale
Il secondo paradosso è che le API key di Lighter non possono prelevare verso un portafoglio esterno. Secondo la documentazione citata da Cointelegraph, servono a fare trading, gestire posizioni e spostare fondi tra conti dello stesso portafoglio, mentre i trasferimenti verso altri titolari richiedono la firma del wallet. La regola ha funzionato, ma c'era un varco.
Secondo la ricostruzione di Lighter riportata da The Defiant, un pool pubblico creato da un conto contava come suo sottoconto. Con la chiave rubata l'attaccante poteva quindi spostarci dentro i fondi. Ha comprato quote del pool da un altro conto, ha trasferito i fondi senza generare nuove quote, poi ha riscattato e prelevato. Ora i trasferimenti verso i pool pubblici richiedono la firma del wallet e le firme delle API key non sono più pubbliche.
Dieci milioni di USDC sono diventati ether in pochi minuti
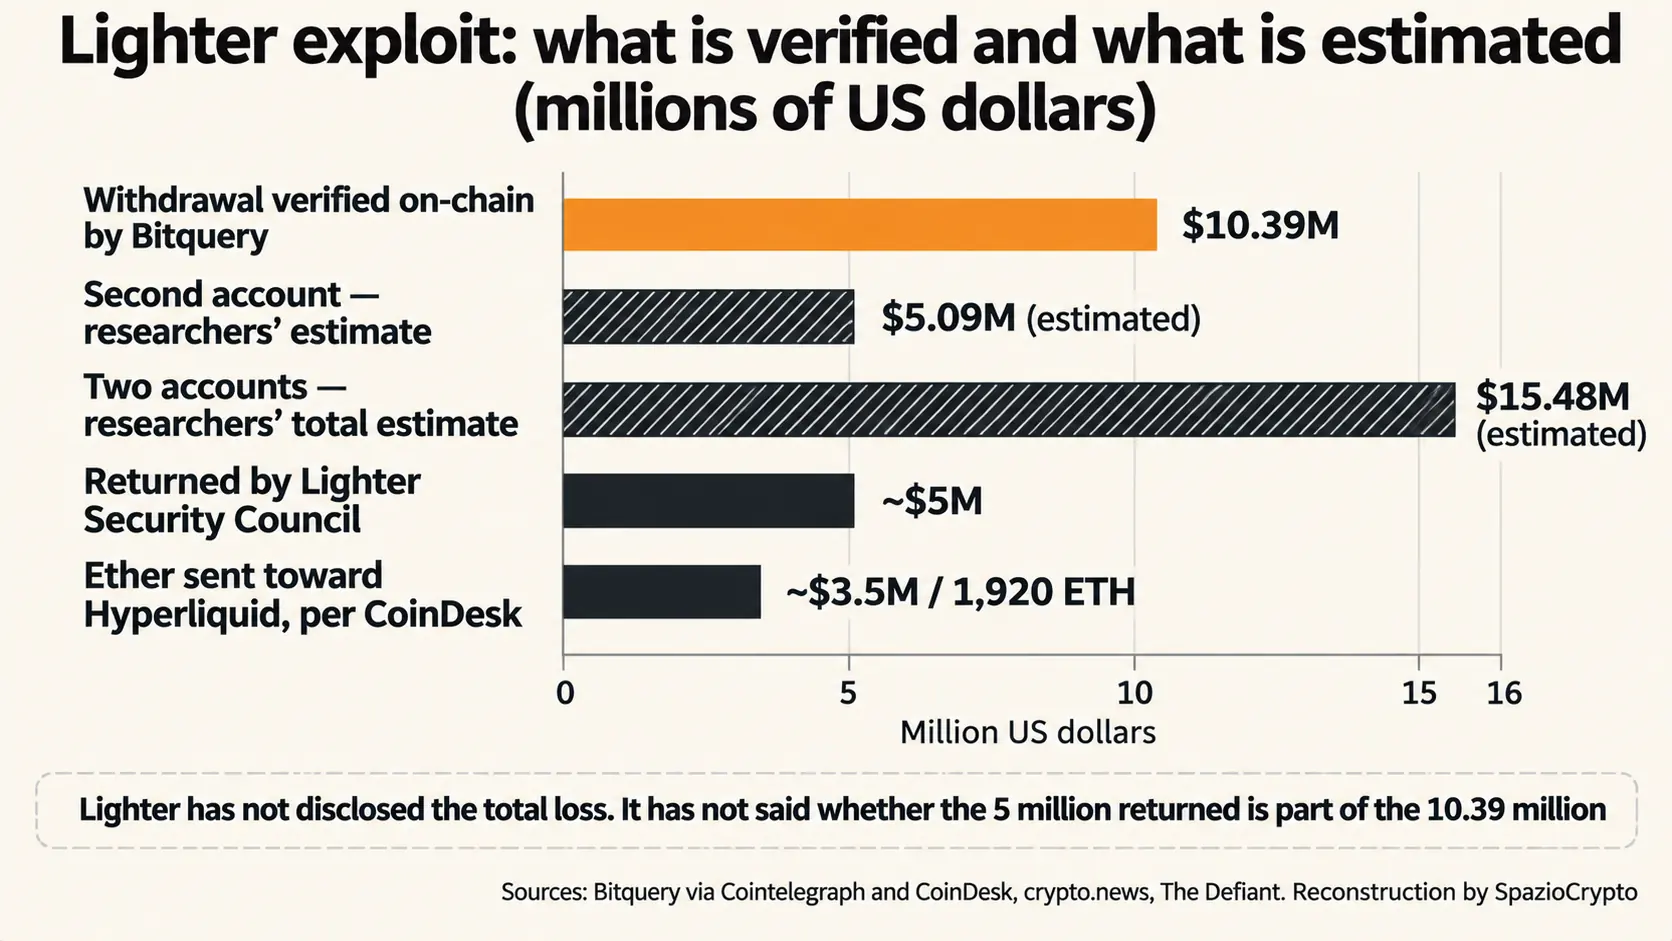
Secondo Bitquery, citata da Cointelegraph, 10.393.057 USDC hanno lasciato il contratto di Lighter su Ethereum alle 10:11 UTC, verso un portafoglio che inizia con 0xb3f e che Lighter ha poi collegato all'attaccante. In pochi minuti gli USDC sono stati convertiti in ether tramite CoW Swap. Crypto.news parla di circa 5.400 ETH. Secondo CoinDesk, circa 1.920 ETH, pari a 3,5 milioni di dollari, sono passati da 12 portafogli verso Hyperliquid per comprare XMR1, un token che richiama Monero.
È una nostra lettura che la fretta non sia casuale. Gli USDC possono essere congelati dall'emittente, l'ether no, e la differenza tra stablecoin sul piano del controllo è uno dei temi del confronto tra USDT e USDC. Il potere di blocco degli emittenti è anche parte della sottile linea tra stabilità e preoccupazioni che accompagna le stablecoin.
Il freno è arrivato dopo il furto
Il sistema Guardian ha sospeso i prelievi e la creazione di nuovi pool. Secondo The Defiant, Lighter ha annunciato la sospensione alle 6:02 ora di New York, cioè alle 11:02 UTC, circa cinquanta minuti dopo il prelievo dei 10,39 milioni. Il freno ha protetto il resto, non quella somma.
In serata il consiglio di sicurezza ha disattivato la modalità Guardian e restituito circa 5 milioni di USDC al trader colpito. The Defiant la descrive come un recupero guidato dal consiglio durante la pausa, non come una restituzione volontaria dell'attaccante. Alle 18:21 UTC Lighter ha comunicato che depositi e prelievi erano tornati alla normalità, con le richieste in sospeso ancora in lavorazione. Secondo TokenPost, la società prevede anche liste di indirizzi IP autorizzati, permessi e limiti per ogni chiave e un monitoraggio per revocare quelle a rischio.
Le cifre che mancano
Lighter non ha comunicato la perdita complessiva. Il dato verificato on-chain è il prelievo da 10.393.057 USDC. I ricercatori citati da crypto.news stimavano circa 15,5 milioni su due conti, 10,39 più circa 5,09 milioni, ma Lighter non ha confermato la cifra, scrive CoinDesk. I 5 milioni restituiti sono vicini alla stima sul secondo conto, ma la società non ha detto se le due somme coincidano né se facciano parte dei 10,39 milioni.
Il mercato ha reagito subito. Secondo CoinDesk il token LIT è sceso di oltre il 10%, sotto i 2,48 dollari, prima di risalire a 2,62. Crypto.news riporta che Upbit e Bithumb avrebbero sospeso depositi e prelievi di LIT. Per leggere questi movimenti conta il valore complessivo del token, come spieghiamo nella guida su come si legge la market cap.
Cosa cambia davvero per chi usa le API
Lighter ha chiesto a chi usa software di firma personalizzato o di terze parti di ruotare tutte le API key. Chi non è certo che i nonce non vengano riutilizzati, aggiunge, dovrebbe passare agli strumenti ufficiali. Il punto vale oltre Lighter. Una chiave API è una chiave a tutti gli effetti, anche se limitata. Va custodita con la cura di un portafoglio, come spieghiamo nella guida su self-custody, exchange e wallet e in quella su come aprire un crypto wallet.
Il caso Lighter in sintesi
Cosa è confermato, cosa no
- Confermato: prelievo on-chain di 10.393.057 USDC alle 10:11 UTC, prelievi sospesi dal sistema Guardian, circa 5 milioni di USDC restituiti dal consiglio di sicurezza, prelievi riaperti alle 18:21 UTC del 16 novembre.
- Non indicato: perdita complessiva, nome del software di firma, legame tra i 5 milioni restituiti e i 10,39 milioni prelevati, conferma della stima da 15,5 milioni.
- Da seguire: l'esito delle richieste di prelievo in sospeso, i nuovi permessi e limiti per le API key, il destino degli ether convertiti, eventuali altri conti colpiti.
La lettura più grande
La nostra lettura, che dichiariamo come tale: nella finanza decentralizzata l'anello debole si sta spostando dal contratto al cliente. Gli smart contract di Lighter hanno retto, ma un trader professionale ha perso fondi per un errore nel proprio software di firma. Lo stesso schema, la chiave persa fuori dalla piattaforma, torna in molti casi di furto, dalle grandi violazioni alle truffe che imitano exchange e autorità.
Il secondo punto è il consiglio di sicurezza. Ha fermato i prelievi e restituito 5 milioni, e questo ha protetto i trader. Mostra anche che il sistema ha un freno d'emergenza e qualcuno che lo tiene in mano, un potere che chi usa la piattaforma deve conoscere. I segnali da seguire sono tre: se Lighter pubblicherà la perdita totale, se chiarirà come è avvenuta la restituzione e se altri conti con firme personalizzate risulteranno esposti.