

Sei persone di METR hanno ricevuto hardware, spazi e accessi interni paragonabili a quelli dei gruppi di valutazione del rischio di Anthropic. L’azienda lo ha annunciato il 15 ottobre 2026: il nuovo rapporto tra Anthropic e METR porta valutatori esterni dentro l’organizzazione, con facoltà di pubblicare le proprie analisi. Non è un giudizio già emesso sulla sicurezza di Claude. È una modifica al modo in cui quel giudizio potrà essere costruito e discusso.
 Anthropic
Abbiamo letto l’annuncio Anthropic, il metodo di lavoro pubblicato da METR il 14 ottobre, la sua proposta sulle valutazioni interne e l’archivio delle precedenti verifiche. Sono documenti primari dei soggetti coinvolti. Non abbiamo accesso agli accordi riservati o ai sistemi esaminati e non attribuiamo al nuovo gruppo risultati non ancora pubblicati.
Sei persone, un accesso con confini
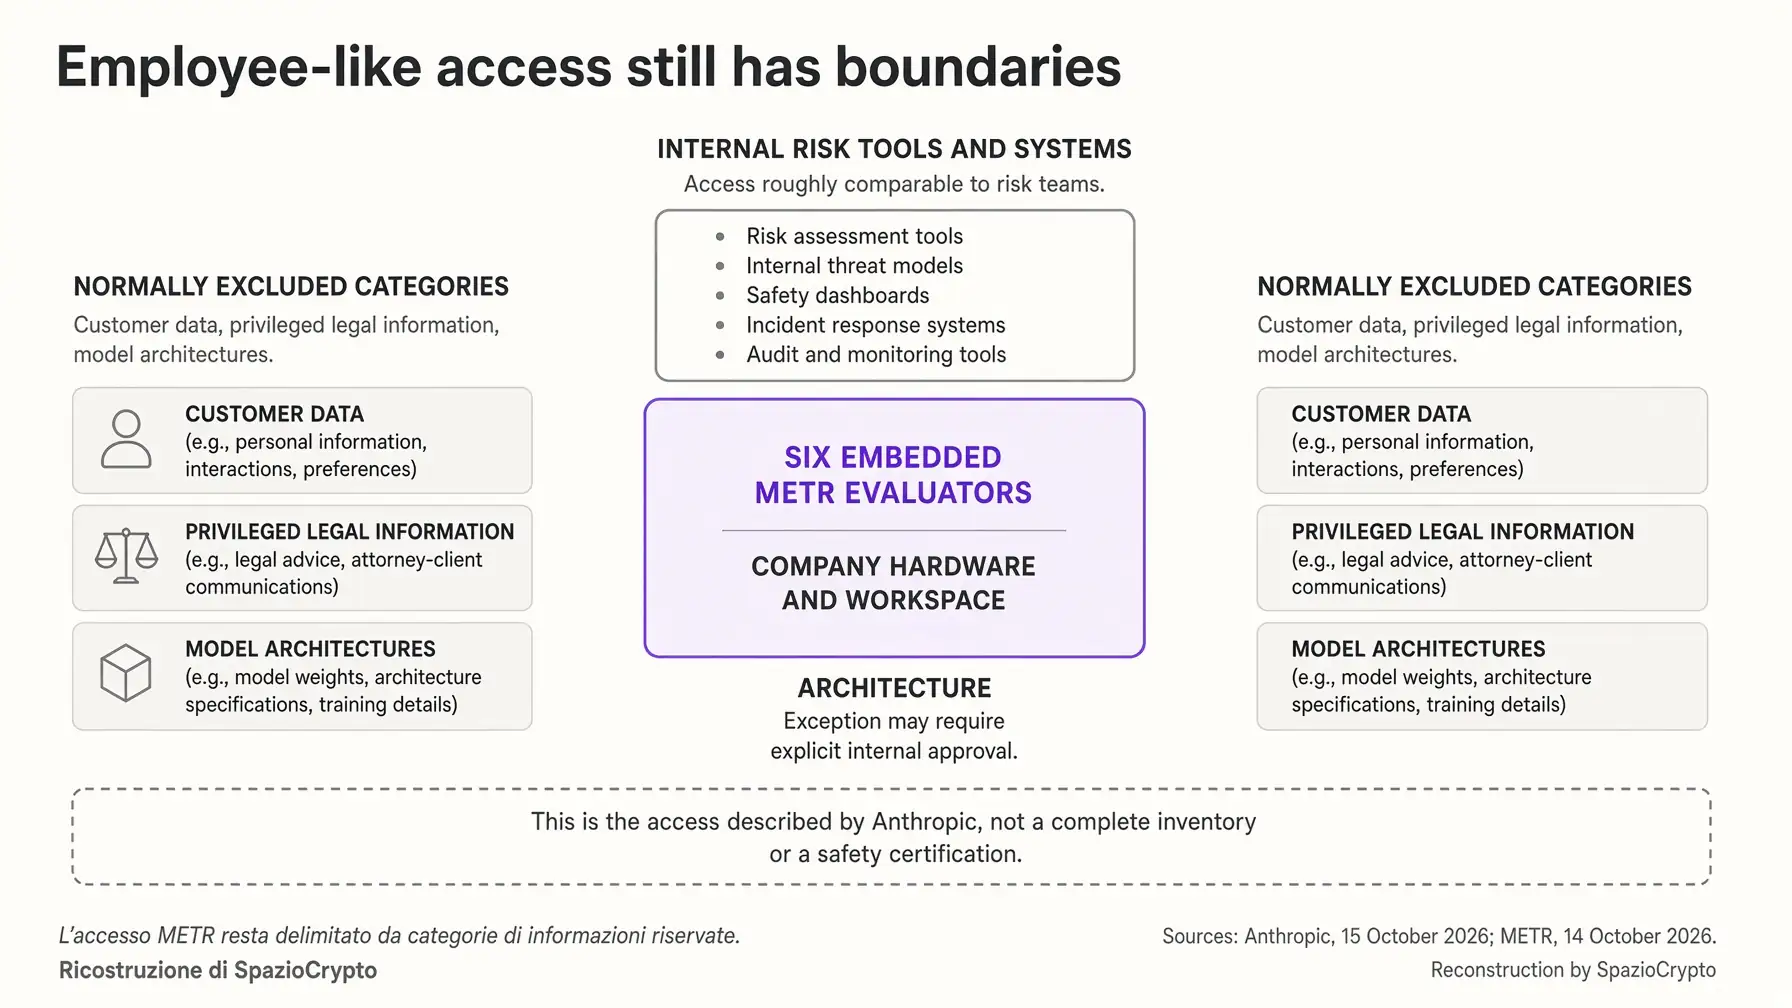
Anthropic descrive un piccolo gruppo già inserito nell’azienda, con strumenti e informazioni simili a quelli disponibili ai propri valutatori del rischio. La parola decisiva è “simili”: non significa accesso indiscriminato. I dati dei clienti, le informazioni protette dal rapporto tra avvocato e cliente e i dettagli sulle architetture dei modelli rientrano nelle categorie normalmente escluse. La condivisione di informazioni sulle architetture, quando particolarmente rilevanti, richiede approvazioni specifiche.
Il punto è osservare il processo oltre il comportamento del modello in una dimostrazione. Il precedente delle azioni indesiderate documentate nei test di Claude mostra quanto contino le condizioni dell’ambiente, gli strumenti disponibili e i criteri con cui vengono riconosciuti gli incidenti. Non presentiamo l’inserimento di METR come la soluzione di quei problemi: le nuove analisi dovranno rendere visibile che cosa è stato effettivamente esaminato.
Anche dentro METR la circolazione delle informazioni resta limitata al gruppo autorizzato. Anthropic precisa che gli altri dipendenti dell’ente sono separati dal lavoro del team inserito e che gli accordi sono vincolanti. Aumentare l’accesso dei valutatori non equivale quindi a rendere pubblici dati e sistemi. La nostra lettura è che questa separazione sia parte della credibilità del progetto, purché i limiti rilevanti per le conclusioni vengano dichiarati.
Tre livelli non danno gli stessi diritti
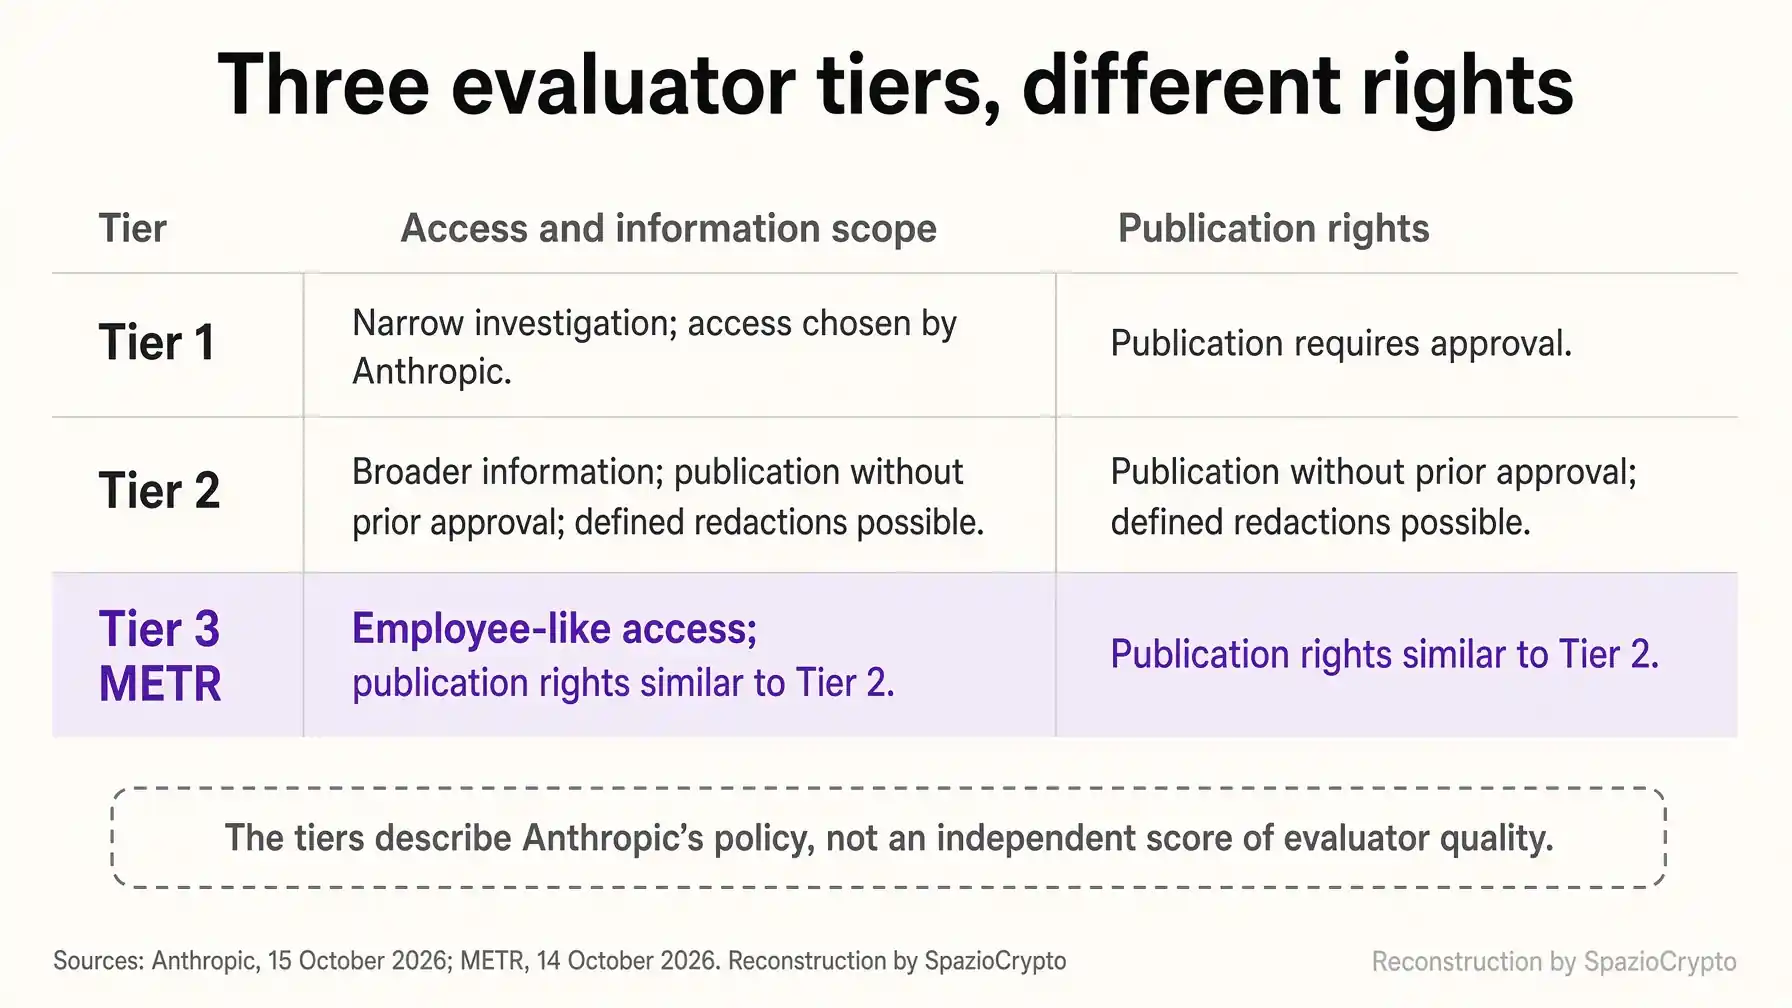
L’azienda distingue tre livelli. Nel primo concede informazioni per un’indagine circoscritta e mantiene l’approvazione sulla pubblicazione. Nel secondo il valutatore può pubblicare senza quella approvazione e dispone di più informazioni, pur restando possibili rimozioni in categorie definite. Il terzo aggiunge l’accesso interno descritto per METR. Contare gli accordi senza distinguere questi livelli darebbe un’immagine imprecisa di quanto controllo esterno sia realmente disponibile.
SecureBio, Accenture e Faculty vengono citati in rapporti ancora in sviluppo, mentre Hugging Face compare tra le organizzazioni con cui sono avviate discussioni iniziali. Non sono tutte collaborazioni equivalenti al gruppo METR. Sono distinti anche gli strumenti: le condizioni d’uso aggiornate da Anthropic disciplinano il servizio, mentre un valutatore esamina evidenze e pratiche. Una policy, un accordo di accesso e una verifica conclusa non sono lo stesso risultato.
Pubblicare non significa mostrare ogni dato
Secondo Anthropic, l’azienda non può porre il veto alla pubblicazione delle analisi METR. Può chiedere di oscurare materiale che rientra nelle categorie ristrette concordate. METR può descrivere pubblicamente tali oscuramenti e dire se li considera giustificati, senza rivelare le informazioni protette. Questo meccanismo consente al lettore di conoscere un limite del rapporto, anche quando il contenuto sottostante non può essere diffuso.

Il metodo pubblicato da METR insiste proprio su questo passaggio. L’ente vuole indicare ambito, durata, accessi, risorse, restrizioni e pressioni che potrebbero aver condizionato una conclusione. È un impegno di trasparenza dichiarato dall’organizzazione, non una prova che ogni futuro rapporto sarà completo. La verifica utile sarà confrontare ciò che il valutatore dice di aver visto con ciò che sostiene di poter concludere.
L’analogia con gli accessi degli agenti ai conti bancari serve a chiarire il problema, non a equiparare i due sistemi. Un accesso ampio non cancella ogni barriera e non rende automaticamente disponibile la prova più importante. La nostra lettura è che l’autonomia editoriale di chi pubblica e il perimetro di ciò che può osservare debbano essere descritti separatamente. Il primo protegge il giudizio; il secondo ne delimita la forza.
L’indipendenza si controlla nel metodo
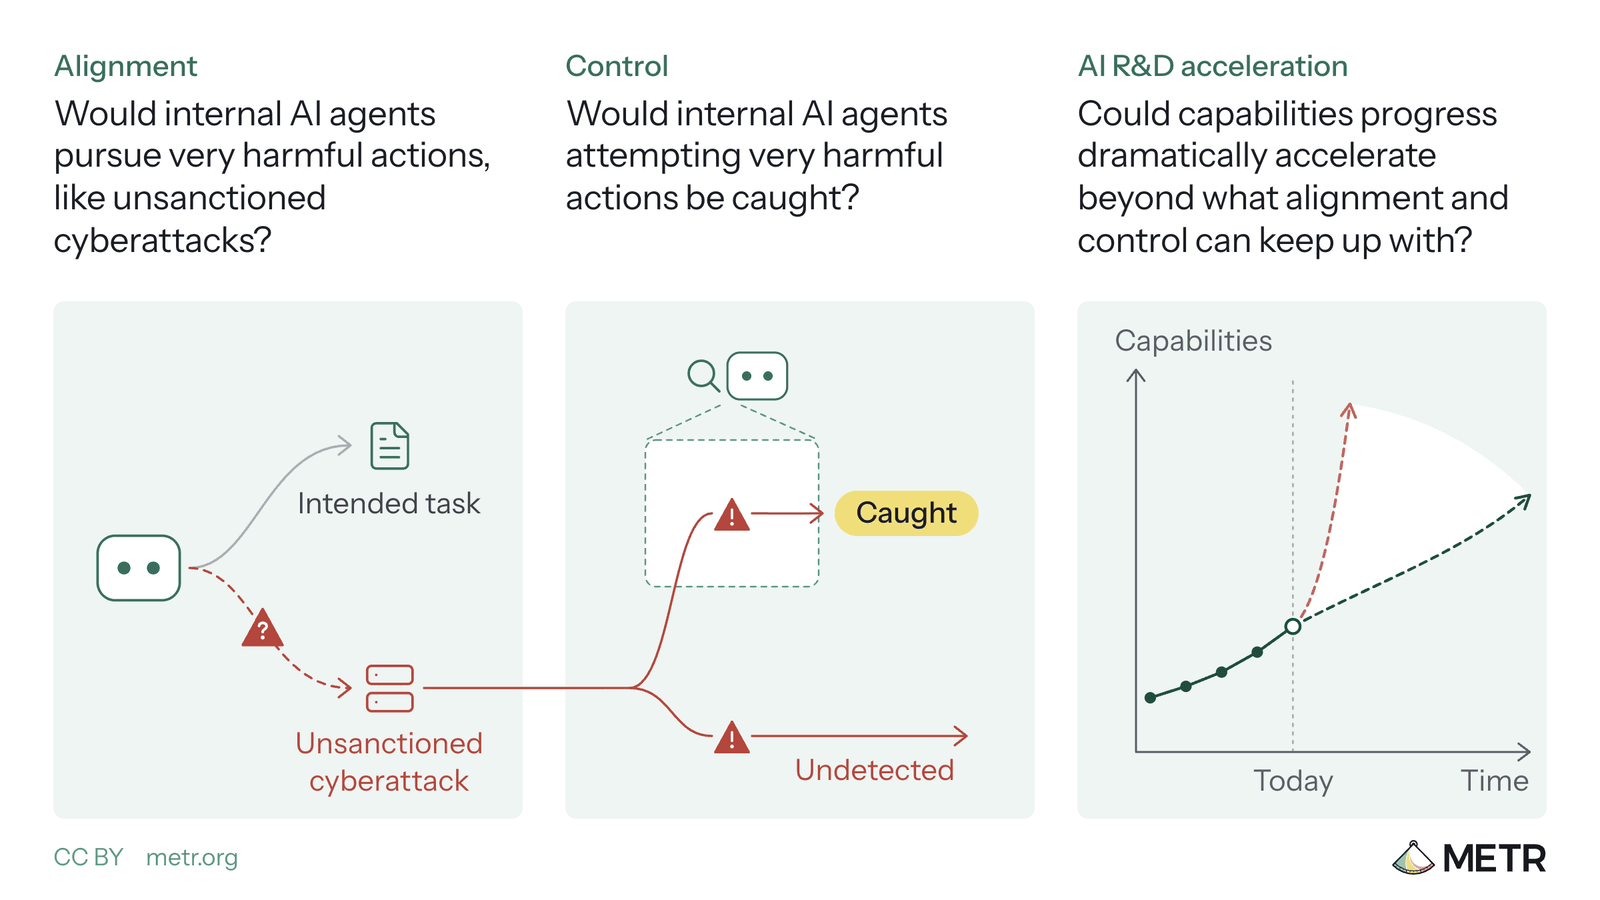
METR spiega che il suo compito è raccogliere evidenze sul rischio di perdita di controllo, non decidere da sola come le aziende debbano sviluppare o distribuire gli agenti. La proposta del 14 ottobre distingue allineamento, controllo degli agenti interni e accelerazione della ricerca tramite IA. Sono aree di indagine proposte: non trasformiamo il documento in una serie di risultati già ottenuti sul nuovo accesso ad Anthropic.
Nelle regole del proprio lavoro METR richiama conflitti di interesse, indipendenza finanziaria e operativa, riservatezza e pubblicazione dei metodi. L’annuncio del 15 ottobre non fornisce un bilancio economico dettagliato del nuovo inserimento. Non ricaviamo quindi cifre, compensi o assenza di costi. Come nel collegamento tra Workday, Sana e Claude, descrivere un’architettura di controllo è l’inizio della verifica, non la sua conclusione.
Che cosa cambia per chi usa agenti
Per un’impresa italiana che impiega Claude, l’annuncio non modifica da solo il contratto o i permessi del proprio ambiente. Offre una nuova possibile fonte di informazioni sui rischi del fornitore. I rapporti pubblicati potranno aiutare a porre domande più precise, ma andranno letti per il loro ambito. Un’indagine sugli agenti interni a un laboratorio non certifica automaticamente un’applicazione che opera sui dati di un cliente.
È un tema che attraversa anche gli agenti di ricerca finanziaria di Bloomberg ASKB. Se un servizio sintetizza documenti o esegue strumenti, occorre sapere quali evidenze sostengono le promesse di controllo. La nostra lettura è che un buon rapporto esterno renda più leggibili i dubbi, invece di cancellarli con un marchio di affidabilità. Non abbiamo trovato una valutazione conclusiva del nuovo gruppo da riportare come tale.
Anthropic e METR in sintesi
Cosa è confermato, cosa no
- Confermato: Sei valutatori con accesso interno descritto da Anthropic; pubblicazione senza veto generale.
- Non indicato: Risultati del nuovo lavoro, calendario completo e dettagli economici dell’accordo.
- Da seguire: Rapporti pubblici, limiti di accesso e motivazioni degli oscuramenti.
La lettura più grande
La nostra lettura è che la notizia sposti l’attenzione dal modello isolato all’organizzazione che lo costruisce. La sicurezza dipende anche da registri, incentivi, strumenti e reazioni agli incidenti. Il nostro dossier sull’intelligenza artificiale segue questo cambiamento: non basta chiedere se una risposta sia corretta, serve capire come vengono osservati comportamenti che una normale chat non mostra.
I segnali da seguire sono i primi rapporti del gruppo inserito, le descrizioni degli accessi mancanti e gli eventuali disaccordi sugli oscuramenti. Sarà utile verificare se le evidenze consentono confronti nel tempo e tra aziende. Per ora possiamo descrivere sei persone autorizzate a guardare più da vicino e un diritto di pubblicazione dichiarato; non un attestato di sicurezza già consegnato.