

Bitget ha rivisto al rialzo la stima dei fondi sottratti nell'hack del 24 settembre, portandola a trecentottantasette milioni e mezzo di dollari, e ha fissato un calendario preciso per la riapertura graduale dei prelievi a partire dal 28 settembre. Nel frattempo, l'attaccante ha iniziato a muovere una parte consistente degli XRP rubati, circa ottantatré milioni di dollari, mettendo in luce un problema strutturale che Ripple non può risolvere con un semplice intervento tecnico. Questo aggiornamento su Bitget e i $387,5 milioni non racconta più soltanto la cronaca di un attacco, ma permette di osservare contemporaneamente il percorso di recupero, la riapertura dei prelievi e il movimento in tempo reale degli asset sottratti.
Vediamo con ordine i tre sviluppi principali, tenendo distinto ciò che è stato confermato ufficialmente da ciò che resta ancora sospetto, in particolare sull'attribuzione dell'attacco.
La cifra sale a $387,5 milioni
Bitget ha spiegato che l'aumento di circa trentacinque milioni e novecentomila dollari rispetto alla stima iniziale di trecentocinquantuno milioni e sei non deriva da un nuovo furto, ma dall'inclusione di trasferimenti su Zcash e TRON che erano stati inizialmente esclusi dalla contabilizzazione dell'incidente originario. L'exchange sostiene quindi che si tratti di una ricostruzione più completa dello stesso evento del 24 settembre, non di un attacco separato o successivo.
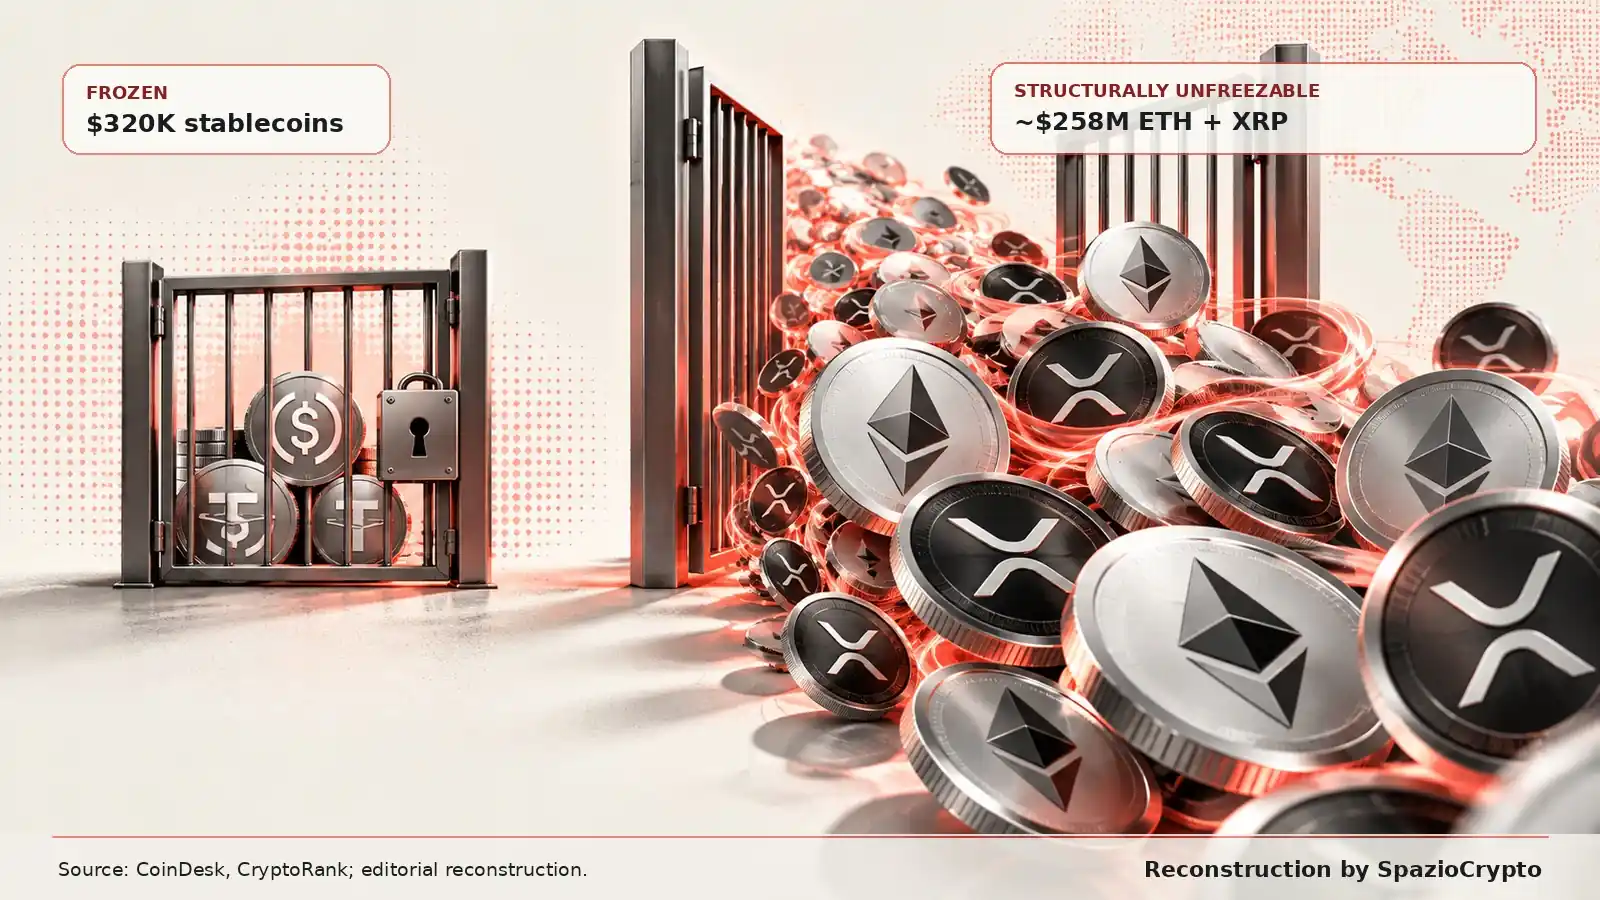
Sul fronte del recupero, l'exchange ha lanciato un programma di ricompense che arriva fino al dieci per cento del valore recuperato, diviso equamente tra chi contribuisce a bloccare i fondi dell'attaccante e chi contribuisce al loro effettivo recupero, aperto a qualunque altro exchange, ricercatore di sicurezza o investigatore on-chain. Circle e Tether hanno già congelato, in coordinamento con l'exchange, circa trecentoventimila dollari in stablecoin collegate all'indirizzo dell'attaccante, una cifra che va però messa in prospettiva rispetto alla dimensione complessiva del danno.
Il calendario dei prelievi
Bitget ha reso pubblico un calendario preciso per la riapertura graduale dei prelievi, pensato per gestire la liquidità ed evitare pressioni improvvise sulla rete. I prelievi in Bitcoin ripartiranno il 28 settembre alle otto del mattino, ora UTC, seguiti da quelli in Ether il giorno successivo e da quelli in USDT il 30 settembre su diverse reti supportate. Gli altri asset, inclusi gli XRP ancora recuperabili, e i servizi rimanenti dovrebbero seguire entro il 2 ottobre. La CEO Gracy Chen terrà inoltre una sessione pubblica di domande e risposte trenta minuti prima della riapertura dei prelievi in Bitcoin, per aggiornare direttamente la community sullo stato dell'indagine.
Bitget sostiene che la vulnerabilità sfruttata dall'attaccante sia stata identificata e già corretta, confermando quanto dichiarato nei giorni scorsi: l'attacco avrebbe compromesso un sistema backend dell'infrastruttura, facendo apparire come autorizzati trasferimenti in realtà fraudolenti, senza che le chiavi private fossero compromesse. Sull'attribuzione, la CEO ha dichiarato di aver rilevato indirizzi IP coerenti con servizi VPN utilizzati in passato da un gruppo collegato alla Corea del Nord, un'indicazione che resta però un sospetto dichiarato dall'azienda stessa, non un'attribuzione confermata in modo indipendente, con l'indagine ancora formalmente aperta.
Il calendario dei prelievi
Riapertura graduale, asset per asset. Fonte: Bitget, 26 settembre 2026
- 28 settembre, ore 08:00 UTC: riaprono i prelievi in Bitcoin.
- 29-30 settembre: seguono Ether e USDT su più reti.
- Entro il 2 ottobre: tutti gli altri asset e servizi restanti.
Perché Ripple non può semplicemente congelare gli XRP rubati
Il terzo sviluppo, quello più interessante dal punto di vista tecnico, riguarda il movimento di circa ottantatré milioni di dollari in XRP rubati, spostati dall'attaccante fuori da tre dei cinque wallet in cui erano stati inizialmente suddivisi, lasciandone circa altri settantacinque milioni ancora fermi negli account originari. Il punto cruciale è strutturale, non una scelta politica: mentre un emittente centralizzato di stablecoin come Circle o Tether può bloccare direttamente i token emessi dalla propria azienda su richiesta, il protocollo XRP Ledger non prevede alcun meccanismo che permetta a Ripple di congelare unilateralmente gli XRP nativi detenuti in un wallet controllato dall'attaccante. Gli exchange possono restringere gli account che ricevono quegli stessi XRP una volta depositati presso di loro, ma non esiste un modo per bloccare la disponibilità dei fondi finché restano nel wallet originario.
Lo stesso vale, per ragioni diverse ma altrettanto strutturali, per gli oltre sessantatremila Ether rubati, pari a circa centottantatré milioni di dollari: trattandosi di un asset nativo della blockchain Ethereum e non di una stablecoin emessa da un'azienda, nessun emittente ha il potere di congelarlo. Il confronto è utile perché chiarisce una distinzione spesso fraintesa: alcuni asset digitali hanno un "interruttore" di emergenza controllato da un'azienda emittente, altri, per progettazione, non lo hanno affatto, indipendentemente da quanto grave sia la circostanza.
Un rischio nascosto nel fondo di protezione
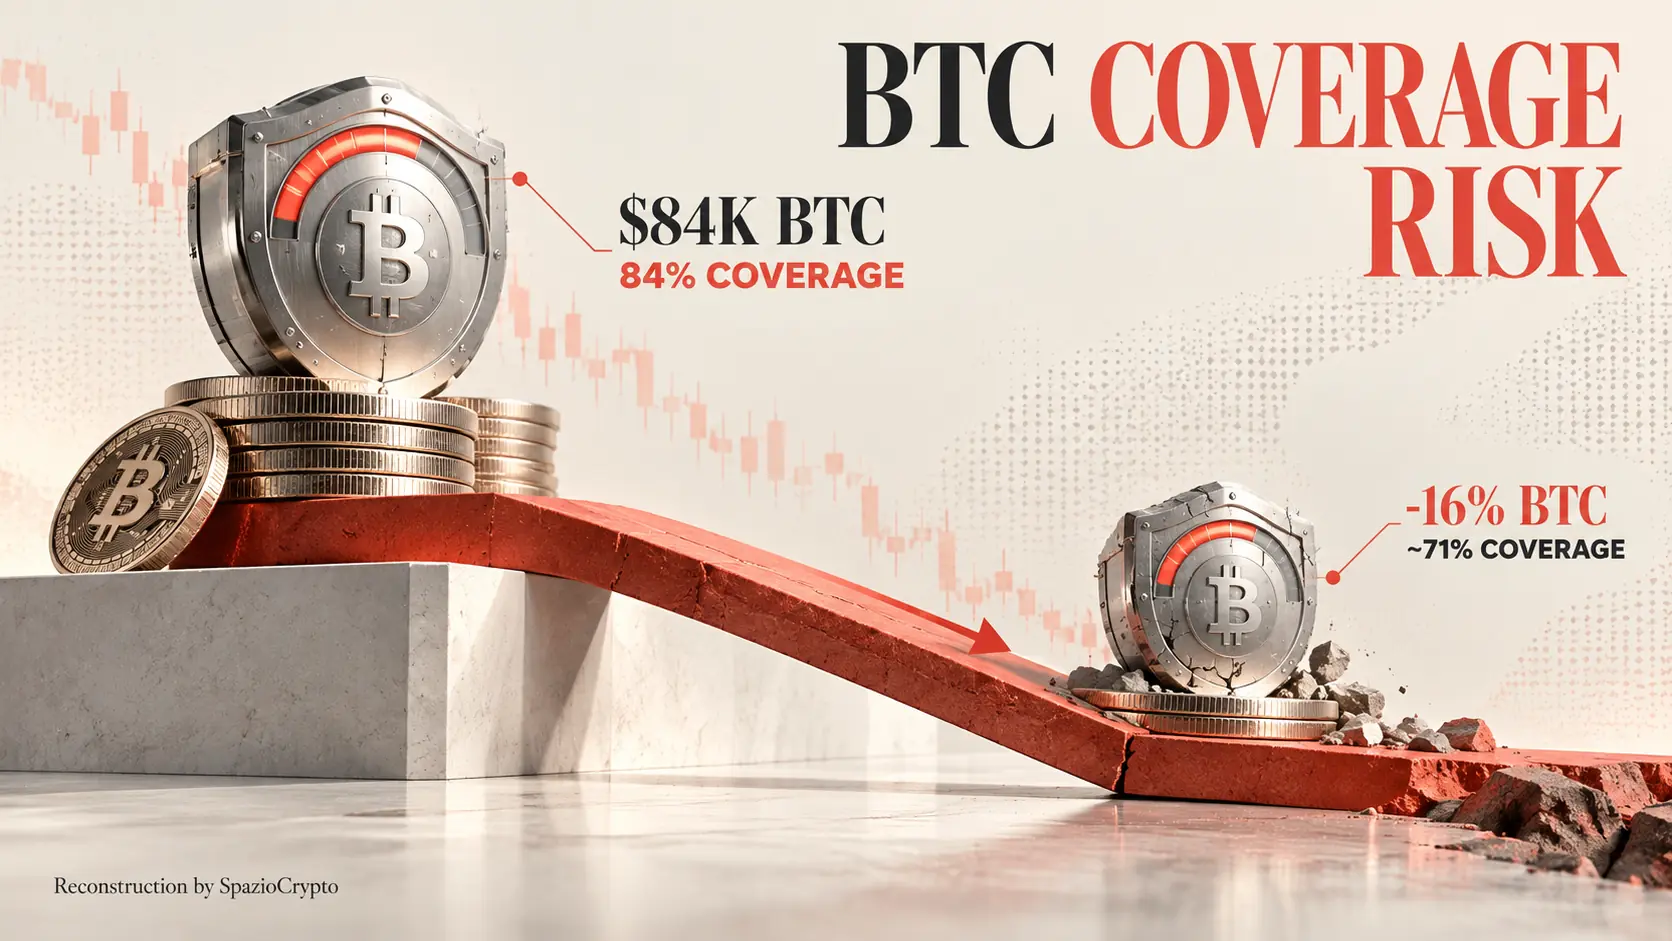
Un dettaglio meno raccontato riguarda la composizione stessa del fondo che Bitget usa per garantire il rimborso degli utenti. Il fondo, istituito nel 2022, è composto da cinquemilacinquecento Bitcoin, ed è quindi denominato interamente in un singolo asset volatile, non diversificato in valute più stabili. Al prezzo di Bitcoin registrato il 26 settembre, attorno agli ottantaquattromila dollari, il fondo valeva circa quattrocentosessantaquattro milioni di dollari, una cifra sufficiente a coprire l'ottantaquattro per cento dei quali la perdita rappresenta. Ma proprio perché il fondo è denominato in Bitcoin, la sua capacità di copertura oscilla insieme al prezzo dell'asset: un calo di circa il sedici per cento rispetto al valore del 26 settembre porterebbe il fondo sotto la soglia necessaria a coprire per intero la perdita dichiarata, un rischio che si aggiunge, e resta distinto, dall'attacco informatico in sé.
La lettura più grande
Questo aggiornamento racconta bene come la gestione di un attacco di queste dimensioni si articoli su più livelli contemporaneamente, non in una sequenza ordinata di fasi separate. Mentre l'exchange comunica un calendario di recupero e rassicura gli utenti sulla copertura finanziaria, l'attaccante continua a muoversi sulla blockchain in tempo reale, e la community di sicurezza deve fare i conti con i limiti strutturali di alcuni protocolli quando si tratta di bloccare fondi rubati, un tema che avevamo già toccato analizzando le differenze tra le diverse tipologie di wallet crypto e i loro rispettivi profili di rischio.
Per l'osservatore, la lezione è duplice. Da un lato, la trasparenza operativa di Bitget, con calendari precisi e aggiornamenti costanti sulla cifra reale del danno, offre un modello di gestione della crisi che merita di essere riconosciuto, specialmente se confrontato con episodi passati dove le informazioni sono arrivate in modo più frammentato, come nel caso del recente attacco a Fogo. Dall'altro, il dettaglio sul fondo di protezione denominato interamente in Bitcoin ricorda che anche le misure pensate per rassicurare gli utenti portano con sé rischi propri, spesso meno visibili di quello originario ma non per questo trascurabili. Continueremo a seguire sia l'evoluzione dell'indagine sull'attribuzione, sia il destino degli asset ancora in movimento sulla blockchain.


