Il caso Revolut, di cui avevamo già parlato pochi giorni fa, si è aggravato in modo significativo, ma proprio per questo richiede oggi più rigore che mai nel distinguere ciò che è stato accertato da ciò che è soltanto rivendicato da chi si presenta come responsabile dell'attacco. Aggiorniamo la vicenda con le informazioni disponibili al 15 settembre, mantenendo separati con la massima chiarezza i due piani. Questo aggiornamento sui dati Revolut e l'Italia richiede una lettura attenta, perché mescolare i due livelli sarebbe scorretto e potenzialmente dannoso.
Da un lato, ci sono fatti confermati direttamente da Revolut e da fonti giornalistiche indipendenti. Dall'altro, ci sono affermazioni fatte da un soggetto che si presenta come l'autore dell'attacco, tramite un canale terzo, e che al momento non hanno ricevuto alcuna conferma dalle autorità competenti. Vediamo con ordine cosa sappiamo davvero.
 Jagmeet Singh
Cosa ha confermato Revolut
Il 12 settembre, Revolut ha riconosciuto di aver ricevuto e trattato come autentiche delle richieste di informazioni provenienti da un indirizzo email appartenente al dominio legittimo di un'agenzia governativa, senza mai specificarne il nome o il Paese. Una volta scoperto l'inganno, l'azienda ha bloccato l'indirizzo utilizzato, avvisato l'agenzia governativa realmente coinvolta, informato forze dell'ordine, autorità finanziarie e garanti della protezione dei dati, e contattato direttamente i clienti interessati. Secondo il Financial Times, le notifiche sarebbero state inviate a circa seicentottanta clienti, un numero superiore rispetto al generico "numero molto limitato" citato inizialmente da Revolut stessa.
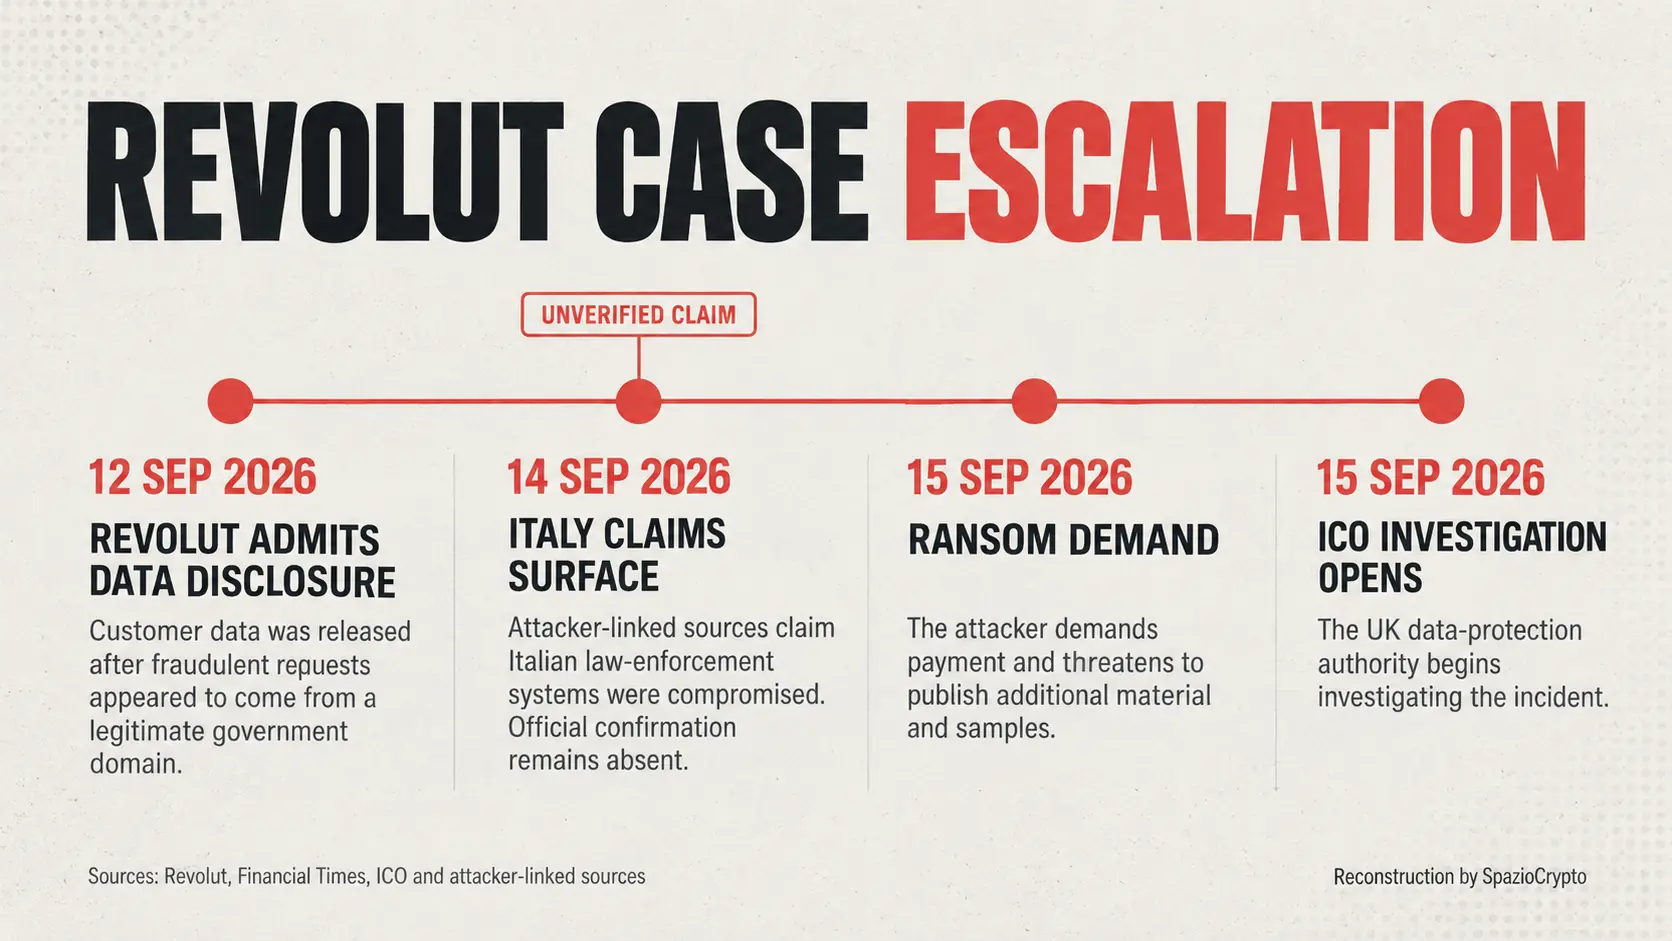
I dati coinvolti, secondo le notifiche condivise pubblicamente, comprendono nome e cognome, data di nascita, occupazione, indirizzo di residenza, contatti, documento d'identità, la fotografia di verifica utilizzata per il riconoscimento, coordinate bancarie, estratti conto, registri dei prelievi e la cronologia completa delle transazioni, incluse quelle in Bitcoin dove presenti. Revolut sostiene che i propri sistemi interni non siano stati violati e che i fondi dei clienti non siano stati compromessi. L'autorità britannica di controllo sulla protezione dei dati ha intanto aperto una propria indagine sul caso, e alcuni osservatori notano che l'episodio potrebbe avere ripercussioni anche sulla prossima quotazione in Borsa dell'azienda, attesa con una valutazione di circa duecento miliardi di dollari.
 Emma Woollacott
Le rivendicazioni sull'Italia: cosa dice l'attaccante, e cosa no
È qui che la vicenda va maneggiata con il massimo rigore. Un soggetto che utilizza uno pseudonimo, in contatto con un account specializzato in notizie di sicurezza informatica, ha rivendicato di aver fatto molto di più che sottrarre dati a Revolut. Secondo questa fonte, sarebbero stati compromessi diversi reparti delle forze dell'ordine italiane, i cui sistemi sarebbero stati utilizzati per inviare a Revolut le richieste fraudolente. L'operazione contro la fintech sarebbe durata circa sei mesi, e l'attaccante sosterrebbe di essere inoltre in possesso di circa centoquarantasette gigabyte di materiale proveniente dai sistemi italiani, comprendente documenti interni, calendari e conversazioni personali attribuite ad agenti.
È fondamentale essere precisi: queste sono, allo stato attuale, rivendicazioni non verificate in modo indipendente, non fatti accertati. Le principali istituzioni italiane competenti, tra cui il ministero dell'Interno, l'Agenzia per la Cybersicurezza Nazionale e la Polizia, non hanno confermato alcuna compromissione. La dimensione esatta dell'eventuale archivio, la durata reale dell'accesso e l'estensione del coinvolgimento italiano restano, per ora, affermazioni della sola parte attaccante. La formulazione corretta, quindi, non è "la polizia italiana è stata hackerata", ma piuttosto: l'attaccante sostiene di aver compromesso diversi reparti delle forze dell'ordine italiane, una rivendicazione che le autorità competenti non hanno ancora confermato.
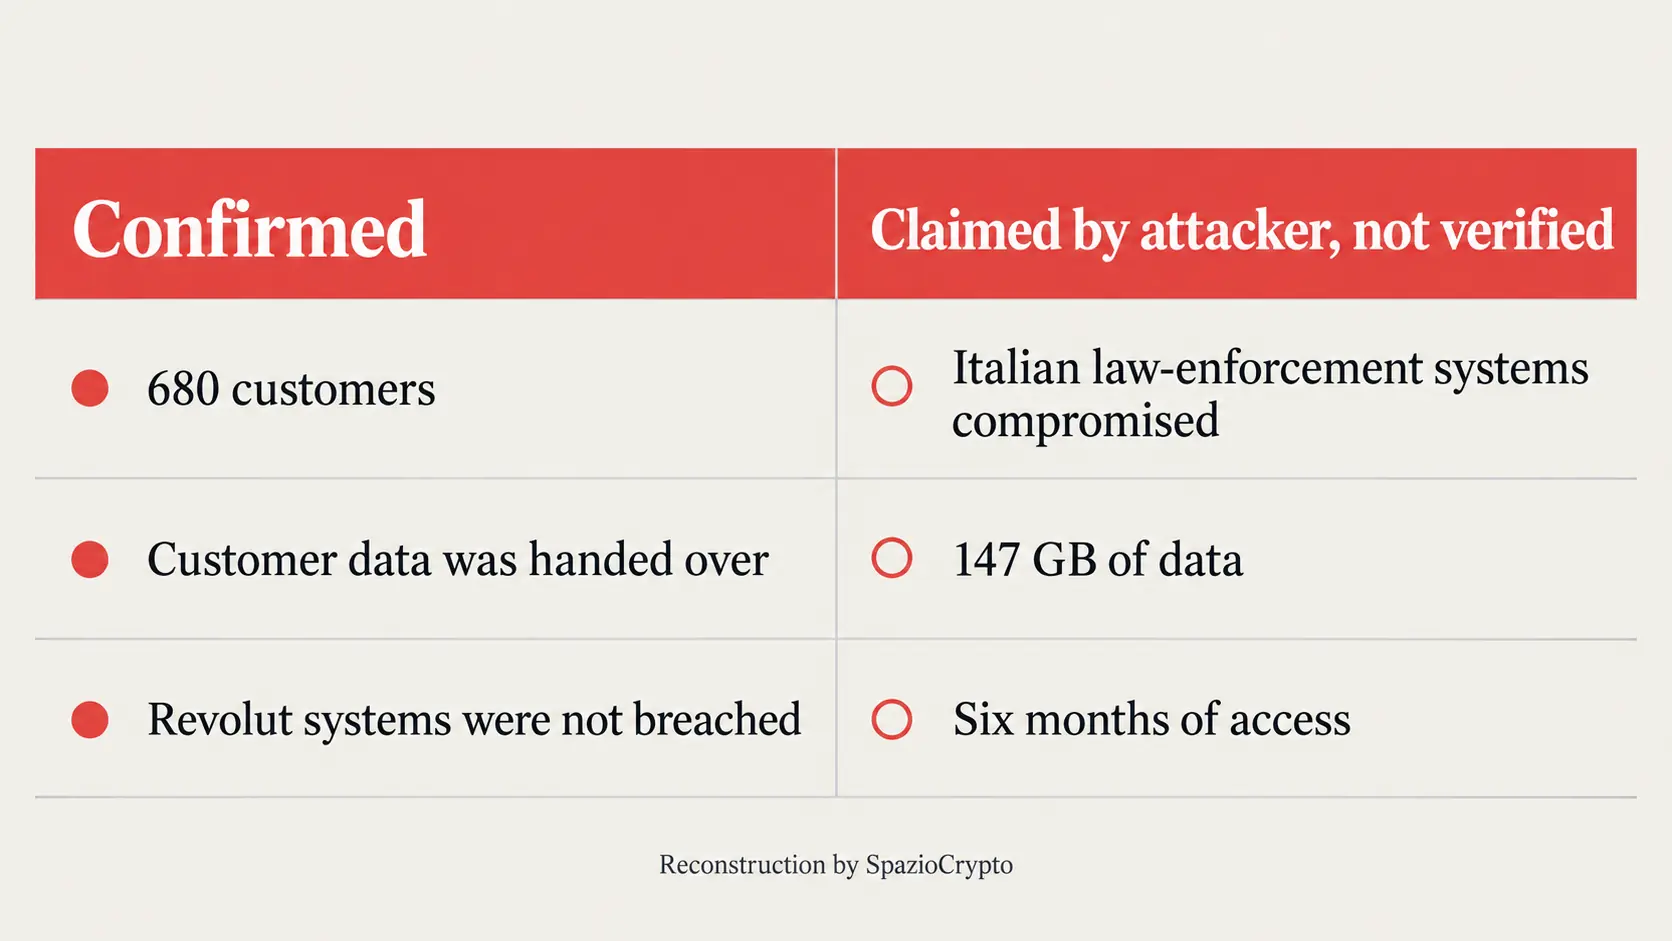
Confermato contro rivendicato
La distinzione che conta. Fonte: Revolut, Financial Times, fonti collegate all'attaccante, 2026
- Confermato: dati di ~680 clienti consegnati dopo richieste da un dominio governativo autentico.
- Rivendicato, non confermato: compromissione di reparti delle forze dell'ordine italiane, 147 GB di materiale.
- Documentato da più fonti: una richiesta di riscatto da 10.000 BTC.
L'estorsione e la pubblicazione di campioni
Il caso ha assunto anche i contorni di un tentativo di estorsione su larga scala. Chi si attribuisce l'attacco ha iniziato a pubblicare su un canale di messaggistica alcuni campioni di dati che, secondo una testata specializzata che ne ha visionati alcuni, riguarderebbero figure di rilievo del mondo economico, sportivo e dello spettacolo. La richiesta economica avanzata sarebbe pari a diecimila Bitcoin, un valore stimato tra circa seicentosettanta e ottocento milioni di dollari a seconda del tasso di cambio considerato, con la minaccia di pubblicare progressivamente altro materiale in assenza di un pagamento. Revolut non ha commentato pubblicamente questa specifica richiesta.
Secondo quanto dichiarato dallo stesso attaccante, i clienti coinvolti apparterrebbero a circa trenta Paesi diversi, con Svizzera e Francia indicate come le nazioni più colpite. Anche questi dettagli geografici, va ribadito con chiarezza, restano affermazioni della parte attaccante, non confermate in modo indipendente da Revolut o dalle autorità. Vale la pena segnalare, per completezza, che episodi di questo tipo non sono del tutto nuovi per l'azienda: a inizio anno, un ex dipendente aveva separatamente minacciato di diffondere i dati identificativi di un cliente crypto in cambio di un riscatto in criptovalute, un caso diverso nella dinamica ma che condivide lo stesso schema di fondo, dati sensibili raccolti da Revolut usati come leva per un'estorsione in crypto.
Perché il vero salto di gravità non è quello che sembra
Ed eccoci al punto centrale, quello che rende questa vicenda diversa da un normale caso di violazione dei dati. Il problema di fondo non riguarda soltanto un'email fraudolenta ben confezionata: riguarda l'intero processo con cui un intermediario finanziario verifica l'autenticità di una richiesta proveniente da un'autorità. Un dominio email autentico e controlli tecnici automatici che risultano coerenti non bastano, da soli, a garantire che chi scrive abbia davvero l'autorità che dichiara di avere, la competenza territoriale corretta, o il diritto di ricevere informazioni così sensibili come passaporti, fotografie di verifica e cronologie finanziarie complete.
Per richieste di questa delicatezza, una verifica più solida richiederebbe idealmente una conferma attraverso un canale indipendente e già validato in precedenza, un registro ufficiale o un contatto istituzionale noto, non semplicemente i recapiti contenuti nella stessa email di richiesta. È lo stesso principio di fondo, sfruttare un canale di fiducia già esistente anziché violare direttamente un sistema tecnico, che avevamo osservato analizzando le false email di sicurezza che hanno colpito gli utenti di BitBox e Trezor nella stessa settimana in cui è emerso il primo capitolo di questa vicenda.
La lettura più grande
Questo aggiornamento, al di là del suo esito ancora incerto su più fronti, conferma una lezione già emersa analizzando il primo capitolo di questa vicenda: nel mondo finanziario digitale, la sicurezza non dipende soltanto dalla robustezza tecnica dei sistemi, ma anche, e in questo caso soprattutto, dai processi con cui vengono verificate le identità e le autorità con cui un'azienda interagisce quotidianamente. Un sistema informatico può restare tecnicamente intatto e comunque produrre un danno enorme, se il processo umano e procedurale che lo circonda viene ingannato con successo.
Per l'osservatore, la lezione pratica è duplice. Da un lato, questa vicenda dimostra quanto sia importante, per chiunque segua notizie di sicurezza informatica di questa portata, resistere alla tentazione di trasformare ogni rivendicazione di un presunto attaccante in un fatto acquisito, specialmente quando le istituzioni direttamente coinvolte non hanno ancora confermato nulla. Dall'altro, l'episodio conferma ancora una volta quanto la combinazione tra identità verificata, documenti e cronologia di possedimenti in criptovaluta rappresenti un bersaglio particolarmente ambito per chi opera nel crimine informatico organizzato. Seguiremo gli sviluppi di questa storia con lo stesso rigore, aggiornando la ricostruzione solo quando emergeranno conferme verificabili, non semplici rivendicazioni. Per approfondire le pratiche corrette di protezione, resta utile la guida su come custodire le criptovalute in sicurezza.