A febbraio, in poche ore, sono usciti dalla tesoreria di Fideuram circa novantacinque milioni di euro, autorizzati dall'allora presidente Paolo Molesini, convinto di eseguire una richiesta urgente dell'amministratore delegato della capogruppo Intesa Sanpaolo. Era tutto falso: un messaggio WhatsApp contraffatto e una voce clonata con l'intelligenza artificiale. A sette mesi di distanza, secondo la maggior parte delle fonti, mancano ancora circa trentasei milioni di euro, e parte del denaro risulta transitata anche attraverso due wallet Bitcoin. Questa vicenda sulla truffa deepfake a Fideuram merita attenzione dal nostro pubblico non solo per la sofisticazione dell'inganno, ma per il ruolo che le criptovalute hanno giocato nella fase finale dell'occultamento del denaro.
Prima di ogni altra cosa, una precisazione doverosa: Paolo Molesini è la vittima di questa truffa, non è indagato nell'inchiesta. Le persone di cui i truffatori hanno impersonato l'identità, l'amministratore delegato di Intesa Sanpaolo e un noto avvocato d'affari, sono completamente estranee ai fatti e ignare di essere state usate come strumento dell'inganno. Vediamo come si è svolta la truffa, dove sono finiti i soldi, e perché non si tratta di un caso isolato.
Come si è svolta la truffa
Secondo la ricostruzione del Corriere della Sera, ripresa da numerose altre testate, Molesini ha ricevuto un messaggio WhatsApp che sembrava provenire da Carlo Messina, amministratore delegato di Intesa Sanpaolo, con la richiesta urgente di effettuare bonifici per cogliere un'occasione finanziaria internazionale. Per rendere credibile la richiesta, i truffatori hanno orchestrato una telefonata: a parlare era quella che sembrava la voce di Paolo Nastasi, managing partner della sede italiana dello studio legale internazionale A&O Shearman, presentato come intermediario legale dell'operazione. Molesini conosce personalmente Nastasi, e la voce gli è sembrata autentica: in realtà, secondo la ricostruzione, era stata riprodotta con strumenti di clonazione vocale basati su intelligenza artificiale, addestrati su registrazioni pubbliche di interviste, convegni o video aziendali.
Sono seguite email con documenti apparentemente autentici e coordinate bancarie, e Molesini ha infine autorizzato i trasferimenti, diretti soprattutto verso conti in Cina e Hong Kong. Una parte del denaro è stata successivamente recuperata dalla Procura di Milano, ma la cifra ancora mancante resta ingente: la maggioranza delle fonti consultate indica circa trentasei milioni di euro, mentre una ricostruzione separata pubblicata da ANSA riporta invece la cifra di trentanove milioni e mezzo. Riportiamo entrambe le stime, in attesa di un dato definitivo e univoco da parte degli inquirenti.
Il percorso del denaro, tra banche offshore e wallet Bitcoin
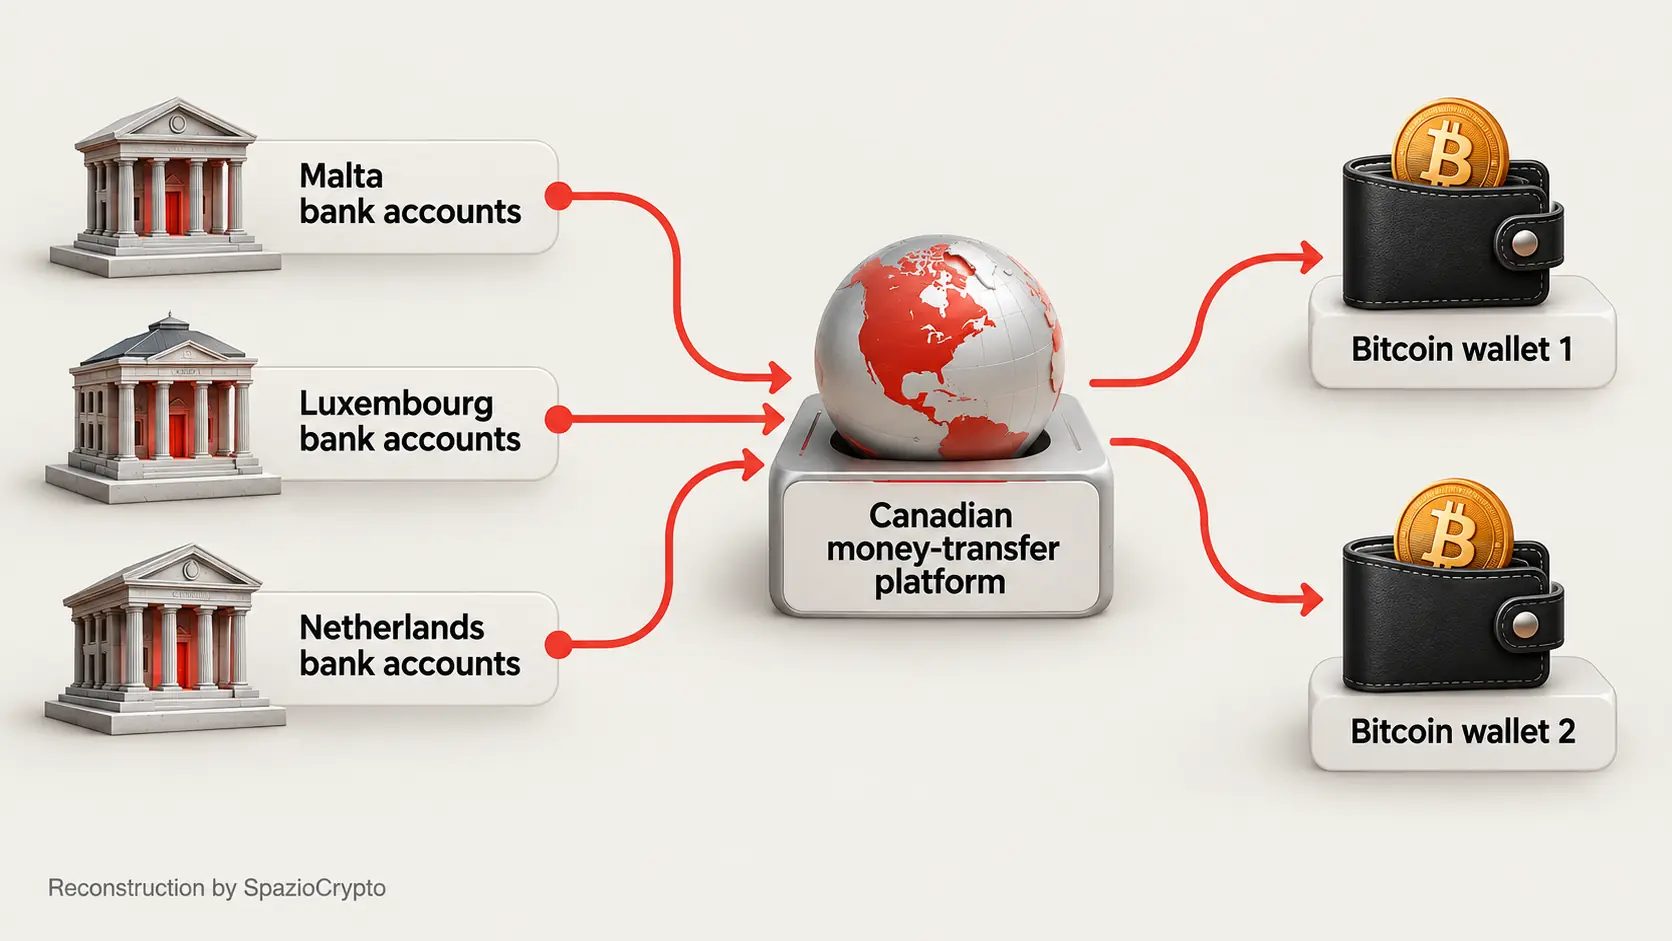
Secondo quanto riportato dal Corriere Milano, il denaro sarebbe transitato attraverso conti aperti a Malta, in Lussemburgo e nei Paesi Bassi, oltre che su una piattaforma canadese di trasferimento di denaro e, in ultima istanza, su due wallet Bitcoin. È un percorso che ricalca uno schema ormai familiare a chi segue le inchieste sul riciclaggio internazionale: una prima fase attraverso il sistema bancario tradizionale in giurisdizioni diverse, seguita da un passaggio verso asset digitali, più difficili da tracciare e da bloccare una volta che il denaro lascia il perimetro degli intermediari regolamentati.
Le rogatorie internazionali attualmente in corso, secondo le fonti giudiziarie citate dalla stampa, puntano proprio a seguire le criptovalute prima che vengano convertite in denaro contante, una corsa contro il tempo comune a molte indagini di questo tipo. Nel registro degli indagati della Procura di Milano compare almeno un nome, riconducibile secondo alcune ricostruzioni a un cittadino israeliano, che potrebbe corrispondere a un'identità fittizia: al momento resta un indagato, non una persona condannata, e l'indagine prosegue.
La vicenda in sintesi
Cosa sappiamo. Fonte: Corriere della Sera, ANSA, Il Post, 2026
- L'inganno: WhatsApp falso + voce clonata con IA di un legale conosciuto dalla vittima.
- I soldi: ~95 milioni usciti, 36-39,5 milioni ancora mancanti secondo le fonti.
- Il percorso: Malta, Lussemburgo, Paesi Bassi, piattaforma canadese, due wallet Bitcoin.
Non un caso isolato: colpite anche altre banche
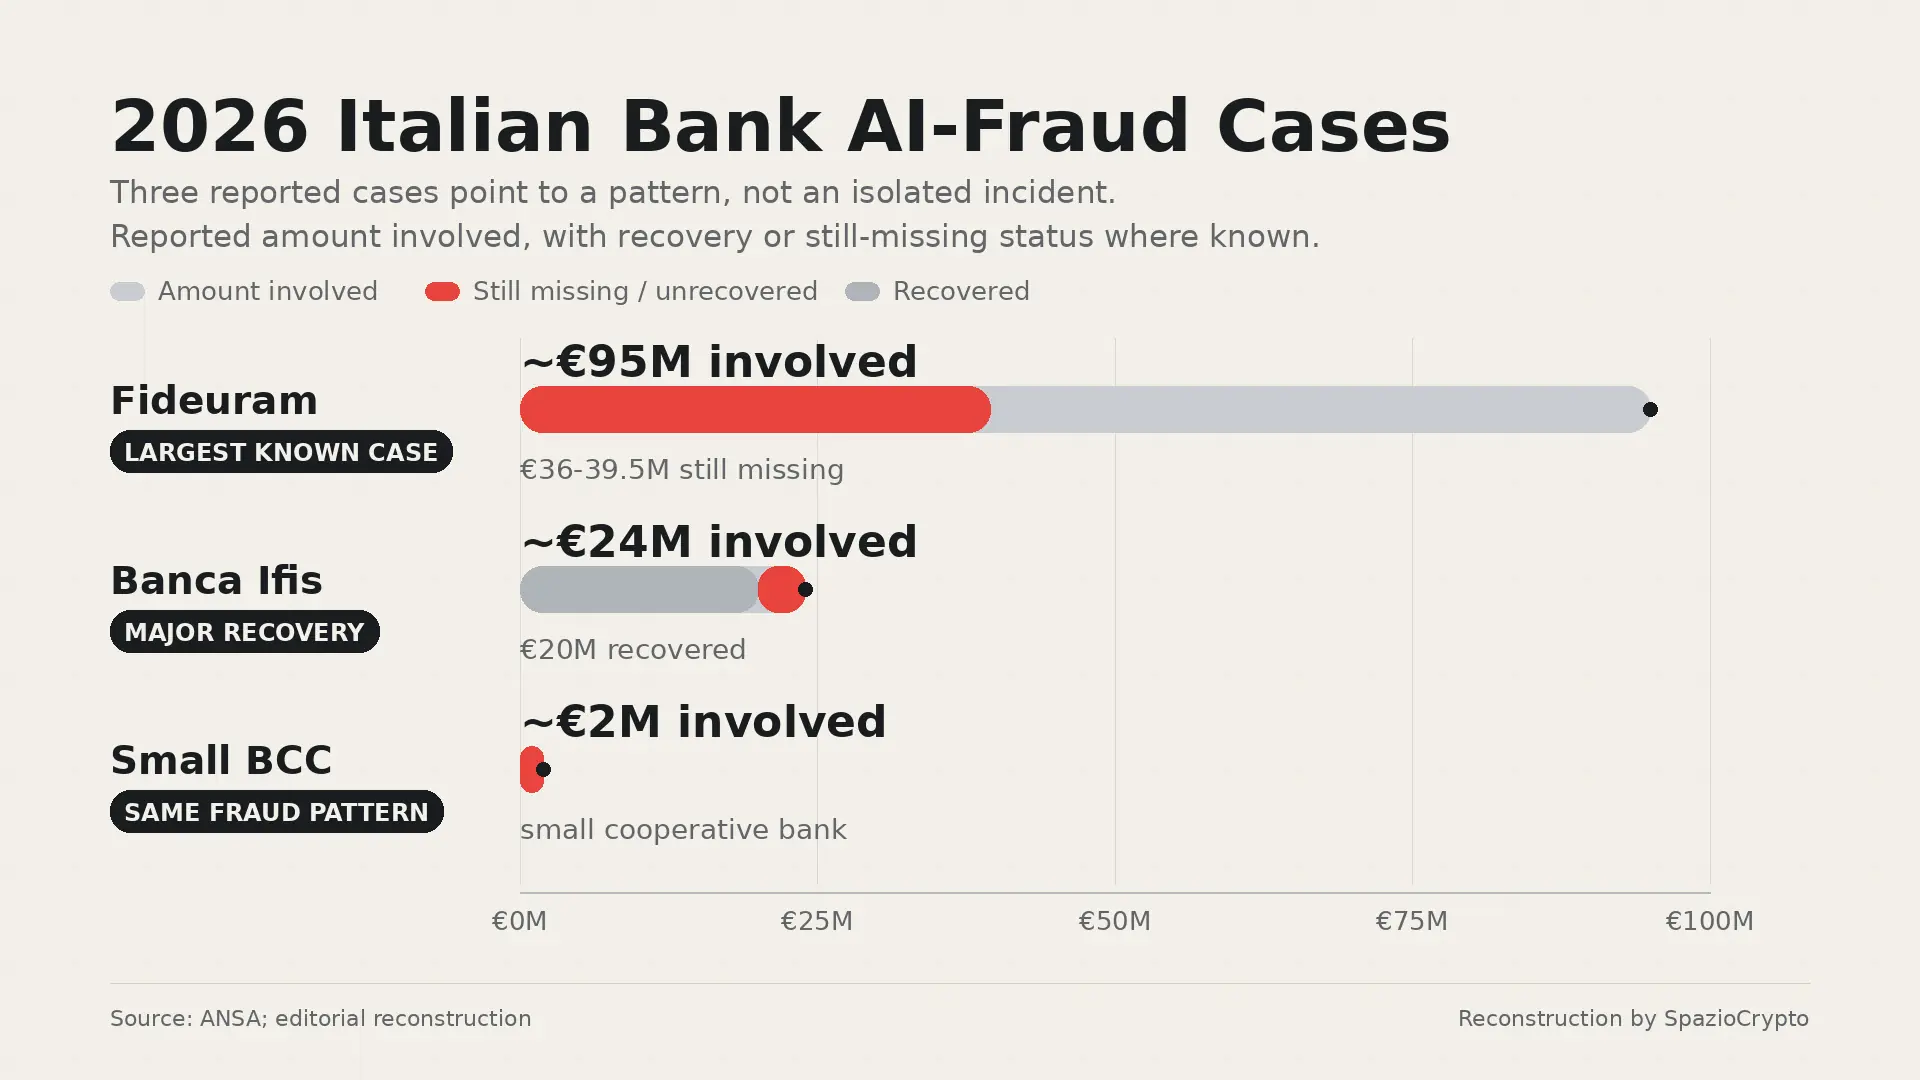
Un elemento che rende questa vicenda ancora più significativa, ed emerso dalle stesse cronache giudiziarie, è che Fideuram non risulta l'unico istituto colpito con un meccanismo simile nello stesso periodo. Secondo ANSA, anche una manager di Banca Ifis avrebbe autorizzato, a maggio, operazioni per circa ventiquattro milioni di euro, con i fondi dirottati tra Spagna, Singapore, Hong Kong e Bahrein: di questi, circa venti milioni sono stati recuperati grazie a un sequestro preventivo. Un terzo caso, di dimensioni più contenute, avrebbe coinvolto un piccolo istituto di credito cooperativo per circa due milioni di euro, in parte ritrovati in Croazia.
Tre episodi distinti, con importi e giurisdizioni diverse, ma uniti dallo stesso schema di fondo: comunicazioni contraffatte che sfruttano la fiducia personale verso una figura conosciuta, rafforzate dalla clonazione vocale tramite intelligenza artificiale, per aggirare i normali controlli interni su operazioni di importo elevato. Un tema che si intreccia con la crescente attenzione ai flussi finanziari sospetti legati alle criptovalute, di cui avevamo già parlato analizzando il rapporto Bitrace sugli indirizzi ad alto rischio.
La lettura più grande
Questa vicenda, al di là della sua gravità specifica, illumina un problema strutturale che riguarda l'intero settore finanziario, non solo un singolo istituto o una singola vittima. Gli strumenti di clonazione vocale basati su intelligenza artificiale sono oggi, secondo diverse analisi di settore, gratuiti, non richiedono competenze tecniche avanzate e possono essere utilizzati in modo pressoché anonimo, un livello di accessibilità che rende chiunque abbia una presenza pubblica, dalle interviste ai convegni aziendali, potenzialmente vulnerabile a un attacco di questo tipo. Se il riconoscimento tecnologico di un deepfake non è sempre affidabile, la difesa più efficace resta di natura procedurale: mai autorizzare trasferimenti sulla base di una sola comunicazione, verificare sempre tramite un canale separato e già validato in precedenza, non quello indicato nella comunicazione sospetta, e richiedere l'approvazione di più persone per le operazioni di importo elevato.
Per l'osservatore, la lezione è duplice. Da un lato, il fatto che tre istituti finanziari italiani diversi siano stati colpiti con lo stesso schema nell'arco di pochi mesi suggerisce che non si tratti di episodi isolati, ma di una vera e propria campagna, o quantomeno di una tecnica ormai replicata da più gruppi criminali distinti. Dall'altro, il passaggio del denaro attraverso wallet Bitcoin nella fase finale dell'occultamento conferma un pattern che avevamo già osservato in altre inchieste: le criptovalute vengono sempre più spesso utilizzate come ultimo anello di una catena di riciclaggio che inizia nel sistema bancario tradizionale, non come punto di partenza della frode. Continueremo a seguire gli sviluppi dell'indagine, in particolare l'esito delle rogatorie internazionali sul denaro ancora mancante.