La giornata del 24 settembre 2026 sarà ricordata a lungo dall'ecosistema Bitget, e non in maniera positiva. Il popolare exchange di criptovalute è stato infatti oggetto di un hack da oltre 350 milioni di dollari.
La violazione è stata individuata dopo alcuni strani comportamenti della piattaforma e le segnalazioni di diversi utenti che denunciavano problemi ai prelievi. I primi dati on-chain esaminati mostravano il movimento di circa 176 milioni di dollari provenienti da wallet etichettati come appartenenti all'exchange. Il trasferimento non era però stato autorizzato dallo staff di Bitget
L'indagine Arkham
I dati di Arkham Intelligence mostrano una serie di trasferimenti di grandi dimensioni avvenuti fin troppo rapidamente, nell'arco di circa 20 minuti. I fondi provenivano da diversi hot wallet, tutti etichettati Bitget, e da almeno un cold wallet. Se i due termini specialistici ti creano confusione, approfondisci pure con il nostro focus dedicato alle tipologie dei wallet crypto.
A indagini preliminari concluse, quando la notizia era già stata diffusa da Arkham e altri portali finanziari che si occupano di cryptovalute, Bitget ha confermato ufficialmente che l'hack è stato di portata considerevole, maggiore rispetto alle prime stime: si tratta di un ammanco di quasi 351 milioni di dollari in fondi.
Nel tracking dei movimenti effettuati c'è un indirizzo, 0x770b...63Ee, che compare ripetutamente come destinatario. Questo account ha ricevuto ETH, AVAX, BNB, USDT, USDC, XAUT e altri asset dai wallet collegati all'exchange in un periodo di tempo molto breve.
Lo schema di cui si sono serviti gli hacker
Lo schema di questo hack risulta insolito, oltre che curioso, perché svariati wallet sembrano inviare differenti asset allo stesso indirizzo, e lo fanno in un intervallo di tempo stranamente molto corto. Non è raro che si verifichino spostamenti eccezionalmente rapidi di fondi dai wallet, in caso di hack degli exchange. Anche le stesse piattaforme, però, effettuano spostamenti interni in sequenza durante operazioni di manutenzione dei wallet o cambi di custodia.
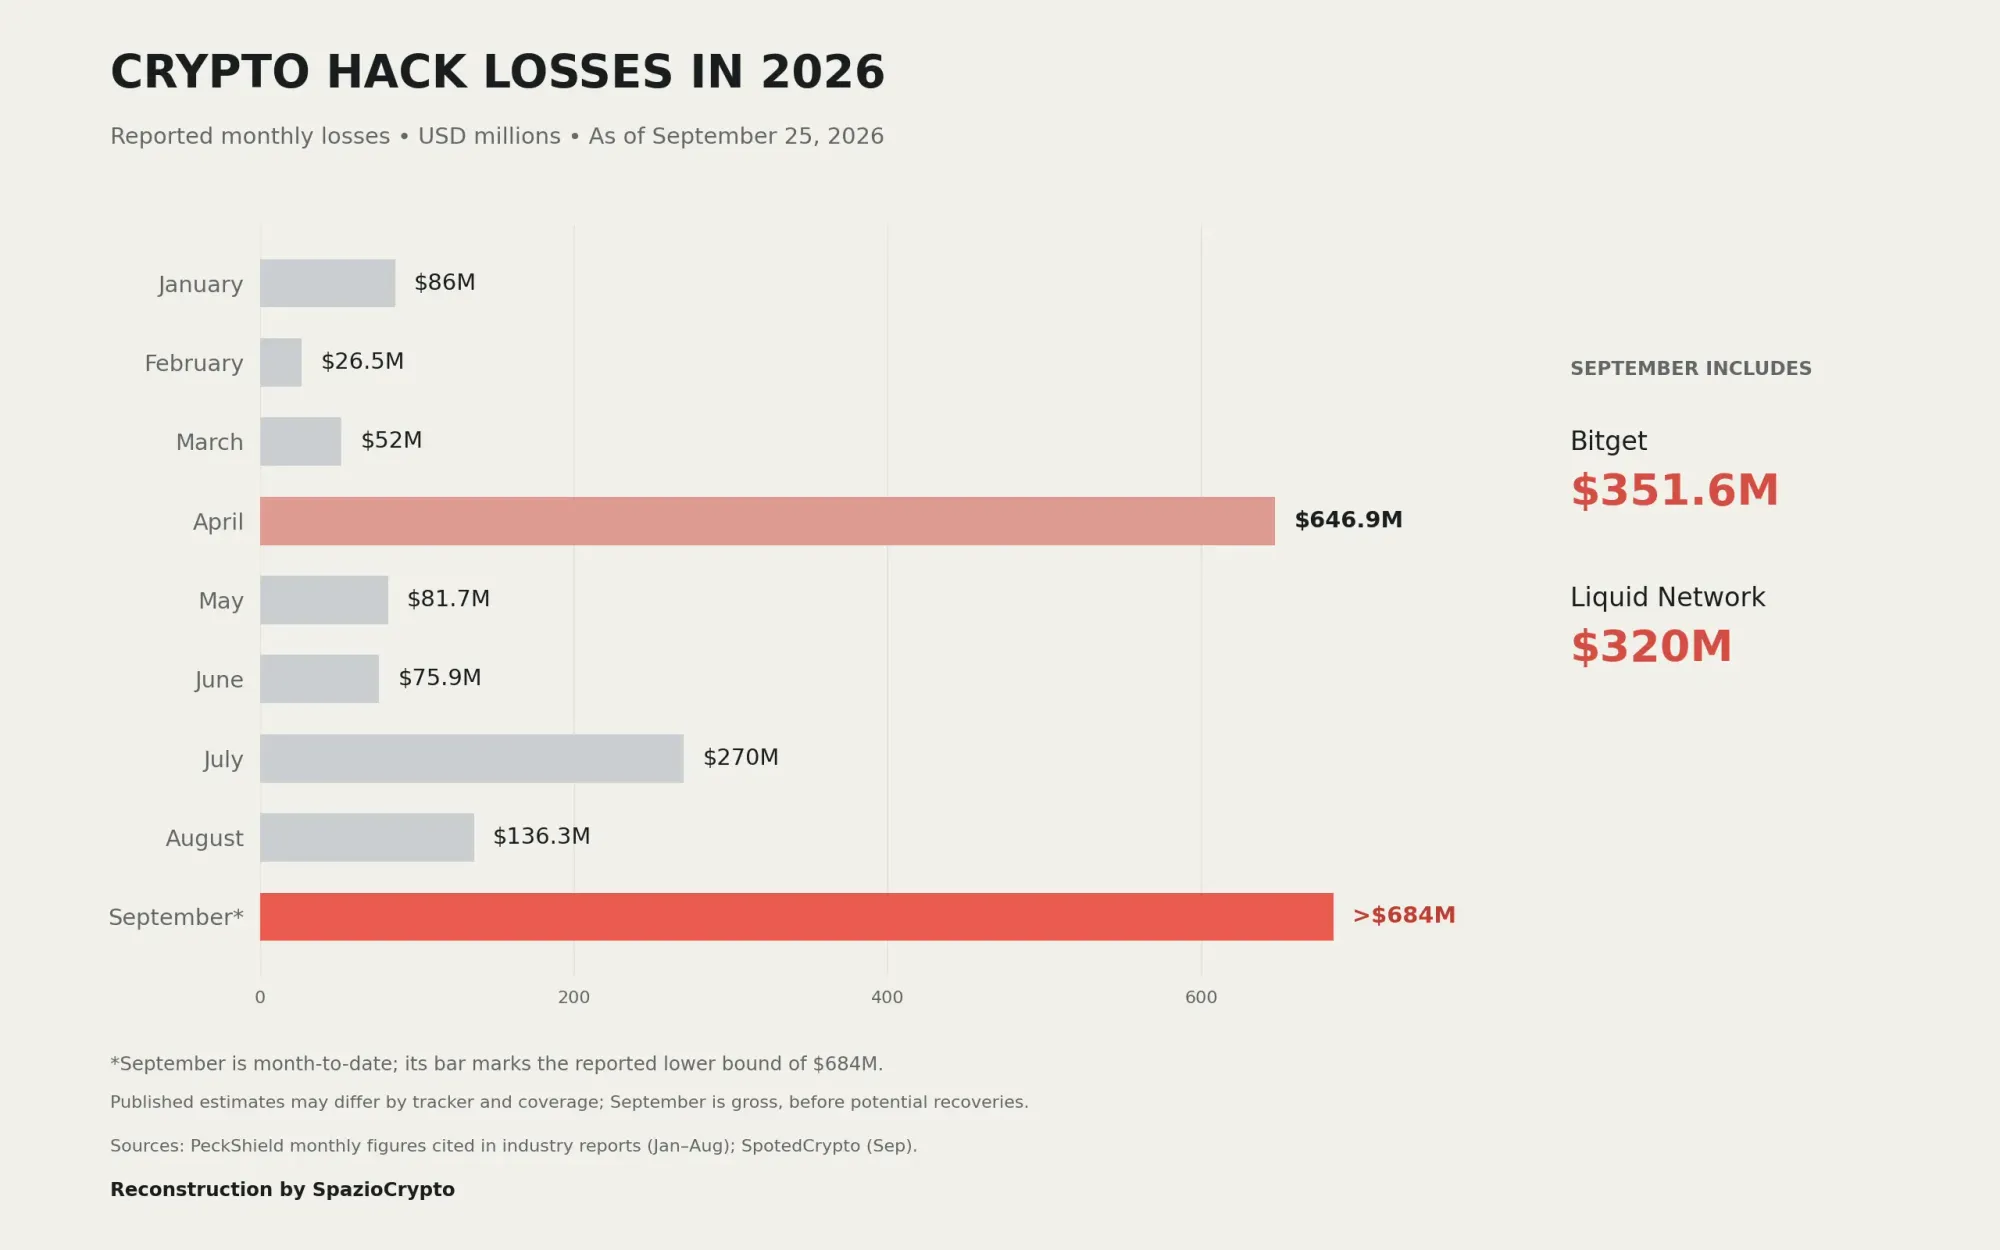
In altre situazioni, come nel recente hack di Fogo o in quello di Coldcard, il modus operandi era stato differente. Chi ha attaccato l'exchange veloce ha trasferito in un singolo account 400 milioni di token Fogo, prima di trasferirli in massa a un altro portafoglio elettronico; mentre nel caso di Coldcard si era trattato di una debolezza del sistema, con gli hacker che avevano semplicemente sfruttato un bug di programmazione noto agli sviluppatori da tempo, sul quale però non si era mai intervenuto in maniera definitiva.
Questi frequenti hacking aprono interrogativi su quanto ci sia ancora da fare, al fine di tutelare gli exchange di cryptovalute e i valori che veicolano e custodiscono.
Bitget, nel frattempo, ha confermato che i prelievi degli utenti restano sospesi come misura di sicurezza. La CEO dell'exchange, Gracy Chen, ha tranquillizzato gli utenti, confermando che l'intero importo colpito rientra nel Fondo di Protezione dei Bitget users.
[SECURITY NOTICE] Bitget Hot Wallet Incident — September 24, 2026
— Gracy Chen @Bitget (@GracyBitget) September 24, 2026
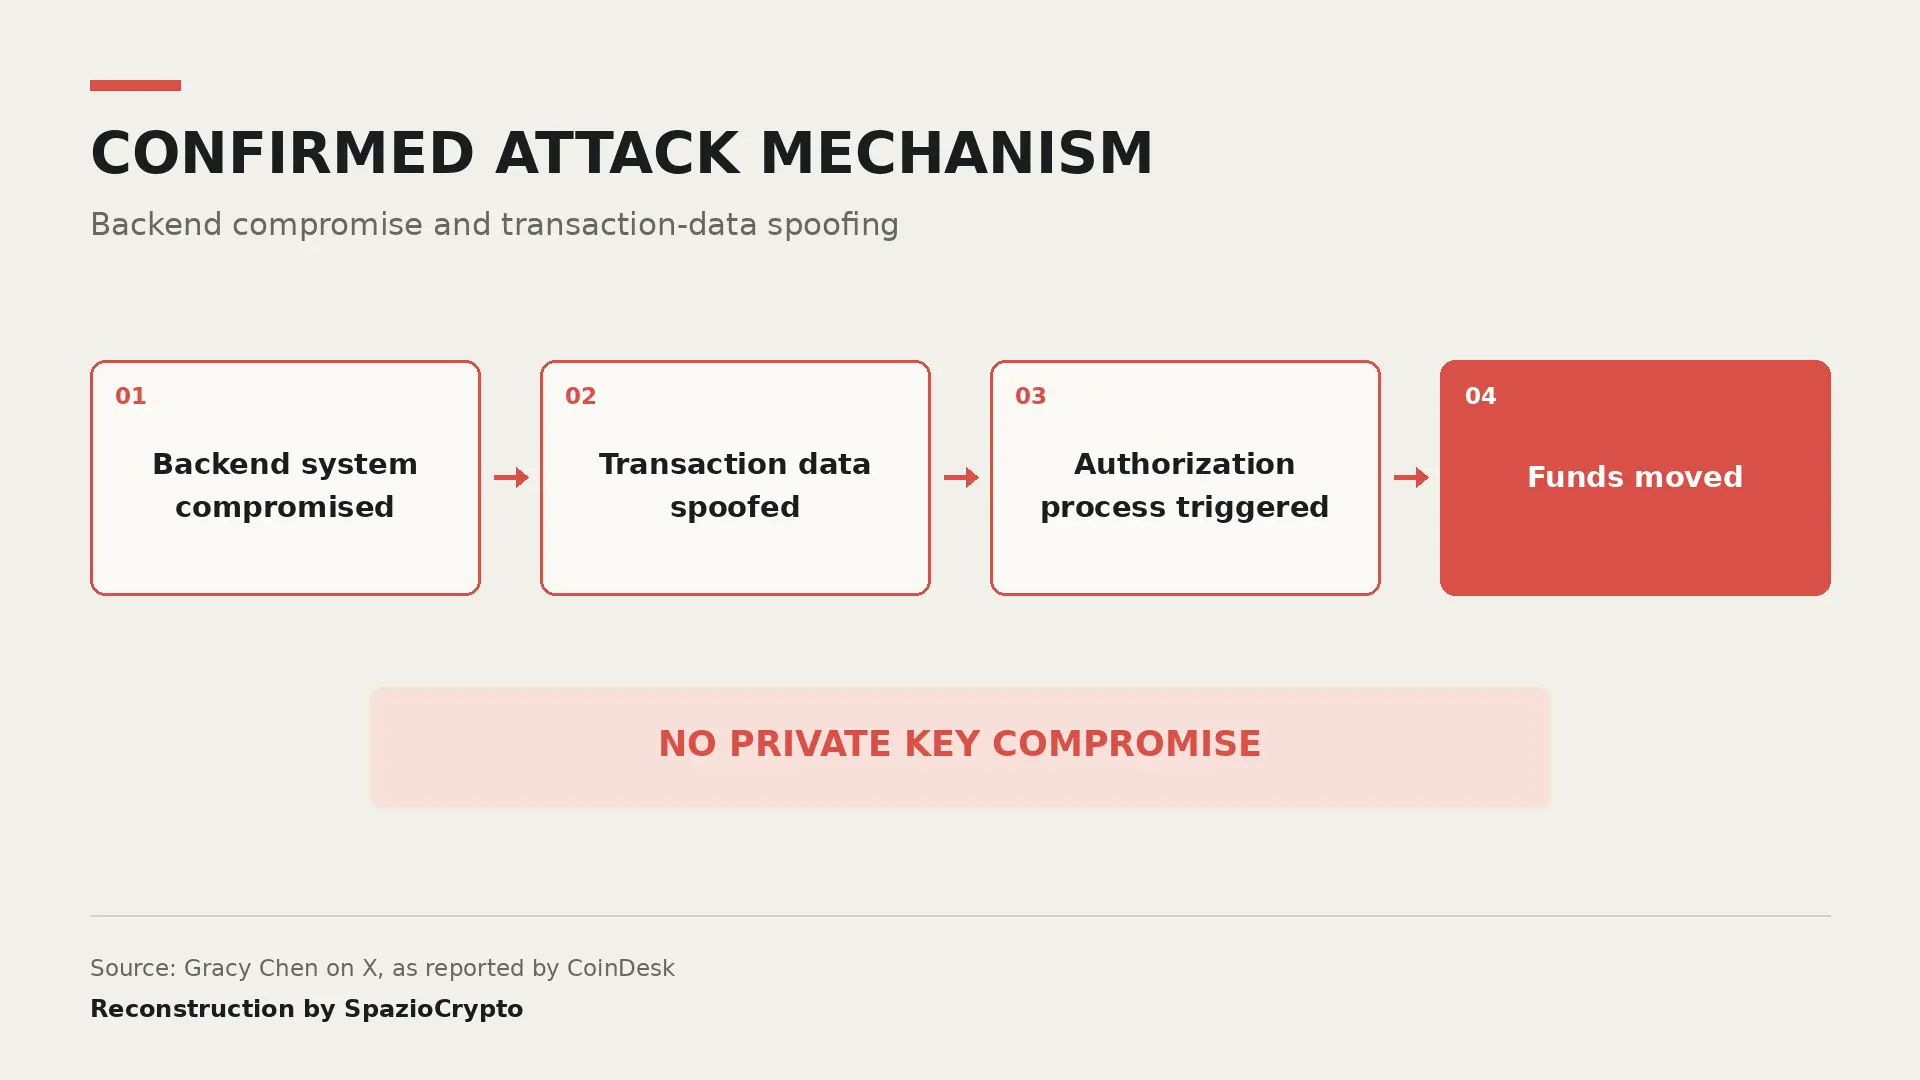
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitget si è immediatamente attivata
Nonostante le preoccupazioni inevitabilmente legate all'attacco subito, occorre riconoscere che l'exchange si sia attivato immediatamente, con la CEO che ha tenuto oltre 3 ore di diretta live per affrontare la situazione, spiegare come la piattaforma stesse reagendo e tranquillizzare l'utenza. La stessa Bitget ha chiarito subito l'intera entità del danno, quando ancora si parlava di una sottrazione di circa 170 milioni, secondo quanto avevano appreso Arkham e Beincrypto, mostrando un'apprezzabile trasparenza.
La vicenda è ancora in aggiornamento, ma sembra che Bitget sia già risalita agli autori del furto e stia cercando di comprendere al meglio le dinamiche dell'hacking. La questione potrebbe essere risolta velocemente.