Per entrare in una cassaforte non sempre serve forzarla: a volte basta farsi invitare a un colloquio di lavoro. Il 3 novembre Binance ha pubblicato il primo rapporto tecnico sull'attacco a Binance tramite EIP-7702, il furto da circa 6,34 miliardi di dollari del 29 ottobre. Secondo la ricostruzione dell'exchange, l'operazione è partita a giugno con un installer Homebrew alterato ed è proseguita a settembre con un falso colloquio. Per arrivare ai portafogli gli attaccanti hanno usato uno strumento AI interno, il servizio di firma e le autorizzazioni EIP-7702 di Ethereum. Circa 2,85 miliardi risultano bloccati. È una ricostruzione aziendale e preliminare: la revisione indipendente annunciata non è ancora disponibile.
Abbiamo letto il rapporto pubblicato da Binance su Binance Square, che usa l'ora di Singapore, e lo abbiamo confrontato con CoinDesk e The Hacker News. Reuters non si è aperto con i nostri strumenti. Gli orari qui sotto sono convertiti in UTC.
Come sono entrati?
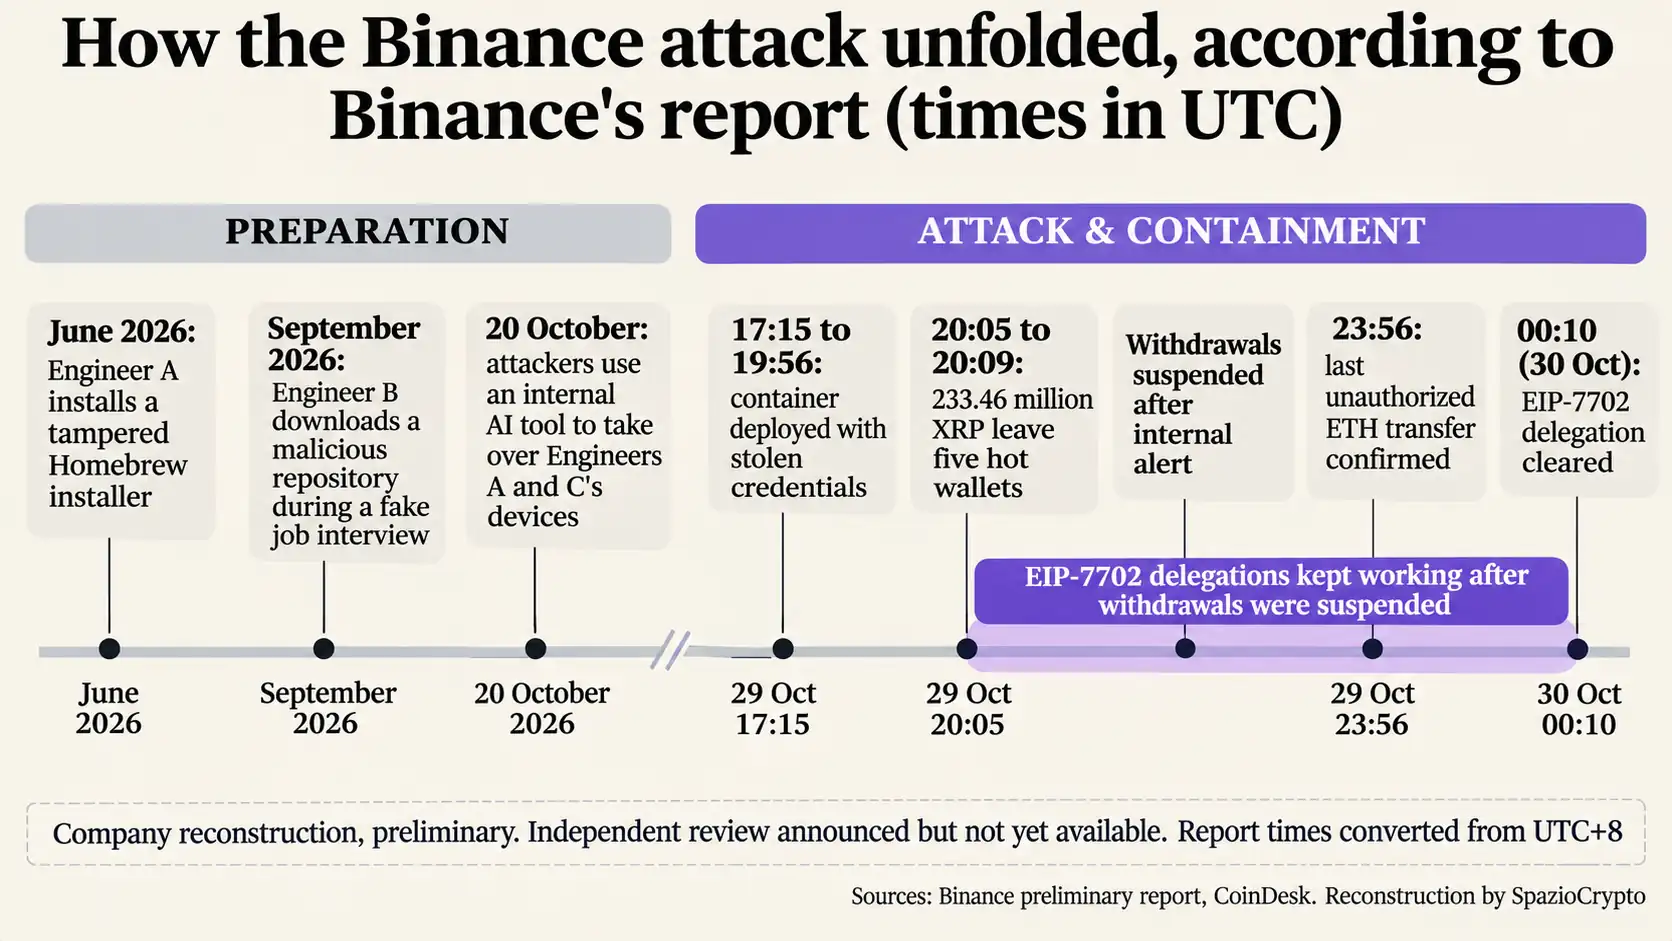
La prima porta si è aperta a giugno. Secondo il rapporto, un ingegnere del team che gestisce l'infrastruttura dei portafogli, chiamato «ingegnere A», cercava uno strumento di intelligenza artificiale e ha scaricato da un motore di ricerca un installer di Homebrew manomesso. Binance ha sostituito il dispositivo e cambiato le credenziali, ma il ruolo dell'ingegnere e i dati sui colleghi erano già esposti.
— Binance (@binance) November 3, 2026
A settembre è toccato all'«ingegnere B», uno sviluppatore. Un finto direttore di progetto lo ha contattato su una piattaforma di lavoro e un finto responsabile delle risorse umane lo ha intervistato in video. Poi un finto amministratore delegato gli ha assegnato una prova tecnica da scaricare sul computer di lavoro. La prova conteneva un repository malevolo che, secondo il rapporto, ha sostituito un componente legittimo di pyenv, uno strumento per gestire Python; per CoinDesk il malware è sfuggito ai controlli di sicurezza dei dispositivi. Sono tecniche che ricordano quelle delle truffe che imitano exchange e autorità: la fiducia si costruisce prima, il danno arriva dopo.
Come sono arrivati ai portafogli?
Il 20 ottobre gli attaccanti hanno usato il computer dell'ingegnere B e uno strumento AI interno per prendere il controllo dei dispositivi degli ingegneri A e C. Sul computer di A hanno trovato un token con permessi per avviare container, cioè ambienti software pronti all'uso. L'intelligenza artificiale è ormai dentro i processi delle società finanziarie, come racconta l'IA protagonista nella finanza, e qui è diventata un passaggio dell'attacco.
Il 29 ottobre, tra le 17:15 e le 19:56 UTC, gli attaccanti sono entrati nel computer dell'ingegnere C, hanno avviato un container con le credenziali rubate e lanciato uno script. Così hanno raggiunto il servizio interno che firma le transazioni dei portafogli caldi, scavalcando il normale processo dei prelievi. Alle 20:05 UTC sono partiti i primi trasferimenti: 233,46 milioni di XRP da cinque portafogli in quattro minuti.
Che cosa c'entra EIP-7702?
EIP-7702 è una funzione arrivata con l'aggiornamento Pectra di Ethereum nel 2025. Permette a un normale indirizzo di delegare temporaneamente l'esecuzione a un contratto intelligente, per fare cose come pagare le commissioni per conto di altri o raggruppare più operazioni. Funziona come una procura: l'indirizzo resta lo stesso, ma qualcun altro può agire secondo le regole scritte nel contratto. Già a giugno 2025 Wintermute, citata da The Block, segnalava che oltre l'80% delle deleghe puntava a copie dello stesso codice usato per svuotare portafogli con chiavi rubate.
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
— Richard Teng (@_RichardTeng) November 3, 2026
No user bears the loss. We set aside more than the full amount… https://t.co/BDmr3wLzOP
Secondo il rapporto, gli attaccanti hanno inviato 50 transazioni firmate per manipolare i contatori delle transazioni e creare deleghe malevole sui portafogli caldi. Quelle procure hanno continuato a funzionare anche dopo la sospensione dei prelievi. E siccome i portafogli di Binance usano la firma multiparte, senza una singola chiave privata, non c'era una chiave unica per revocarle: è servita una procedura dedicata. L'ultimo trasferimento è stato confermato alle 23:56 UTC e la delega è stata cancellata alle 00:10 UTC del 30 ottobre, circa quattro ore dopo le prime uscite.
Quanto è uscito e quanto è stato fermato?
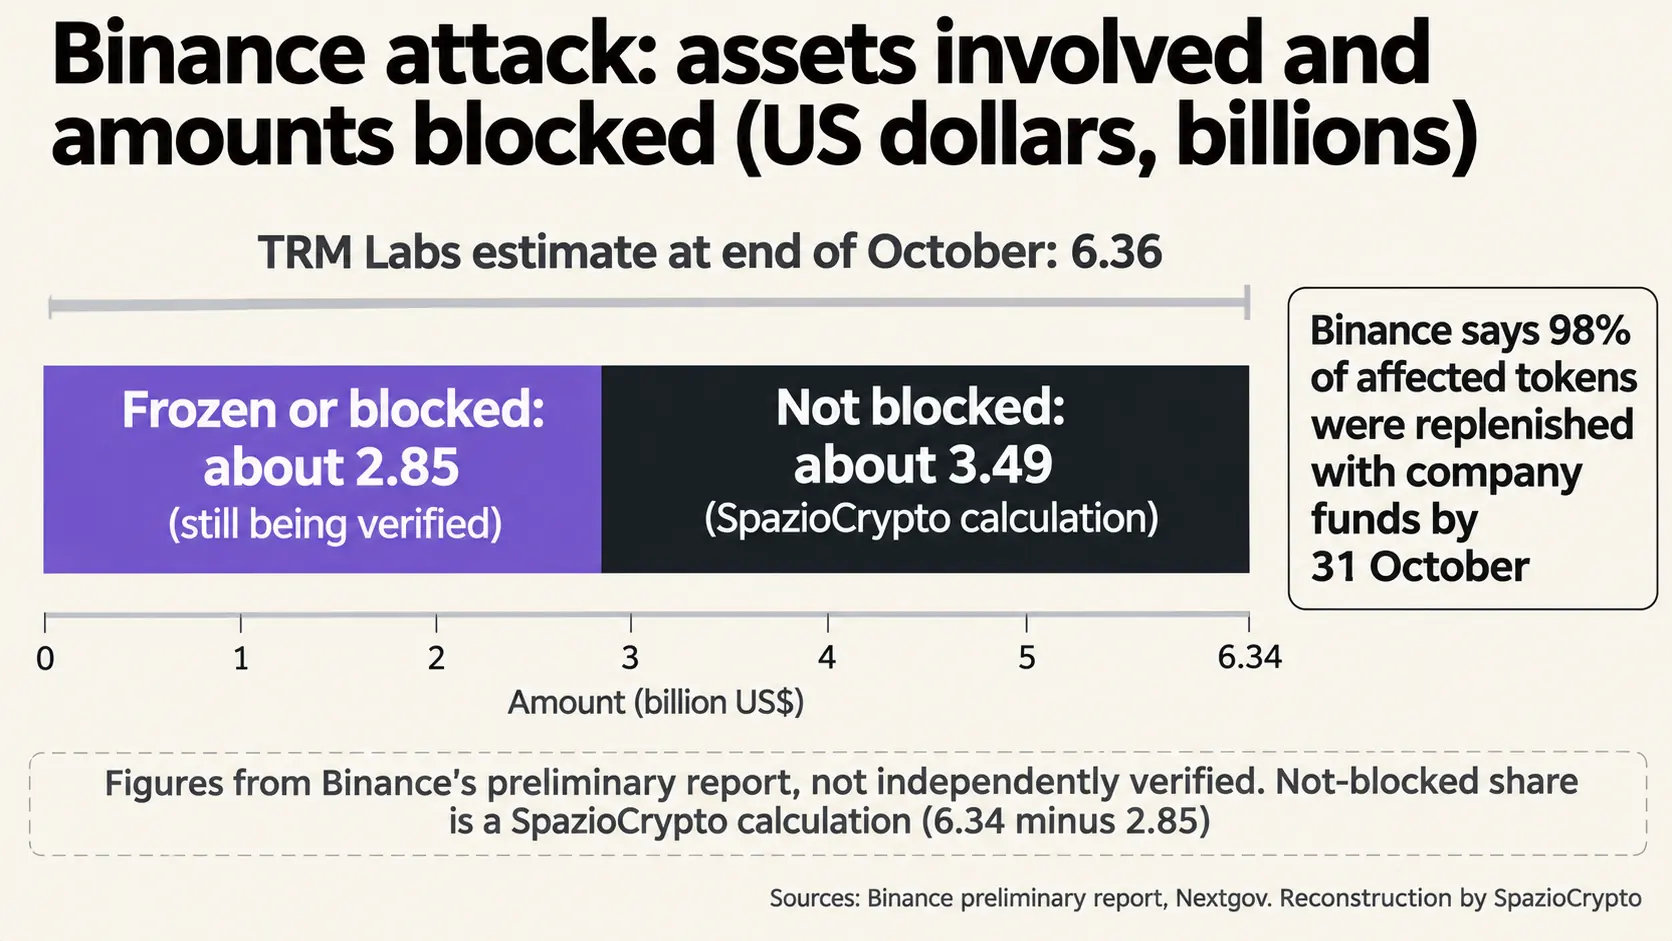
Binance quantifica gli asset coinvolti in circa 6,34 miliardi di dollari, tra cui circa 970.500 SOL, 44,2 milioni di OP e 18.270 BTC. TRM Labs, a fine ottobre, aveva stimato 6,36 miliardi secondo Nextgov. Circa 2,85 miliardi risultano congelati o bloccati con l'aiuto di forze dell'ordine e partner del settore, una cifra che Binance dice di stare ancora verificando. Secondo un calcolo nostro e indicativo, restano fuori dal blocco circa 3,5 miliardi. Con fondi distribuiti su reti diverse, contano anche gli strumenti di ciascuna rete, come mostra il caso di Coinbase e USDC su Noble.
Per gli utenti, Binance afferma di aver reintegrato il 98% dei token coinvolti entro il 31 ottobre e di stare comprando quelli meno liquidi, e ripete che coprirà l'intera perdita. Secondo Cointelegraph, i prelievi hanno cominciato a riprendere domenica 1° novembre.
Chi c'è dietro?
Il rapporto cita un avviso dell'FBI che attribuisce l'attacco alla Corea del Nord. TRM Labs, secondo Nextgov, lo aveva collegato con alta confidenza al gruppo TraderTraitor. «È stata una campagna costruita in molti mesi», ha detto a CoinDesk l'amministratore delegato Richard Teng, che ha aggiunto che quest'anno Binance ha bloccato 57 tentativi sospettati di provenire dalla Corea del Nord.
Che cosa resta da verificare?
Molto, perché a parlare per ora è solo Binance. La revisione affidata a esperti indipendenti è annunciata senza nomi né date, alcuni dettagli tecnici sono omessi per non favorire imitazioni e la cifra dei fondi bloccati è ancora in verifica. Nessuna fonte esterna ha finora confermato la ricostruzione passo per passo.
Che cosa cambia per chi usa un exchange?
Il saldo su una piattaforma è un credito verso la piattaforma, e la sua tenuta dipende da quanto l'exchange può assorbire. Binance dice di poterlo fare; non tutti potrebbero. La differenza tra le forme di custodia è spiegata nella nostra guida su self-custody, exchange e wallet a confronto. Chi vuole tenere una parte dei fondi in proprio può partire da come aprire un crypto wallet.
Il rapporto di Binance in sintesi
Cosa è confermato, cosa no
- Riportato: secondo Binance, ingresso da un installer manomesso a giugno e da un falso colloquio a settembre, movimento interno con uno strumento AI il 20 ottobre, uscite tramite il servizio di firma e deleghe EIP-7702 il 29 ottobre; 6,34 miliardi coinvolti, 2,85 bloccati, 98% dei token reintegrato.
- Non indicato: chi condurrà la revisione indipendente e quando, i dettagli tecnici omessi, la ripartizione dei fondi bloccati.
- Da seguire: l'esito della revisione, i fondi recuperati, le contromisure di altri exchange contro falsi colloqui e deleghe EIP-7702.
La lettura più grande
È una nostra lettura che il punto più debole non sia stato un contratto o un chip, ma il lavoro quotidiano degli ingegneri: cercare uno strumento, rispondere a un'offerta, usare un assistente AI interno. Gli attaccanti hanno lavorato per mesi sulle persone e sugli strumenti di produttività, e solo alla fine sulla blockchain. Per l'Europa, che usa sempre più strumenti AI sviluppati altrove, il tema non è solo cripto, come mostra la finanza UE che dipende da IA straniere.
La seconda lezione riguarda EIP-7702: una funzione pensata per rendere più comodi i portafogli è diventata una procura che sopravvive alla chiusura dello sportello. I segnali da seguire sono tre: l'esito della revisione indipendente, eventuali modifiche ai portafogli e ai wallet per mostrare e revocare meglio le deleghe, e le contromisure degli altri exchange contro i falsi colloqui di lavoro.