
Nome, contatti, indirizzo di spedizione, prodotto acquistato e prezzo pagato: è l'insieme di dati che una terza parte ha ottenuto dal negozio online di Keystone, produttore di hardware wallet, secondo la comunicazione pubblicata dall'azienda il 24 ottobre. Il data breach di Keystone è stato rilevato il 20 ottobre e confermato il 23. Secondo l'azienda non sono usciti dati di pagamento, password dei wallet, chiavi private e frasi di recupero. Ma un indirizzo collegato all'acquisto di un hardware wallet indica con buona probabilità chi custodisce crypto in casa, e Keystone non ha detto quanti clienti siano coinvolti.
Il post di Keystone su X e quello della ricercatrice Taylor Monahan non si sono aperti con i nostri strumenti: li citiamo attraverso The Block e crypto.news, che ne riportano il contenuto. Lo stesso vale per le pagine sulla privacy del sito di Keystone, che citiamo attraverso The Block.
We owe you an apology.
— Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
Cosa è uscito, cosa no
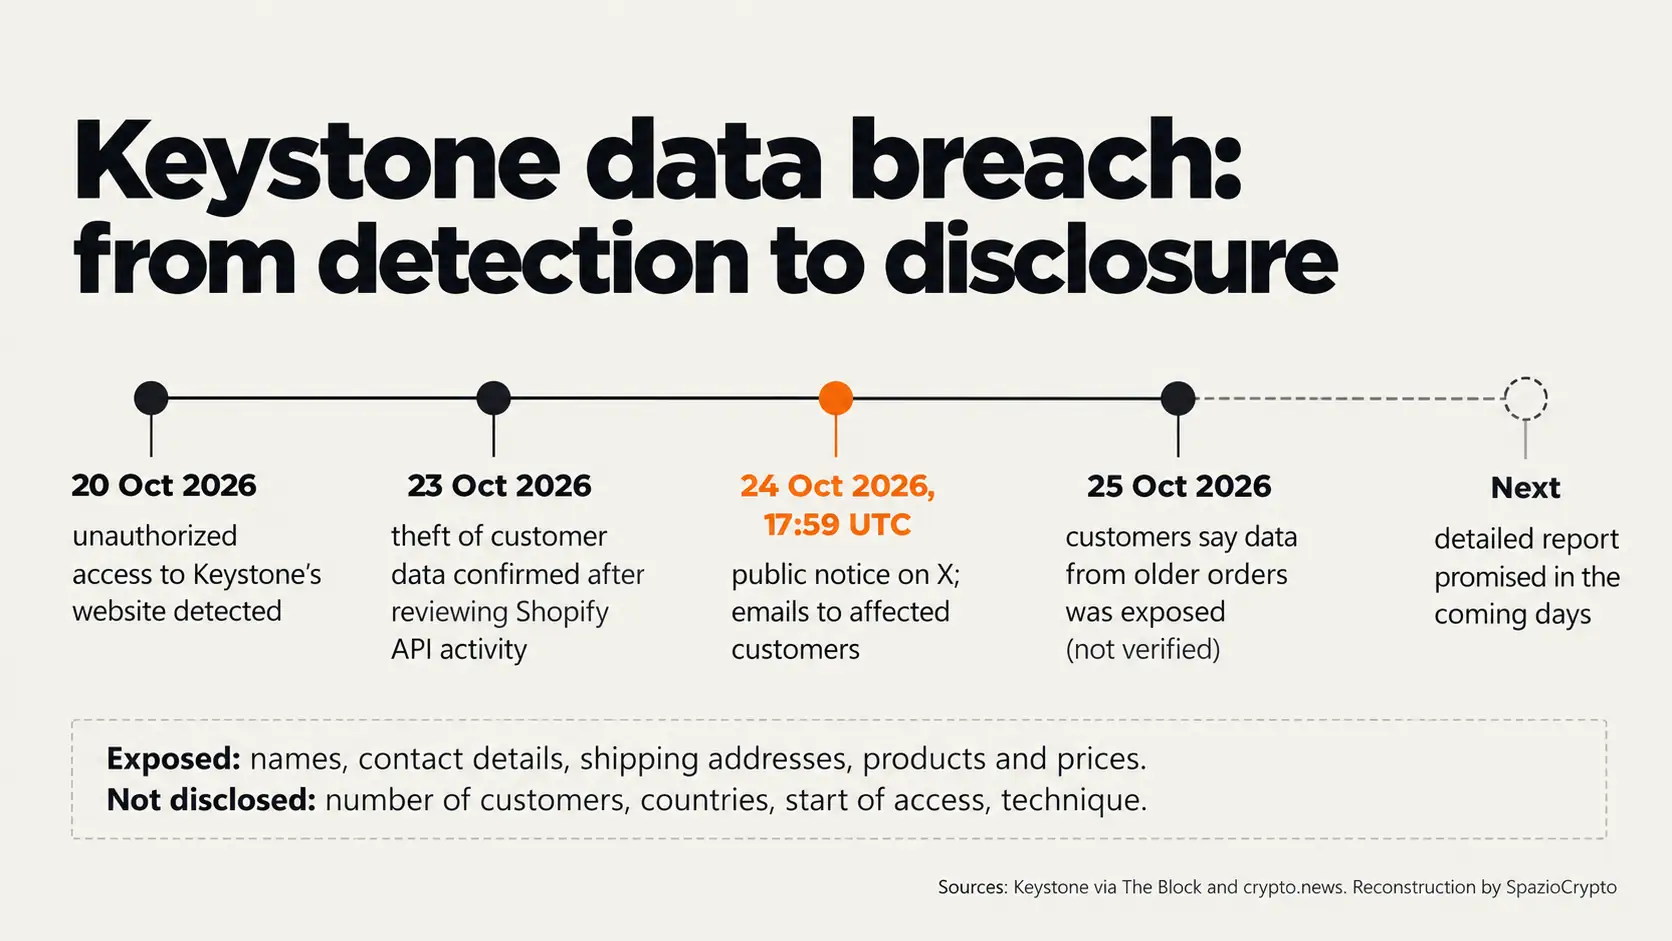
La lista dei dati esposti, secondo The Block e crypto.news, comprende nomi, contatti, indirizzi di spedizione e dettagli degli ordini, cioè prodotti e prezzi. Restano fuori, sempre secondo Keystone, dati delle carte e bancari, frasi di recupero, chiavi private e password dei wallet. L'azienda dice di aver bloccato l'accesso, corretto la vulnerabilità, aperto un'indagine e iniziato a scrivere ai clienti coinvolti, con un rapporto dettagliato promesso «nei prossimi giorni» (traduzione nostra).
Mancano i numeri che servono a pesare l'incidente. Keystone non ha comunicato quanti clienti siano coinvolti, in quali Paesi, da quando l'accesso fosse attivo, come sia avvenuto e se l'autore sia stato identificato. Secondo crypto.news non risulta compromessa la piattaforma Shopify su cui gira il negozio. «Ci avevate affidato quei dati e ci dispiace di non averli protetti», ha scritto l'azienda (traduzione nostra).
Quattro giorni, poi l'avviso
La cronologia ricostruita da The Block parte il 20 ottobre, quando Keystone rileva un accesso non autorizzato al sito ufficiale. Il 23, dopo aver esaminato con Shopify l'attività delle interfacce di programmazione del negozio, conferma che una terza parte ha ottenuto dati dei clienti. L'avviso pubblico arriva il 24 ottobre alle 19:59 ora italiana. Il 25 The Block pubblica le segnalazioni di clienti che contestano un punto preciso: i loro dati, sostengono, avrebbero dovuto essere già cancellati.
La promessa dei 180 giorni
Keystone ha presentato la cancellazione dei dati di spedizione come una garanzia per i clienti, ma con formulazioni diverse. La pagina Privacy Promise, citata da The Block, dice che tutte le informazioni di spedizione vengono cancellate automaticamente 180 giorni dopo l'ordine, e post su X di gennaio, marzo e agosto ripetono il concetto: «Cancelliamo i tuoi dati di spedizione entro 180 giorni al massimo» (traduzione nostra). La privacy policy, aggiornata a maggio 2021, usa un'altra regola: cancella i dati di ordine dei clienti che non hanno fatto acquisti negli ultimi 180 giorni. L'help center aggiunge che città e Paese non vengono cancellati e che la cancellazione finale è gestita da Shopify.
Le segnalazioni raccolte da The Block vanno in direzione opposta alla promessa. Un cliente sostiene di aver ricevuto la notifica per un acquisto di oltre due anni fa, un altro che tra il suo ultimo ordine e la violazione erano passati 214 giorni. The Block non ha potuto verificarle, e Keystone non ha risposto pubblicamente alla domanda se la regola sia stata rispettata.
Perché un indirizzo vale più di una password
Una password si cambia, un indirizzo di casa no. Secondo crypto.news, Taylor Monahan ha avvertito che i dati di spedizione possono esporre gli acquirenti a minacce fisiche come rapine e sequestri, i cosiddetti wrench attack, in cui la vittima viene costretta a cedere l'accesso alle crypto. Non risultano attacchi fisici collegati a questa fuga di dati. Il contesto però non è rassicurante. Secondo il rapporto di Chainalysis ripreso da Cointelegraph, fino a fine giugno 2026 gli episodi violenti documentati sono stati 46, con oltre 30 milioni di dollari sottratti nel semestre. Le vittime, scrive Chainalysis, vengono spesso scelte anche attraverso fughe di dati.
Il rischio più immediato è il phishing mirato. Keystone avverte che i truffatori possono presentarsi a suo nome per telefono, messaggio, email o posta, offrendo rimborsi, sostituzioni o «correzioni». L'azienda raccomanda di non inserire mai la frase di recupero in un dispositivo che non si è ordinato. Un cliente ha raccontato a The Block, senza verifica indipendente, di aver ricevuto una telefonata da un falso numero della polizia di Montréal, con dettagli corrispondenti a un suo ordine Keystone del 2024. Il meccanismo ricorda quello di Revolut ingannata da una falsa richiesta governativa: dati veri usati per costruire una richiesta credibile.
Non è il primo caso del 2026
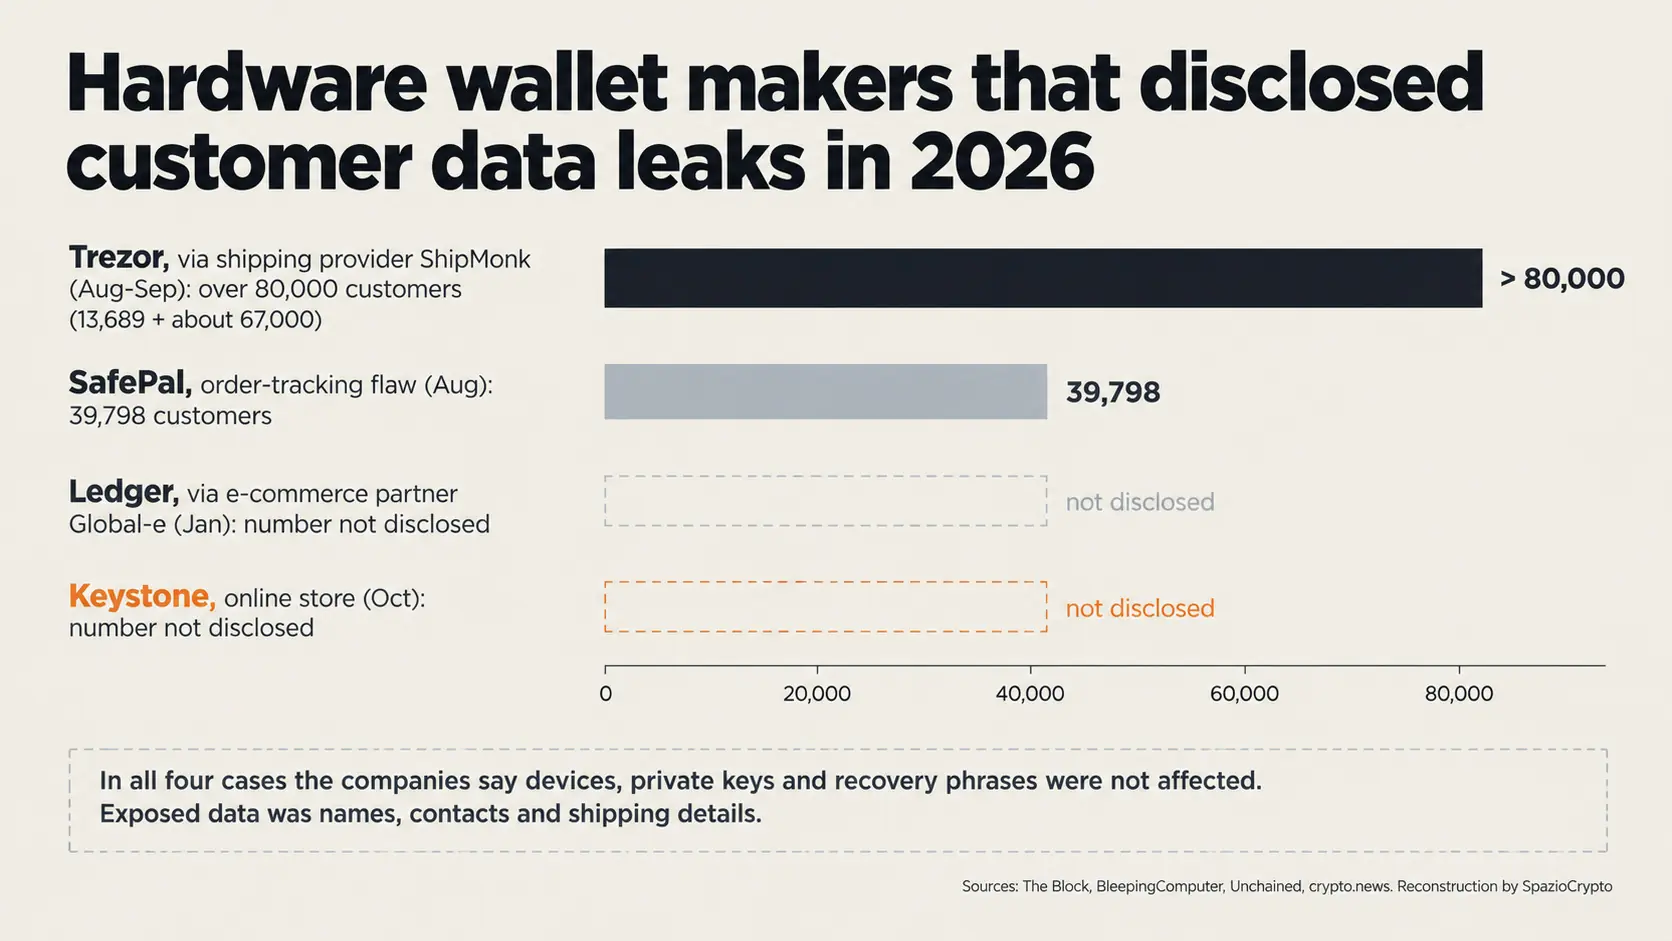
Keystone si aggiunge ad almeno altri tre produttori di hardware wallet che quest'anno hanno comunicato fughe di dati dei clienti, nei casi ricostruiti da The Block. A gennaio Ledger ha segnalato un accesso non autorizzato ai dati degli ordini presso Global-e, il suo partner di e-commerce, senza indicare quanti clienti fossero coinvolti. Ad agosto Trezor ha comunicato l'esposizione di 13.689 clienti attraverso il fornitore logistico ShipMonk, saliti a settembre di circa 67.000 clienti statunitensi, per un totale di oltre 80.000. ShipMonk aveva garantito per iscritto di aver cancellato quei dati. Sempre ad agosto SafePal ha reso noto che un difetto del sistema di tracciamento degli ordini aveva esposto 39.798 clienti.
Il punto comune non è il dispositivo, che in nessuno di questi casi risulta violato, ma la catena commerciale intorno: negozio online, piattaforma di pagamento, magazzino, spedizioniere. Sul fronte dell'hardware, quest'anno si è visto anche il caso dei Ledger manomessi venduti da un rivenditore terzo, che però riguarda dispositivi alterati, non dati personali.
E in Italia?
Keystone non ha detto in quali Paesi vivano i clienti coinvolti, quindi non sappiamo se ci siano acquirenti italiani. Nel caso Trezor di agosto, secondo BleepingComputer, l'Italia era tra i sei Paesi del primo gruppo di clienti esposti. Per i residenti nell'Unione europea il quadro di riferimento è il GDPR, che si applica anche alle aziende extra Ue che vendono a persone nell'Unione. Il regolamento prevede di norma la notifica di una violazione all'autorità di controllo entro 72 ore, e la comunicazione agli interessati quando il rischio per loro è elevato. Non risulta se Keystone abbia notificato l'incidente a un'autorità europea: chi in Italia ritiene di essere coinvolto può rivolgersi al Garante per la protezione dei dati personali.
 Sergiu Gatlan
Cosa fare se si è clienti
Le indicazioni di Keystone sono due: diffidare di chiunque contatti a suo nome con rimborsi, sostituzioni o aggiornamenti, e non condividere mai frase di recupero o chiavi private. Sono lo stesso schema delle truffe che imitano exchange e autorità. È una nostra indicazione pratica non aprire allegati né installare presunte correzioni ricevute per email, perché un finto aggiornamento può portare con sé un malware che sostituisce gli indirizzi copiati.
Per chi teme un rischio fisico, la misura più efficace resta non legare l'identità alla quantità di crypto custodite. È una nostra indicazione evitare di parlare pubblicamente dei propri fondi e valutare, per i prossimi acquisti, un indirizzo di consegna diverso da quello di casa. Gli hardware wallet vanno comprati solo dal sito del produttore o da rivenditori autorizzati, e configurati seguendo le regole di base per aprire e proteggere un crypto wallet.
Keystone in sintesi
Cosa è confermato, cosa no
- Confermato: accesso non autorizzato rilevato il 20 ottobre e sottrazione di dati confermata il 23; esposti nomi, contatti, indirizzi di spedizione, prodotti e prezzi; secondo Keystone nessun dato di pagamento, chiave privata, frase di recupero o password dei wallet; accesso bloccato e vulnerabilità corretta.
- Non indicato: numero e Paesi dei clienti coinvolti, inizio dell'accesso, tecnica usata, autore, rispetto della regola dei 180 giorni, eventuali notifiche alle autorità.
- Da seguire: il rapporto dettagliato promesso da Keystone, la risposta sulle segnalazioni di dati non cancellati, nuovi tentativi di phishing o di contatto fisico legati alla fuga di dati.
La lettura più grande
È una nostra lettura che il 2026 stia spostando il punto debole della self-custody dal dispositivo alla logistica. Ledger, Trezor, SafePal e ora Keystone hanno tutti dichiarato che i wallet non sono stati violati, e in tutti i casi i dati esposti erano quelli necessari per spedire un pacco. Il caso Keystone aggiunge un elemento in più: la distanza tra una promessa di cancellazione usata come argomento commerciale e regole scritte in modo diverso nella privacy policy.
I segnali da seguire sono tre. Il primo è il rapporto promesso da Keystone, con numero dei clienti e date dell'accesso. Il secondo è la risposta sulla regola dei 180 giorni, che dirà se i dati di ordini vecchi dovevano davvero esserci. Il terzo sono eventuali conferme di contatti fraudolenti o di episodi fisici legati alla fuga. Per chi compra un hardware wallet, la lezione pratica è che la sicurezza delle chiavi comincia prima di aprire la scatola, al momento in cui si scrive l'indirizzo di consegna.