

Chi usa Electrum e prova ad accelerare una transazione Bitcoin rimasta in sospeso potrebbe, senza saperlo, firmare un pagamento verso un truffatore. È lo scenario descritto il 24 ottobre dagli sviluppatori del wallet nell'avviso di sicurezza che accompagna la versione 4.8.3. Un server malevolo può far sparire una transazione appena inviata e mostrarne al suo posto una falsa, diretta all'attaccante, sperando che l'utente ne aumenti la commissione con Replace-by-Fee. Non è un rischio teorico: gli sviluppatori hanno ricevuto due segnalazioni e una riferisce una perdita. La vulnerabilità di Electrum corretta nella 4.8.3 riguarda tutte le versioni precedenti, e la prima difesa è aggiornare.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
— Electrum (@ElectrumWallet) October 24, 2026
Abbiamo letto l'avviso GHSA-6jp4-8v48-cc5v pubblicato su GitHub dallo sviluppatore SomberNight, la pagina ufficiale di Electrum e le sue domande frequenti, oltre alle ricostruzioni di The Defiant e The Crypto Basic. L'avviso non indica l'importo perso né quanti server siano coinvolti.
Come funziona l'attacco?
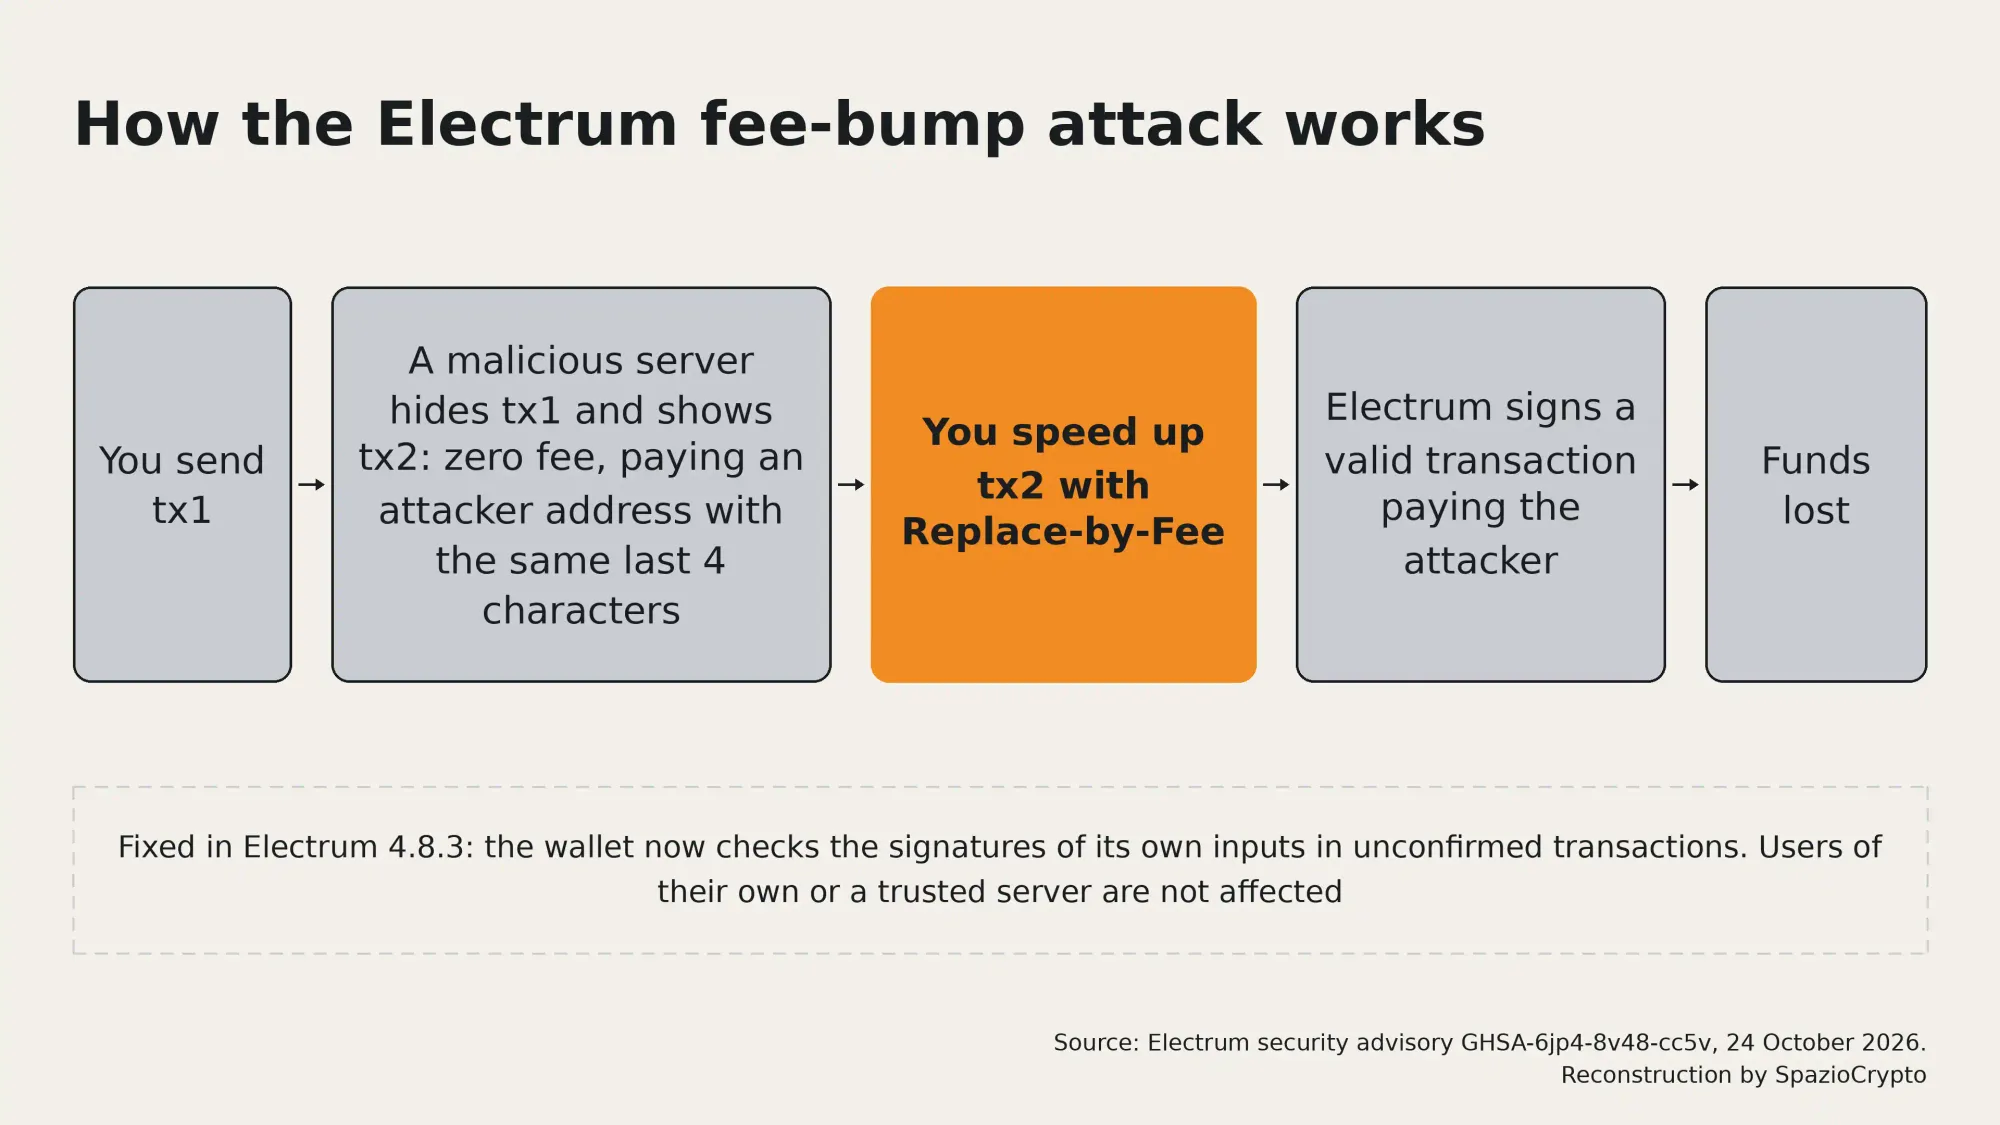
Electrum è un wallet in self-custody di tipo leggero: le chiavi restano all'utente, ma per conoscere saldo e cronologia il programma si appoggia a server esterni invece di scaricare l'intera blockchain. Quando l'utente invia una transazione, che l'avviso chiama tx1, un server malevolo può non trasmetterla alla rete e aggiornare la cronologia del wallet con una transazione diversa, tx2, che spende gli stessi fondi ma paga un indirizzo dell'attaccante. Il wallet mostra tx2 come non confermata e non mostra più tx1. Le firme di tx2 non vengono controllate: è una conseguenza del modo in cui funzionano i client leggeri, spiega l'avviso.
La trappola scatta dopo. Secondo l'avviso, tx2 aveva commissione zero, quindi restava ferma e invitava l'utente ad accelerarla. Replace-by-Fee è la funzione che sostituisce una transazione non confermata con una copia che paga una commissione più alta: usandola, Electrum firma una nuova transazione valida con gli stessi destinatari di tx2, e il pagamento all'attaccante parte davvero. È come se un ufficio postale facesse sparire la lettera appena spedita, mettesse in archivio una copia con un altro destinatario e aspettasse che fosse il mittente a pagare il supplemento per l'invio urgente.
Perché un server può ingannare il wallet?
Nelle sue domande frequenti Electrum risponde alla domanda se si fidi dei server con un «In breve, non proprio» (traduzione nostra). Il client non invia mai le chiavi private ai server e verifica i dati sulle transazioni confermate con la Simple Payment Verification, il controllo delle prove di inclusione nei blocchi. C'è però un'eccezione dichiarata: «Il server è considerato affidabile per le transazioni non confermate» (traduzione nostra). Electrum si collega di norma a circa dieci server, ma uno fa da server principale, ed è da lì che passa l'attacco. Chi usa un server proprio, o uno di cui si fida, non è esposto, secondo l'avviso.
Quanto è grave?
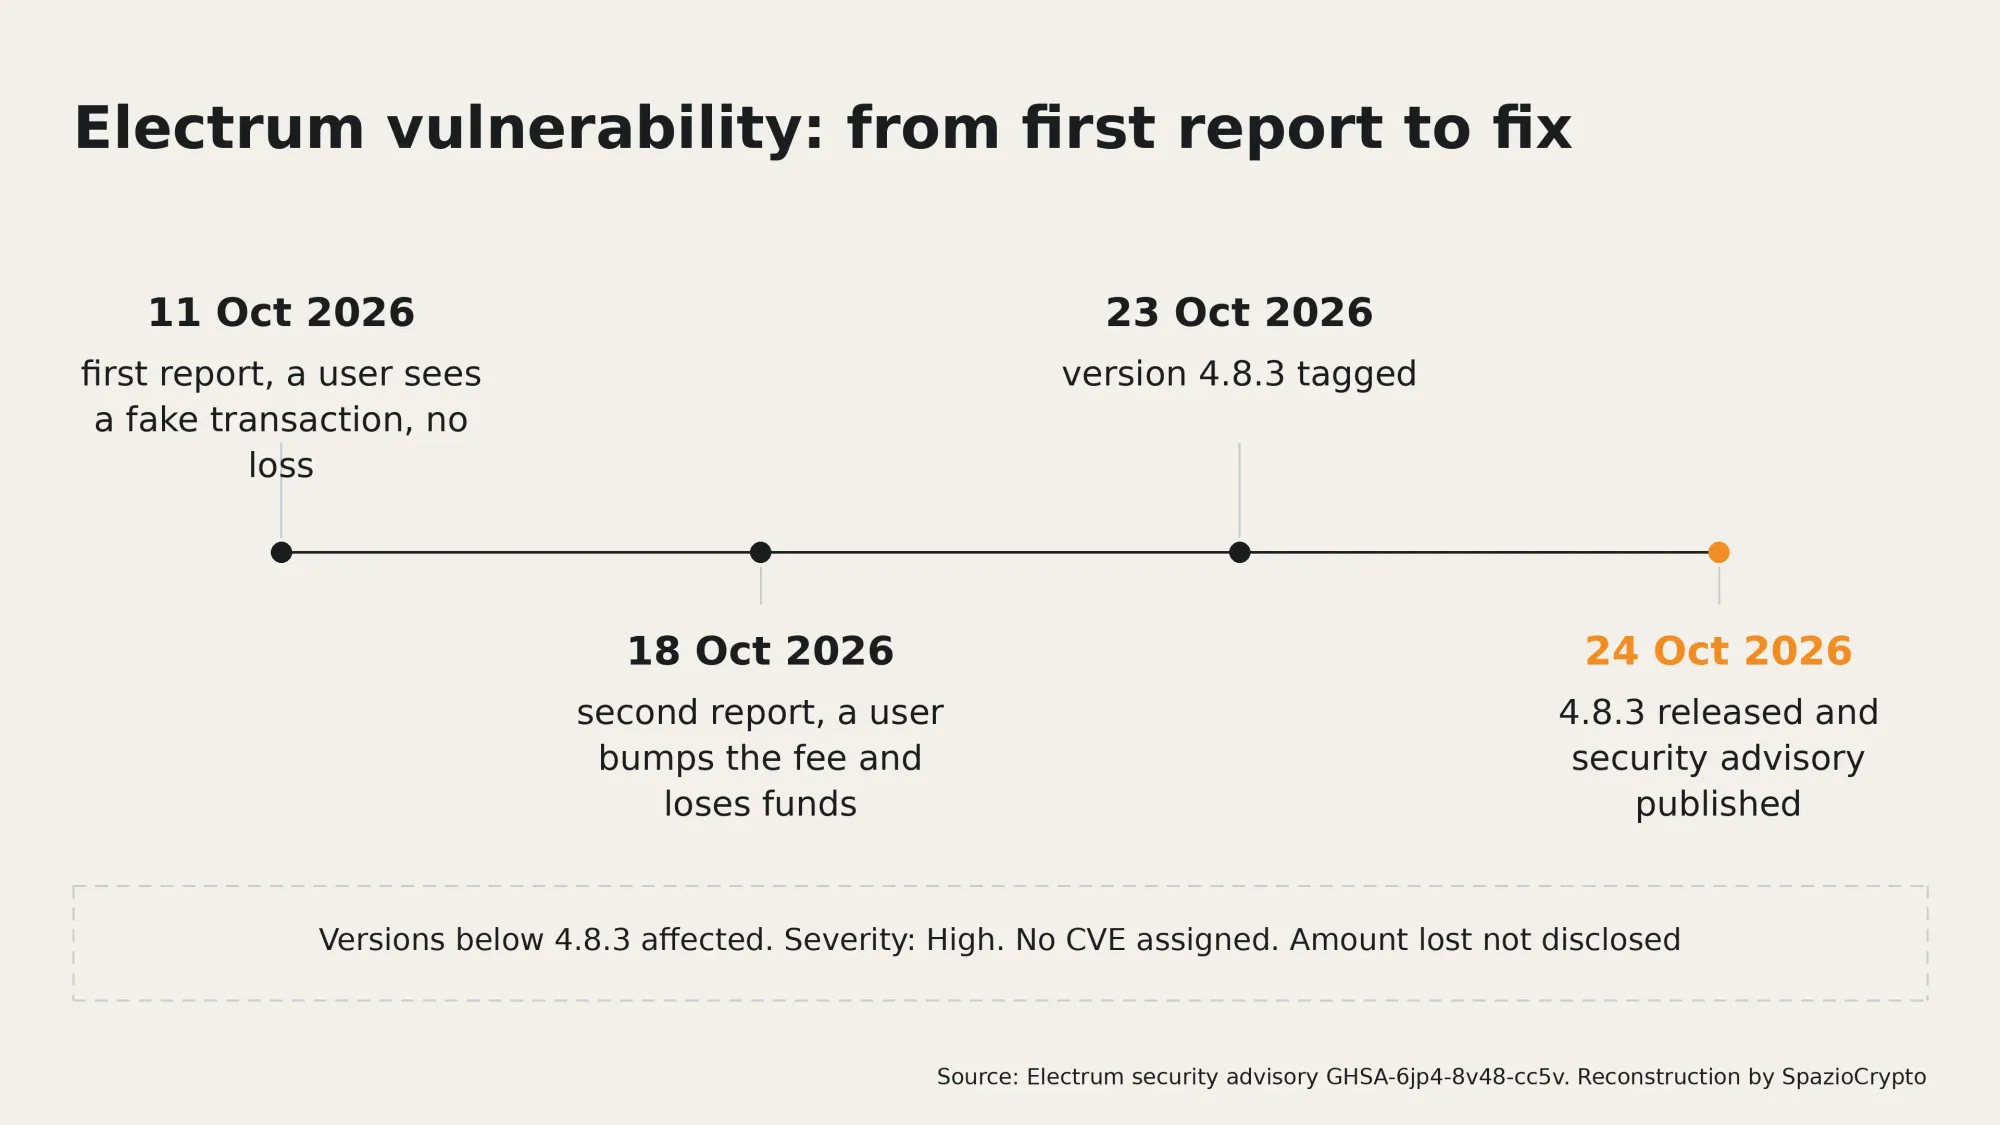
L'avviso classifica la falla come di gravità alta e non indica un identificativo CVE. Secondo gli sviluppatori, alcuni server starebbero già conducendo l'attacco. Le segnalazioni sono due. Il primo utente ha notato nella cronologia una transazione diversa da quella inviata, mentre la sua transazione reale non è mai arrivata alla rete. Usava un wallet multisig 2 di 3, e la transazione falsa riproduceva gli stessi 31 input di quella vera. Il secondo ha aumentato la commissione della transazione falsa e ha perso fondi, per un importo che l'avviso non indica.
Un dettaglio mostra quanto l'attacco sia curato: l'indirizzo dell'attaccante era stato generato in modo da avere gli stessi ultimi quattro caratteri di quello legittimo. Chi controlla solo la fine dell'indirizzo non nota la differenza. È lo stesso principio sfruttato dal malware che sostituisce gli indirizzi copiati negli appunti con altri dall'aspetto simile.
Cosa cambia con la versione 4.8.3?
La correzione inclusa nella 4.8.3 fa verificare al client le firme degli input che appartengono al wallet nelle transazioni non confermate, prima di aggiungerle alla cronologia. Una transazione falsa che spende i fondi dell'utente senza firme valide viene quindi scartata. Il controllo riguarda solo gli input del wallet: le transazioni in arrivo non vengono verificate, perché servirebbe un motore di consenso completo, spiega l'avviso. La prima segnalazione è arrivata l'11 ottobre e la seconda, con la perdita, il 18. La 4.8.3 è stata contrassegnata il 23 ottobre e pubblicata il 24, insieme all'avviso.
Cosa deve fare chi usa Electrum?
La prima cosa è aggiornare alla 4.8.3, scaricandola solo da electrum.org, come raccomanda il sito, e verificandone la firma GPG. Chi non può aggiornare subito deve controllare indirizzo e importo di destinazione ogni volta che firma una transazione, compreso un aumento di commissione, come indica l'avviso. Se dopo l'invio la cronologia mostra una transazione diversa da quella appena firmata, non va accelerata. È una nostra indicazione pratica confrontare l'indirizzo per intero, non solo gli ultimi caratteri. Con un hardware wallet conviene leggerlo sullo schermo del dispositivo, acquistato da canali ufficiali: lo ricorda il caso dei Ledger manomessi venduti da rivenditori terzi.
Attenzione anche all'assistenza non richiesta. La pagina ufficiale di Electrum avverte che chi si presenta in privato come supporto del wallet è con ogni probabilità un impostore che vuole rubare i bitcoin. È lo stesso schema delle truffe che imitano exchange e autorità per farsi trasferire le crypto.
È già successo?
Non è la prima volta che i server diventano un vettore d'attacco contro Electrum. Secondo Malwarebytes, da fine dicembre 2018 alcuni server malevoli sfruttarono una falla delle versioni precedenti alla 3.3.3 per mostrare falsi messaggi di aggiornamento e far installare wallet modificati. La società stimò oltre 771 bitcoin sottratti. Gli sviluppatori risposero sfruttando a loro volta una vulnerabilità dei vecchi client per costringere gli utenti ad aggiornare, e nell'aprile 2019 i server di Electrum finirono sotto attacchi DDoS da oltre 25.000 indirizzi IP.
Electrum 4.8.3 in sintesi
Cosa è confermato, cosa no
- Confermato: avviso GHSA-6jp4-8v48-cc5v del 24 ottobre, gravità alta; colpite le versioni precedenti alla 4.8.3; due segnalazioni, una con perdita di fondi; correzione nella 4.8.3; chi usa un server proprio o affidabile non è esposto.
- Non indicato: importo perso, numero e identità dei server malevoli, quanti utenti siano stati esposti, identificativo CVE.
- Da seguire: la diffusione dell'aggiornamento, eventuali nuove segnalazioni di perdite, controlli simili in altri wallet che si collegano a server Electrum.
La lettura più grande
È una nostra lettura che l'attacco colpisca un punto spesso trascurato della self-custody: non le chiavi, che restano al sicuro, ma le informazioni che il wallet mostra all'utente. Funziona perché sfrutta due abitudini comuni, accelerare una transazione ferma e controllare solo la fine di un indirizzo, e una fiducia che l'utente non vede, quella nel server. È lo stesso meccanismo di fondo di casi molto diversi, come quello di Revolut ingannata da una falsa richiesta governativa: una fonte che sembra legittima e non lo è.
I segnali da seguire: quanti utenti aggiorneranno nei prossimi giorni, se emergeranno altre perdite e se altri wallet che si collegano a server Electrum introdurranno controlli simili sulle transazioni non confermate. Per chi custodisce da sé i propri bitcoin, la regola resta una: controllare per intero ciò che si firma.