Il caso Revolut si arricchisce di un elemento che cambia lo stato di una parte importante della vicenda: per la prima volta, esiste una verifica istituzionale italiana, non più solo una rivendicazione dell'attaccante, su uno specifico punto di compromissione avvenuto in Italia. Il 18 settembre, rispondendo in Parlamento a un'interrogazione urgente, la sottosegretaria all'Interno Wanda Ferro ha comunicato i risultati delle verifiche condotte dall'Agenzia per la Cybersicurezza Nazionale: sono 8, su un totale di 680, i clienti italiani coinvolti, e un indirizzo di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria risulta effettivamente compromesso. Questo aggiornamento sul caso Revolut e la PEC italiana compromessa segna un passaggio di stato preciso, che va raccontato con la stessa disciplina usata finora.
Prima di tutto, la precisazione più importante, quella su cui costruire l'intero pezzo: questa conferma riguarda un elemento specifico e circoscritto. Non conferma, e non deve essere confusa con, le rivendicazioni molto più ampie fatte dall'attaccante nei giorni scorsi su una presunta compromissione di diversi reparti delle forze dell'ordine italiane durata sei mesi, con centoquarantasette gigabyte di materiale sottratto. Quella parte della storia resta, ad oggi, non confermata dalle autorità italiane. Vediamo con ordine cosa dice davvero la comunicazione ufficiale.
Cosa ha detto il Governo in Parlamento
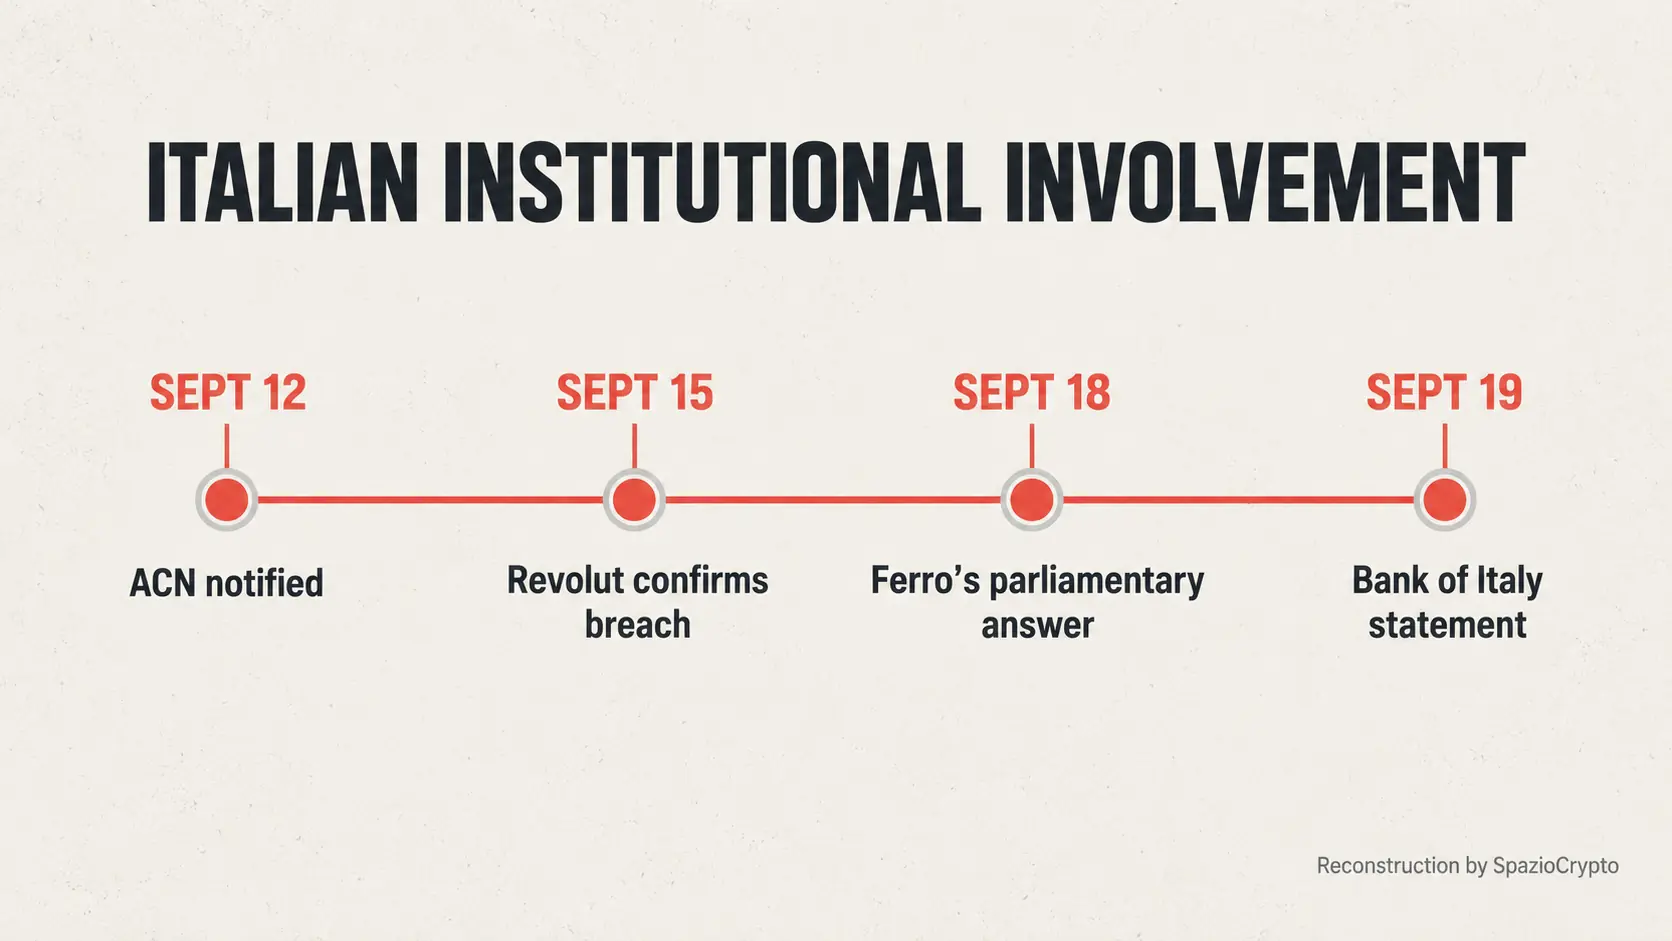
Secondo quanto riferito dalla sottosegretaria Ferro, l'Agenzia per la Cybersicurezza Nazionale era stata informata da Revolut il 12 settembre di un possibile incidente informatico. Il 15 settembre, la società ha confermato formalmente il data breach, precisando di aver fornito dati relativi a seicentottanta clienti complessivi, di cui otto italiani, e di aver già avvisato direttamente le persone coinvolte. Nello specifico, Revolut ha segnalato la compromissione di un indirizzo di posta elettronica certificata riconducibile proprio alla Prefettura di Reggio Calabria.
Un dettaglio tecnico importante, spiegato dalla stessa Ferro, riguarda come si è arrivati a questa verifica: il CSIRT Italia, il team dell'Agenzia specializzato nella gestione degli incidenti informatici, ha potuto accertare la compromissione analizzando un campione fornito da Revolut stessa di una delle email fraudolente con cui gli attaccanti effettuavano le richieste di informazioni. Non si tratta, quindi, di un'indagine indipendente condotta direttamente sui sistemi della Prefettura, ma della verifica di un elemento tecnico specifico fornito dalla stessa azienda vittima della truffa.
Un dettaglio legale che spiega il percorso seguito
C'è un elemento normativo, emerso dalla stessa risposta parlamentare, che aiuta a capire perché questa vicenda sia passata attraverso canali istituzionali e politici piuttosto che una procedura di conformità standard. Revolut, in quanto soggetto di diritto britannico, non rientra tra i soggetti sottoposti agli obblighi previsti dalla normativa italiana ed europea sulla sicurezza delle reti, la cosiddetta NIS, e non sarebbe quindi tenuta a effettuare notifiche formali all'Agenzia nazionale secondo le procedure ordinarie previste per le aziende operanti sotto quella giurisdizione. Questo spiega perché l'informazione sia arrivata alle autorità italiane attraverso un percorso più informale, e perché il caso sia finito discusso direttamente in Parlamento anziché seguire l'iter tecnico-burocratico standard.
Le indagini, ha precisato Ferro, restano tuttora in corso. L'Agenzia per la Cybersicurezza Nazionale ha riferito di essere impegnata in interlocuzioni continue con Revolut per approfondire ulteriormente gli elementi emersi, oltre a collaborare con il ministero dell'Interno sulla mitigazione della minaccia. Alle verifiche risultano coinvolte anche la Polizia Postale e la Direzione Nazionale Antimafia e Antiterrorismo, un dettaglio che segnala il livello di attenzione istituzionale riservato al caso, pur trattandosi finora della conferma di un solo indirizzo compromesso.
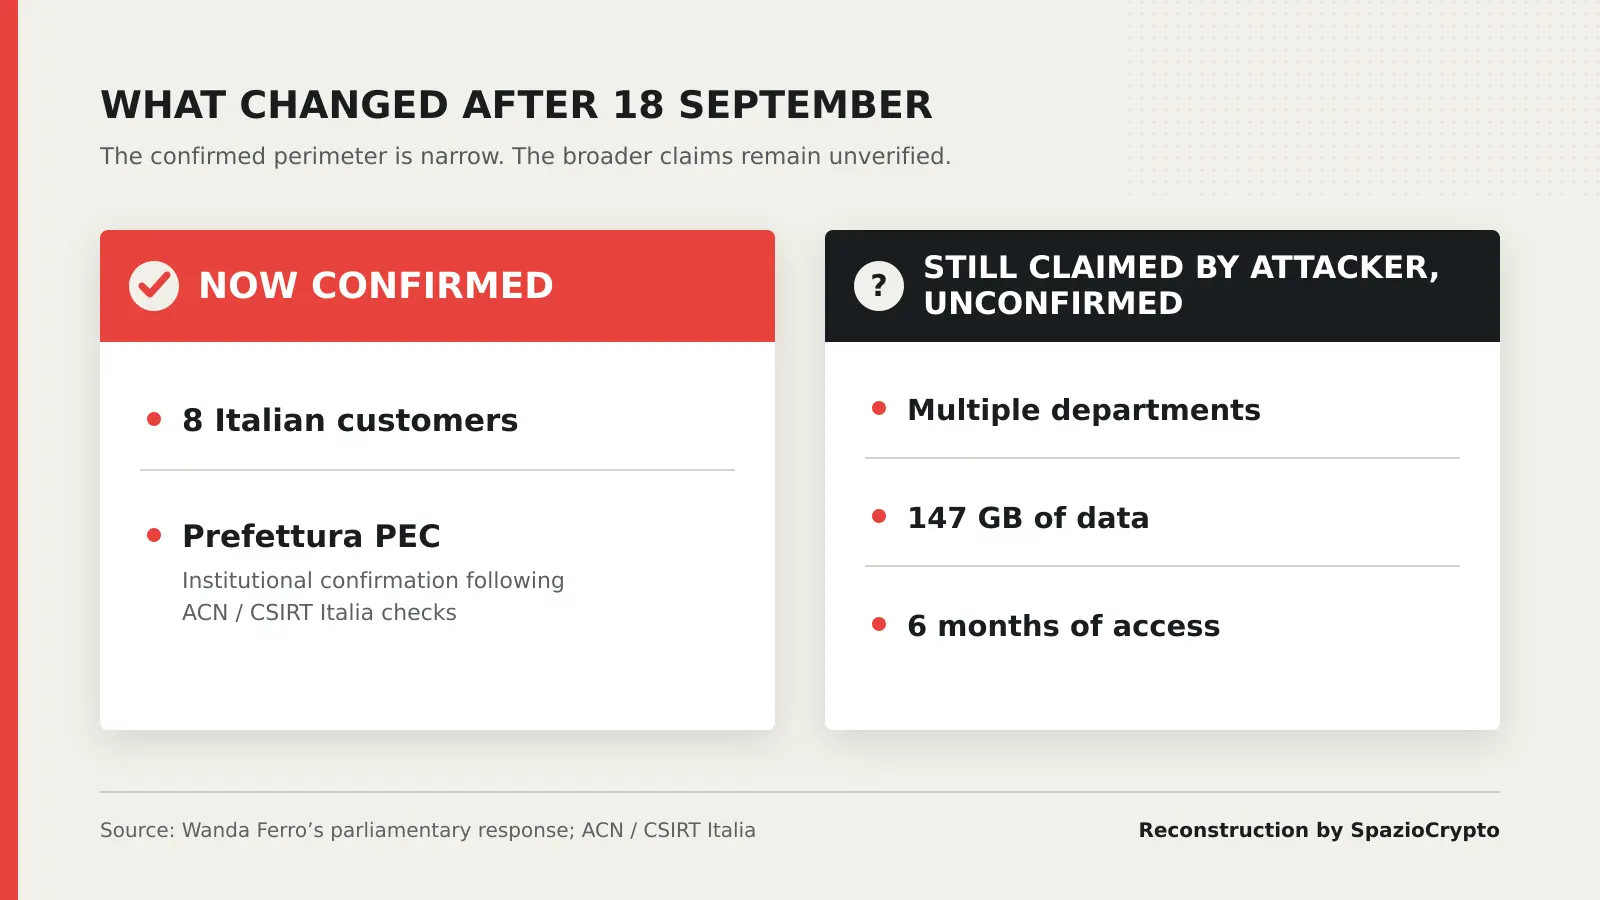
Confermato contro ancora rivendicato, aggiornato
Cosa cambia con l'aggiornamento del 18 settembre. Fonte: risposta parlamentare, ACN/CSIRT Italia, 2026
- Ora confermato: 8 clienti italiani su 680; la PEC della Prefettura di Reggio Calabria compromessa.
- Ancora rivendicato, non confermato: diversi reparti delle forze dell'ordine, 147 GB, sei mesi di accesso.
- Ancora aperto: le indagini proseguono, nessuna conclusione definitiva annunciata.
Anche Banca d'Italia segue la vicenda
A completare il quadro istituzionale, il 19 settembre sono arrivate dichiarazioni attribuite a fonti di Banca d'Italia, secondo cui l'istituto centrale segue con attenzione l'evolversi della situazione. È un intervento che, per quanto sintetico, conferma quanto il caso sia ormai monitorato a più livelli dell'apparato istituzionale italiano, dalla sicurezza informatica alla vigilanza finanziaria, segno che le implicazioni della vicenda vengono considerate rilevanti anche al di là del singolo episodio di sicurezza.
Perché la distinzione resta essenziale
Torniamo al punto di metodo che avevamo già sottolineato nei precedenti aggiornamenti su questa vicenda, perché resta valido e anzi diventa ancora più importante ora che una parte della storia ha ricevuto una conferma ufficiale. La verifica di oggi riguarda un solo indirizzo di posta elettronica certificata, individuato attraverso l'analisi di un campione fornito dalla stessa Revolut. Non riguarda, e non deve essere confusa con, le affermazioni molto più estese fatte da chi si è attribuito l'attacco, secondo cui sarebbero stati compromessi diversi reparti delle forze dell'ordine italiane per un periodo di sei mesi, con centoquarantasette gigabyte di materiale sottratto, come avevamo raccontato nel nostro precedente aggiornamento su quelle rivendicazioni.
Le autorità italiane non hanno, ad oggi, confermato quella parte più ampia della storia, e la conferma odierna su un singolo indirizzo PEC non deve essere letta come una validazione indiretta dell'intera narrazione dell'attaccante. Restano due piani distinti, e trattarli come se fossero la stessa cosa sarebbe un errore giornalistico, oltre che potenzialmente ingiusto verso le istituzioni coinvolte, prima che le indagini in corso arrivino a conclusioni definitive.
La lettura più grande
Questo aggiornamento, per quanto circoscritto nella sua portata concreta, segna comunque un passaggio significativo nella vicenda che avevamo iniziato a seguire con il primo racconto della falsa richiesta governativa che ha ingannato Revolut. Per la prima volta, un elemento specifico della componente italiana della storia esce dal campo delle sole rivendicazioni e riceve una verifica istituzionale, per quanto ottenuta indirettamente attraverso un campione fornito dalla stessa azienda coinvolta, non da un'indagine autonoma e conclusa sui sistemi della pubblica amministrazione.
Per l'osservatore, la lezione resta la stessa dei capitoli precedenti, rafforzata dall'ultimo sviluppo: nelle vicende di sicurezza informatica di questa complessità, la verità emerge quasi sempre a tappe, con conferme parziali che arrivano in momenti diversi e che vanno maneggiate con lo stesso rigore, senza mai estendere una conferma specifica a un'intera narrazione più ampia. Continueremo a seguire gli sviluppi di questa vicenda con lo stesso metodo, aggiornando la ricostruzione solo quando emergeranno nuove conferme verificabili, distinguendo sempre con chiarezza cosa sappiamo per certo da cosa resta, per ora, solo un'affermazione da verificare.