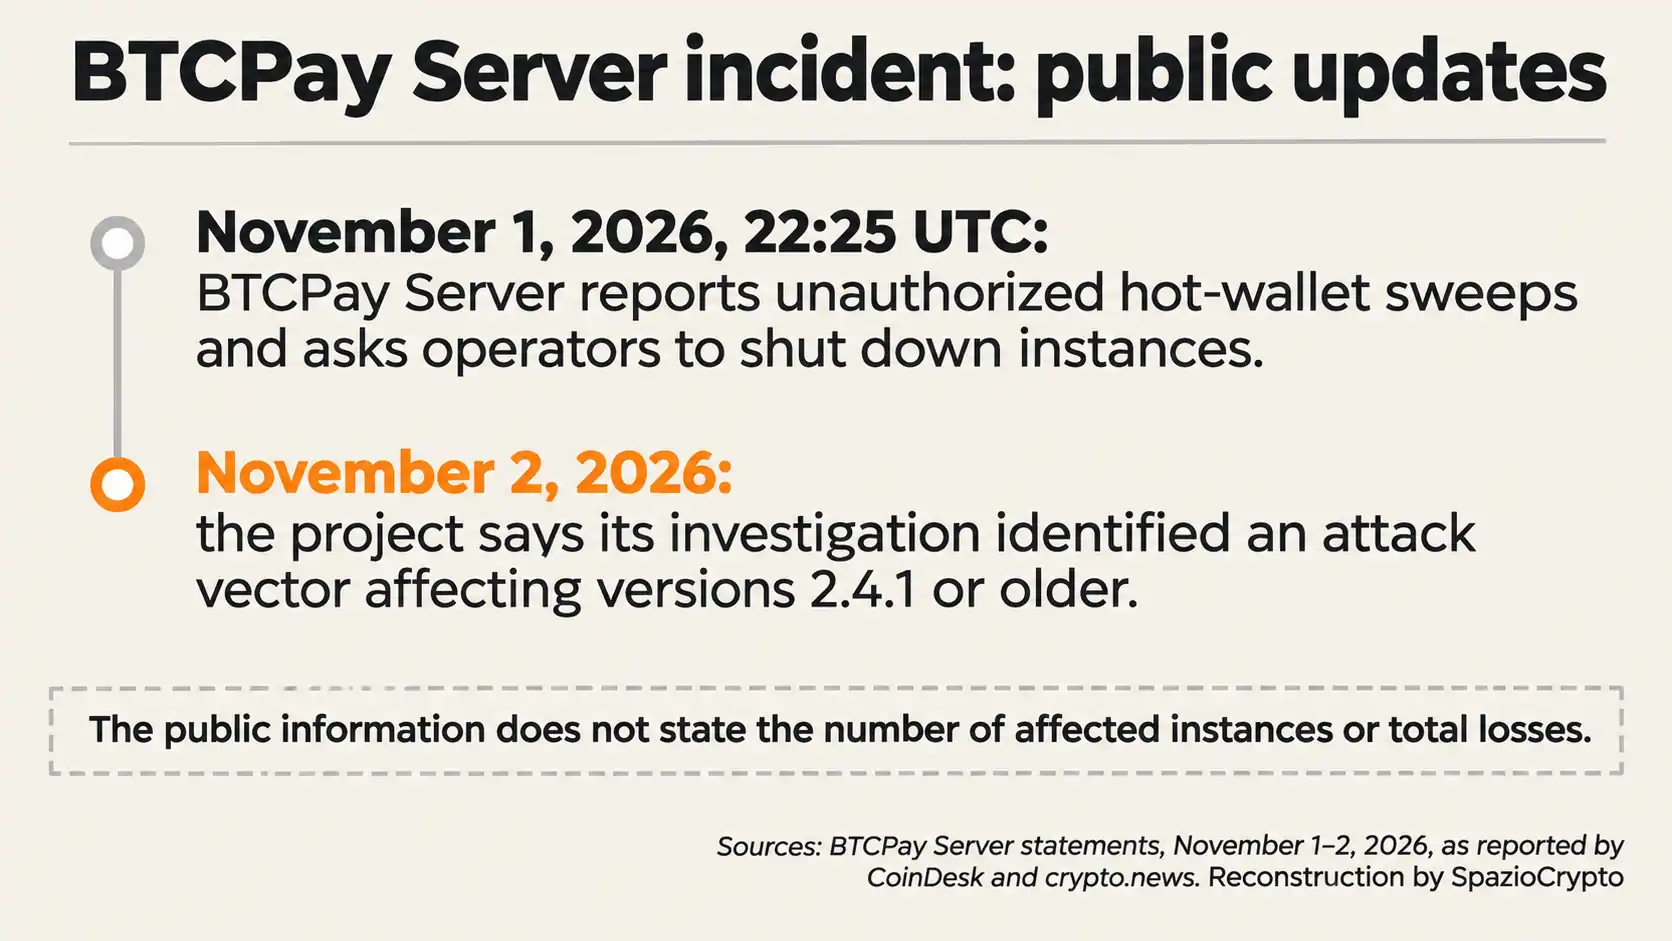
BTCPay Server ha invitato gli operatori a spegnere le proprie istanze dopo aver ricevuto segnalazioni di hot wallet svuotati da attaccanti non autorizzati. L’avviso è stato pubblicato su X il 1° novembre alle 22:25 UTC e indicava il comando ./btcpay-down.sh per fermare il servizio durante l’indagine.
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
— BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
Il 2 novembre il team ha fornito un primo aggiornamento: l’indagine avrebbe individuato un vettore d’attacco che riguarda le versioni 2.4.1 e precedenti. Secondo quanto riportato da Crypto.news, il progetto non aveva ricevuto segnalazioni credibili di hot wallet svuotati sulle installazioni aggiornate alla versione 2.4.7. È un’indicazione preliminare: non chiarisce ancora il dettaglio tecnico della falla né prova che tutte le versioni successive siano al sicuro.
Cosa si sa finora
Nicolas Dorier, fondatore di BTCPay Server, ha riferito che negli incidenti esaminati gli attaccanti avrebbero ottenuto accesso amministrativo ai server coinvolti. Non è ancora noto come siano riusciti a entrare. Il progetto non ha comunicato quanti operatori siano stati colpiti né il valore dei fondi sottratti.
L’avviso iniziale era rivolto a tutti gli operatori e non specificava versioni vulnerabili o una patch. L’aggiornamento successivo circoscrive il sospetto alle versioni 2.4.1 e precedenti, ma le informazioni disponibili non descrivono ancora la causa tecnica né annunciano una correzione specifica per questo incidente.
BTCPay Server è un software open source e self-hosted che consente a commercianti e servizi di accettare pagamenti Bitcoin gestendo la propria infrastruttura. In alcune configurazioni, un hot wallet conserva sul server le credenziali necessarie a firmare transazioni: se il server viene compromesso, anche i fondi collegati possono essere esposti. Le modalità di custodia dipendono dalla configurazione scelta dall’operatore.
Il caso riguarda quindi le installazioni e i wallet interessati dalle segnalazioni. Le informazioni pubbliche non indicano che la rete Bitcoin o tutti i server BTCPay siano stati compromessi.
I punti ancora da chiarire
L’indagine non ha ancora stabilito il numero di istanze colpite, le perdite complessive o il percorso seguito dagli attaccanti per ottenere i privilegi amministrativi. Anche la portata precisa del problema rispetto alle versioni successive alla 2.4.1 richiede ulteriori aggiornamenti del progetto.
Per gli operatori, il dato più concreto al momento è l’indicazione di versione comunicata il 2 novembre, insieme all’invito iniziale a fermare le istanze durante l’indagine. Saranno gli avvisi ufficiali e gli eventuali dettagli tecnici successivi a chiarire quando e a quali condizioni i server potranno tornare operativi.