Per buona parte di lunedì 16 novembre i siti di alcune delle aziende più conosciute al mondo hanno servito ai visitatori un codice capace di sostituire gli indirizzi crypto e di copiare i dati delle carte di pagamento. L'attacco Optimizely è passato attraverso Web Experimentation, il servizio con cui le aziende fanno test A/B sulle proprie pagine. Secondo il ricercatore Scott Helme, di Report URI, il codice era presente in 188 snippet riferibili a 178 organizzazioni, tra cui Zoom, BBC, CNN, HSBC, Salesforce, Ikea e Ledger.
Abbiamo letto l'analisi tecnica di StepSecurity, le ricostruzioni di Help Net Security, The Hacker News, The Register e CSO Online e le dichiarazioni aziendali raccolte da KPRC e Reuters. Il rapporto ufficiale di Optimizely del 17 novembre, l'analisi originale di Helme e quelle di Unit 42 e Netskope non sono accessibili ai nostri strumenti: ne riportiamo il contenuto solo dove citato da più fonti.
Il fornitore: cosa ammette Optimizely
Optimizely, società di New York che vende strumenti di marketing e sperimentazione, ha confermato che «una parte non autorizzata ha sfruttato una vulnerabilità in Experimentation» (traduzione nostra) per aggiungere JavaScript malevolo ad alcuni progetti dei clienti. Nell'email ai clienti citata da CSO Online, l'azienda indica il punto d'ingresso nel flusso di registrazione degli account, usato per «impersonare un utente» (traduzione nostra) e modificare progetti di altre aziende.
Optimizely dichiara di aver bloccato il percorso vulnerabile, distribuito una correzione, chiuso le sessioni attive, revocato i token e rimosso il codice iniettato. Secondo il brief della nostra redazione, basato sul rapporto del 17 novembre, l'azienda colloca la finestra dell'attacco tra le 08:51 e le 23:24 ora italiana, ha affidato l'indagine anche a Mandiant e non ha trovato finora prove definitive di esfiltrazione di dati personali. Non abbiamo potuto verificare questi passaggi sul documento originale.
Non è il primo incidente dell'anno per l'azienda. A febbraio 2026, come raccontato da BleepingComputer, Optimizely aveva comunicato un accesso ai propri sistemi interni ottenuto con una truffa telefonica, limitato secondo l'azienda a dati di contatto aziendali.
Il codice: tre bersagli in uno script
Il meccanismo è semplice e per questo efficace. L'attaccante ha scritto un piccolo caricatore nel campo Project JavaScript dei progetti, lasciando intatto il resto dello snippet. Il file continuava a essere servito dai server di Optimizely con il suo certificato, quindi i browser lo trattavano come affidabile. StepSecurity ha contato 26 versioni diverse del codice nella sola giornata del 16 novembre.
La prima funzione sostituiva gli indirizzi crypto con quelli dell'attaccante, su otto reti tra cui Bitcoin, Ethereum, Tron e Solana, ma solo vicino a parole come «wallet», «deposit» o «send». La seconda, aggiunta nel pomeriggio, copiava numero, scadenza e codice di sicurezza delle carte digitate nei moduli del sito. La terza scattava dopo una sostituzione: inviava un'istantanea della pagina e i cookie leggibili dallo script. Sui dispositivi iPhone e iPad con versioni non aggiornate venivano caricati anche kit di exploit noti come Coruna e DarkSword.
Ci sono limiti precisi. Secondo StepSecurity, il codice non poteva leggere le carte inserite nei moduli ospitati da processori esterni come Stripe o Adyen, né i cookie protetti con l'attributo HttpOnly. Report URI non segnala iPhone effettivamente compromessi. Chi copia un indirizzo da una pagina, avverte StepSecurity, dovrebbe sempre verificarlo sullo schermo del wallet, non negli appunti: lo stesso consiglio che vale per il malware che sostituisce gli indirizzi segnalato da Microsoft.
Le vittime: grandi marchi, banche in testa
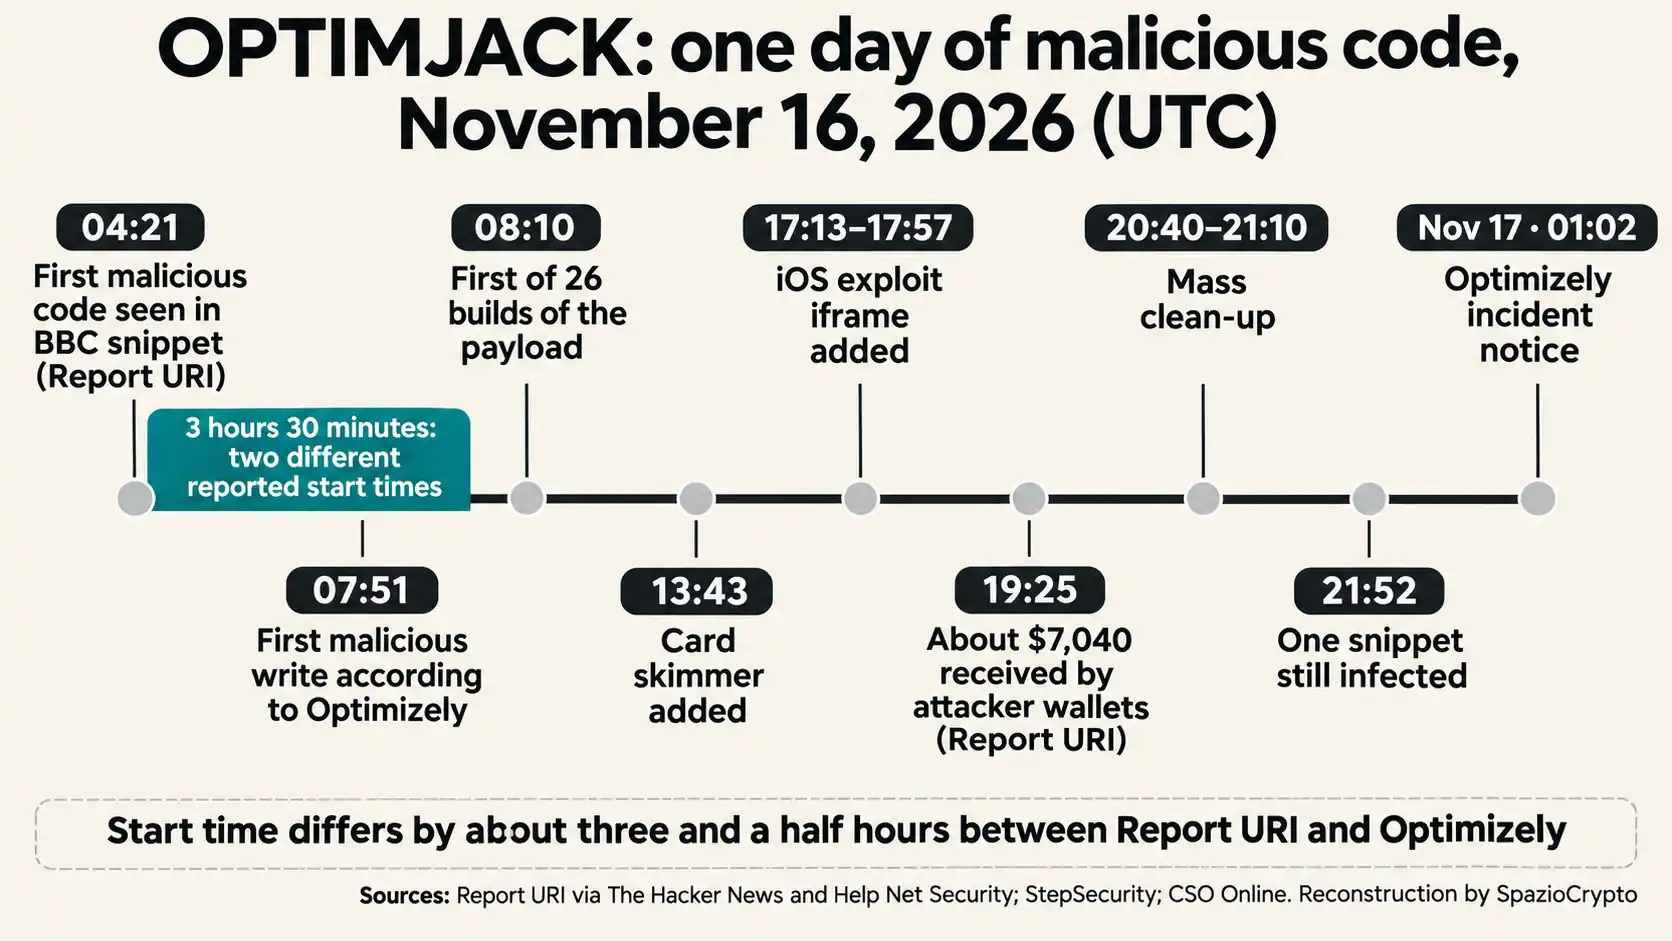
Report URI ha controllato 1.611 snippet di Optimizely e ne ha trovati 188 infetti, appartenenti a 178 organizzazioni. Secondo Help Net Security il gruppo più numeroso è quello di banche e società finanziarie, con 32 organizzazioni. Tra i nomi citati dalle testate ci sono anche GitLab, Equifax, Air France-KLM, Peacock e TalkTalk, oltre ai siti di Optimizely stesso, compresa la pagina di accesso. Helme avverte che il numero reale è probabilmente più alto, perché il suo campione non copre tutti i clienti.
Le reazioni aziendali sono ancora parziali. Salesforce ha detto a Reuters di indagare su modifiche non autorizzate agli script e di averli disattivati. Equifax ha dichiarato a KPRC di non aver trovato «prove di compromissione dei nostri sistemi o impatto sui nostri dati» (traduzione nostra) e di aver smesso di usare Optimizely. Ikea ha detto a Reuters di verificare eventuali effetti sui propri servizi. Non abbiamo trovato dichiarazioni di Ledger.
Il bottino: cifre che non coincidono
Quanto è stato rubato in crypto non è chiaro, e conviene dirlo con precisione. Report URI stimava circa 7.040 dollari arrivati ai wallet dell'attaccante alle 19:25 UTC del 16 novembre. StepSecurity, sugli stessi indirizzi, arriva a circa 6.600 dollari, tra Bitcoin, Litecoin, Ethereum e stablecoin su Tron. Altre ricostruzioni citano 7.150 dollari. Due indirizzi erano già attivi prima dell'attacco, e «la blockchain non mostra quali trasferimenti provengano dalle vittime» (traduzione nostra), scrive The Hacker News.
La cifra in crypto è piccola rispetto alla scala dell'operazione. Il danno potenziale più serio riguarda le carte e i cookie, ma Report URI non è in grado di dire quanti dati siano stati effettivamente raccolti. Sulla parte in stablecoin resta in teoria la strada del congelamento da parte dell'emittente, come accaduto quando Tether ha congelato 72 milioni di USDT, ma secondo Helme quei fondi sono stati spostati già nel pomeriggio del 16 novembre.
La finestra: due orologi diversi
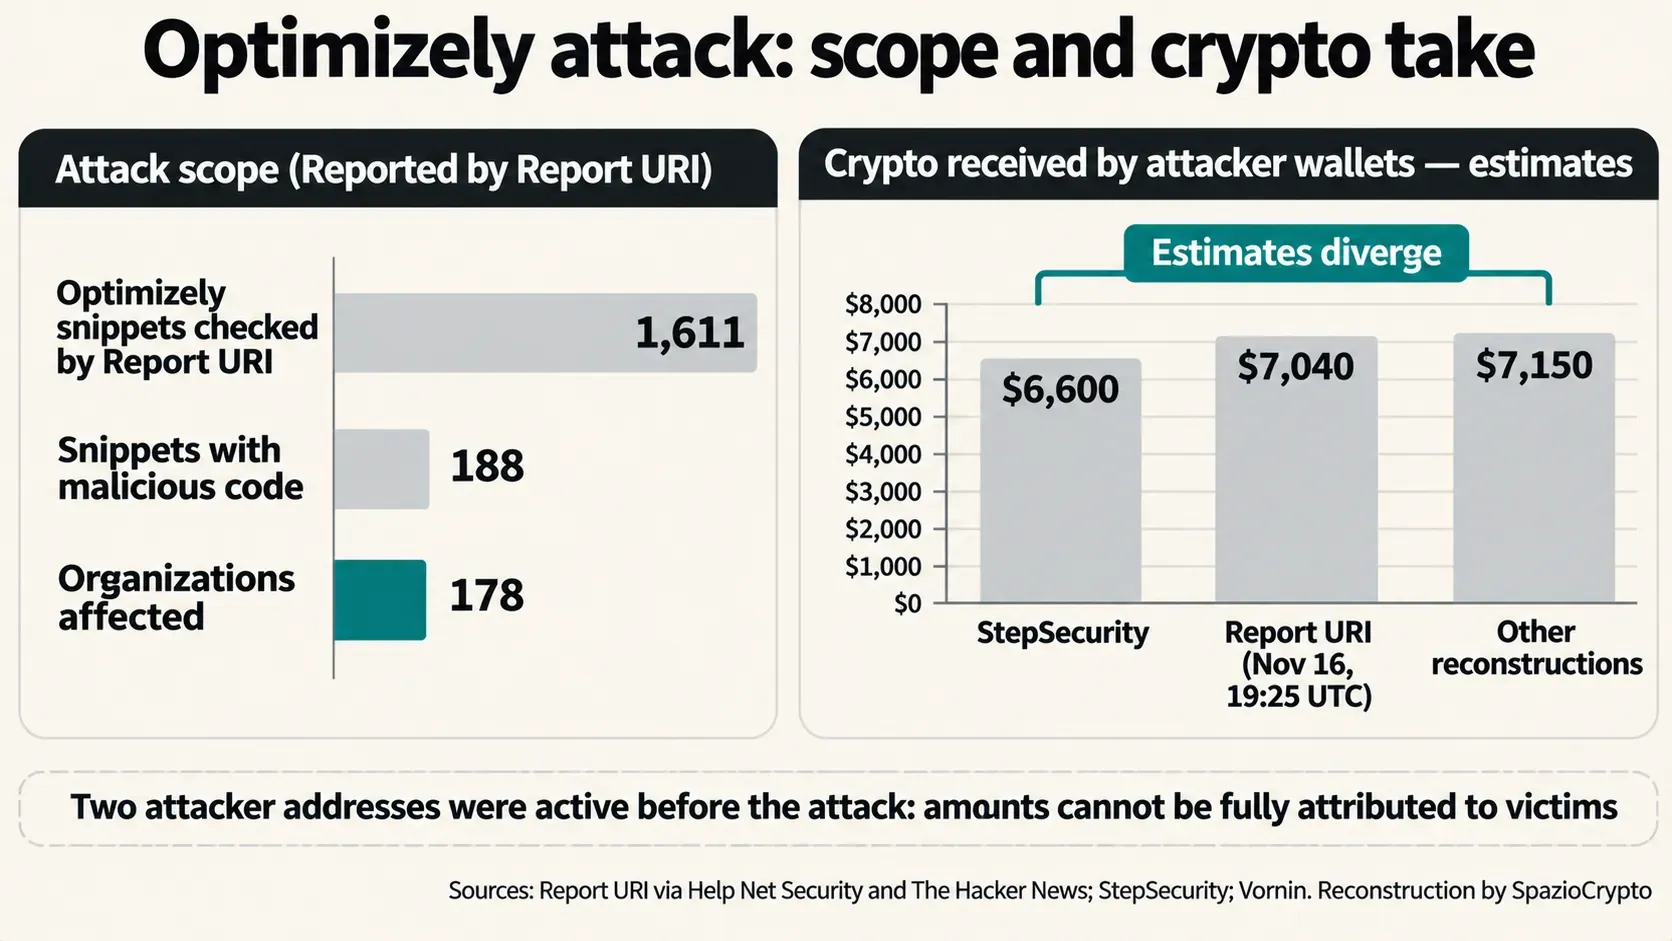
C'è anche un problema di tempi. Optimizely colloca la prima scrittura malevola alle 07:51 UTC, le 08:51 in Italia. Report URI ha visto lo snippet della BBC caricare codice dell'attaccante già alle 04:21 UTC, circa tre ore e mezza prima. «Il rapporto forense dovrebbe riconciliare questa differenza» (traduzione nostra), ha detto a CSO Online l'analista Frank Dickson, perché da quell'orario dipende quali visitatori sono stati esposti. La pulizia di massa è avvenuta in serata; secondo The Hacker News alle 21:52 UTC restava infetto un solo snippet.
E in Italia?
Per chi naviga dall'Italia valgono le stesse cautele: chi ha inviato crypto copiando un indirizzo da uno dei siti coinvolti il 16 novembre dovrebbe controllare la transazione, e chi ha inserito una carta in un modulo diretto del sito può chiedere alla banca di monitorarla. Restano valide le regole di base per riconoscere una truffa crypto e per difendersi dalle truffe che imitano exchange regolati.
La nostra lettura, che dichiariamo come tale: per le aziende italiane ed europee che usano Optimizely il caso apre una verifica di conformità. Se dati personali di visitatori sono stati esposti, il GDPR chiede al titolare del trattamento di notificare la violazione al Garante entro 72 ore dalla scoperta, quando c'è un rischio per gli interessati, e al fornitore di avvisare il cliente senza ritardo. Per le pagine di pagamento lo standard PCI DSS 4.0 richiede già un inventario degli script e il controllo delle loro modifiche: è esattamente il punto debole che questo attacco ha sfruttato.
Attacco Optimizely in sintesi
Cosa è confermato, cosa no
- Confermato: Optimizely ammette la vulnerabilità in Experimentation, la correzione e la rimozione del codice; Report URI ha trovato codice malevolo in 188 snippet di 178 organizzazioni; lo script sostituiva indirizzi crypto e copiava dati delle carte.
- Riportato: l'indagine affidata anche a Mandiant e l'assenza, finora, di prove definitive di esfiltrazione di dati personali, contenute nel rapporto Optimizely che non abbiamo potuto leggere; importi in crypto tra 6.600 e 7.150 dollari, non attribuibili con certezza alle vittime.
- Da seguire: l'esito dell'indagine forense; l'orario reale d'inizio; le comunicazioni delle aziende coinvolte ai propri utenti.
La lettura più grande
La nostra lettura, che dichiariamo come tale: il caso Optimizely mostra che la sicurezza di un sito non dipende più solo dal sito. Un fornitore di marketing con accesso in scrittura alle pagine di centinaia di aziende diventa un punto unico di rottura, e un difetto nella registrazione degli account si trasforma in un canale di distribuzione di malware verso milioni di visitatori. Lo abbiamo visto con attacchi più piccoli, dal cryptojacking su macOS alle truffe con voce clonata dall'IA finite su wallet Bitcoin: il punto debole è spesso nella catena, non nell'anello finale.
I segnali da seguire sono tre. Il primo è il rapporto forense, che dovrà spiegare come una registrazione abbia dato accesso ai progetti di altri clienti e da quando. Il secondo sono le eventuali notifiche di violazione da parte delle aziende coinvolte, che diranno se dati personali sono stati davvero sottratti. Il terzo è la risposta del mercato: quante aziende ridurranno gli script di terzi sulle pagine sensibili e adotteranno politiche di sicurezza più rigide. Secondo Help Net Security solo 24 delle organizzazioni colpite avevano una politica abbastanza stretta da bloccare l'attacco.
Fonti
Rapporto aziendale: Optimizely, Security Incident Report, 17 novembre 2026 (non letto). Analisi tecniche: StepSecurity; Scott Helme, Report URI (non letto); Unit 42 (non letto). Stampa: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters (non letto); BleepingComputer, 23 febbraio 2026.