La Banca d'Italia ospita oggi, 6 ottobre, a Roma la conferenza annuale Financial Cryptography in Rome (FCiR26), organizzata con l'associazione De Cifris e dedicata alle tecniche crittografiche applicate al settore finanziario. Tra i temi dichiarati ci sono la transizione alla crittografia post-quantistica, i rischi quantistici per le blockchain pubbliche e le tecniche di cifratura a tutela della privacy nel settore pubblico. Il tema dei rischi quantistici per le blockchain pubbliche riguarda da vicino i nostri lettori, ma va letto per ciò che è: l'annuncio di una conferenza scientifica, non una nuova posizione ufficiale della banca centrale su Bitcoin o sulle crypto.

Cosa è stato annunciato, e cosa no
La fonte è la pagina pubblicata dalla Banca d'Italia il 30 settembre. Indica la data, gli organizzatori e l'obiettivo: riunire studiosi, accademici ed esperti di banche centrali e istituzioni nazionali e internazionali per presentare i recenti sviluppi della crittografia applicata alla finanza. L'evento si svolge al Centro Carlo Azeglio Ciampi. Al momento della stesura non risultano pubblicati programma, relatori o materiali, e non c'è alcuna dichiarazione della banca centrale su Bitcoin o su altri asset digitali.
Conviene distinguere ciò che sappiamo da ciò che sarebbe una forzatura. Sappiamo che la crittografia post-quantistica e il rischio per le reti pubbliche sono tra gli argomenti in agenda. Non sappiamo che cosa verrà detto, da chi, né se emergeranno indicazioni operative: una conferenza scientifica serve a confrontare ricerche, non a fissare regole.
Una conferenza ricorrente, con un filo sulla privacy
FCiR è un appuntamento che torna ogni anno. L'edizione 2025 si è tenuta il 1° ottobre allo stesso Centro Ciampi, con il discorso di benvenuto del Direttore Generale per l'Informatica della Banca d'Italia, Giuseppe Zingrillo, pubblicato lo stesso giorno sul sito dell'istituto; presiedevano Michela Iezzi, per la Banca d'Italia, e Massimiliano Sala, per De Cifris. Il comitato scientifico di quell'edizione comprendeva anche esperti di Ripple, J.P. Morgan, BNP Paribas e Offchain Labs. L'edizione 2024 era stata invece un workshop congiunto dentro il convegno CIFRIS24, a Frascati. De Cifris, che sta per De Componendis Cifris, è un'associazione scientifica italiana senza scopo di lucro dedicata alla diffusione della crittografia; ieri era in programma a Roma Tre la quarta conferenza nazionale, CIFRIS26, con tra i chair anche un rappresentante dell'Agenzia per la Cybersicurezza Nazionale.
Il tema della privacy, del resto, non è nuovo per via Nazionale. Il 29 settembre la Banca d'Italia ha pubblicato lo studio n. 93 su privacy e verificabilità nei pagamenti digitali, che abbiamo raccontato nel nostro approfondimento sulle zero-knowledge proof. Tra gli autori figurano Matteo Nardelli, Francesco De Sclavis e Michela Iezzi: Iezzi presiedeva FCiR25 e Nardelli faceva parte del suo comitato scientifico. Non sappiamo se i due lavori siano legati nel programma di oggi; sappiamo che alcuni nomi della ricerca sulla crittografia applicata alla finanza sono gli stessi.
Perché il rischio quantistico riguarda le blockchain
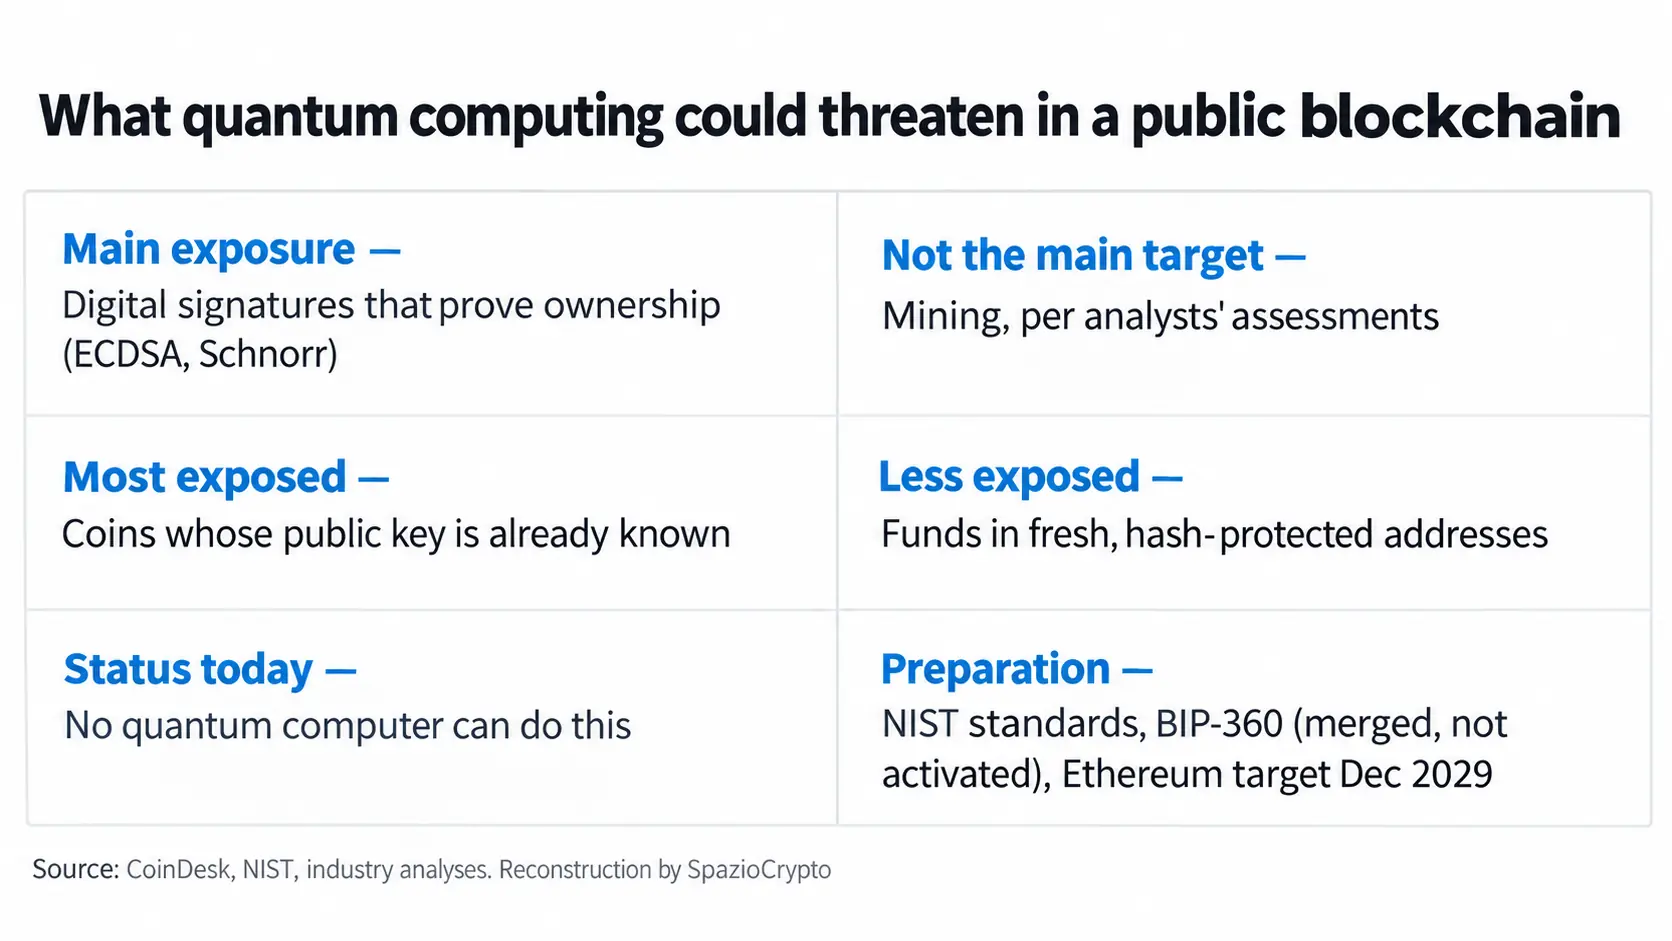
La minaccia, nei termini in cui la discutono gli analisti, non è che un computer quantistico spezzi il mining, ma che riesca a falsificare le firme digitali che dimostrano la proprietà dei fondi: su Bitcoin le firme a curva ellittica ECDSA e Schnorr, su Ethereum schemi analoghi. L'esposizione riguarda soprattutto le monete la cui chiave pubblica è già nota. Nessun computer quantistico oggi è in grado di compiere un attacco di questo tipo, e le stime sui tempi in cui potrebbe accadere variano molto.
 Banca d’Italia
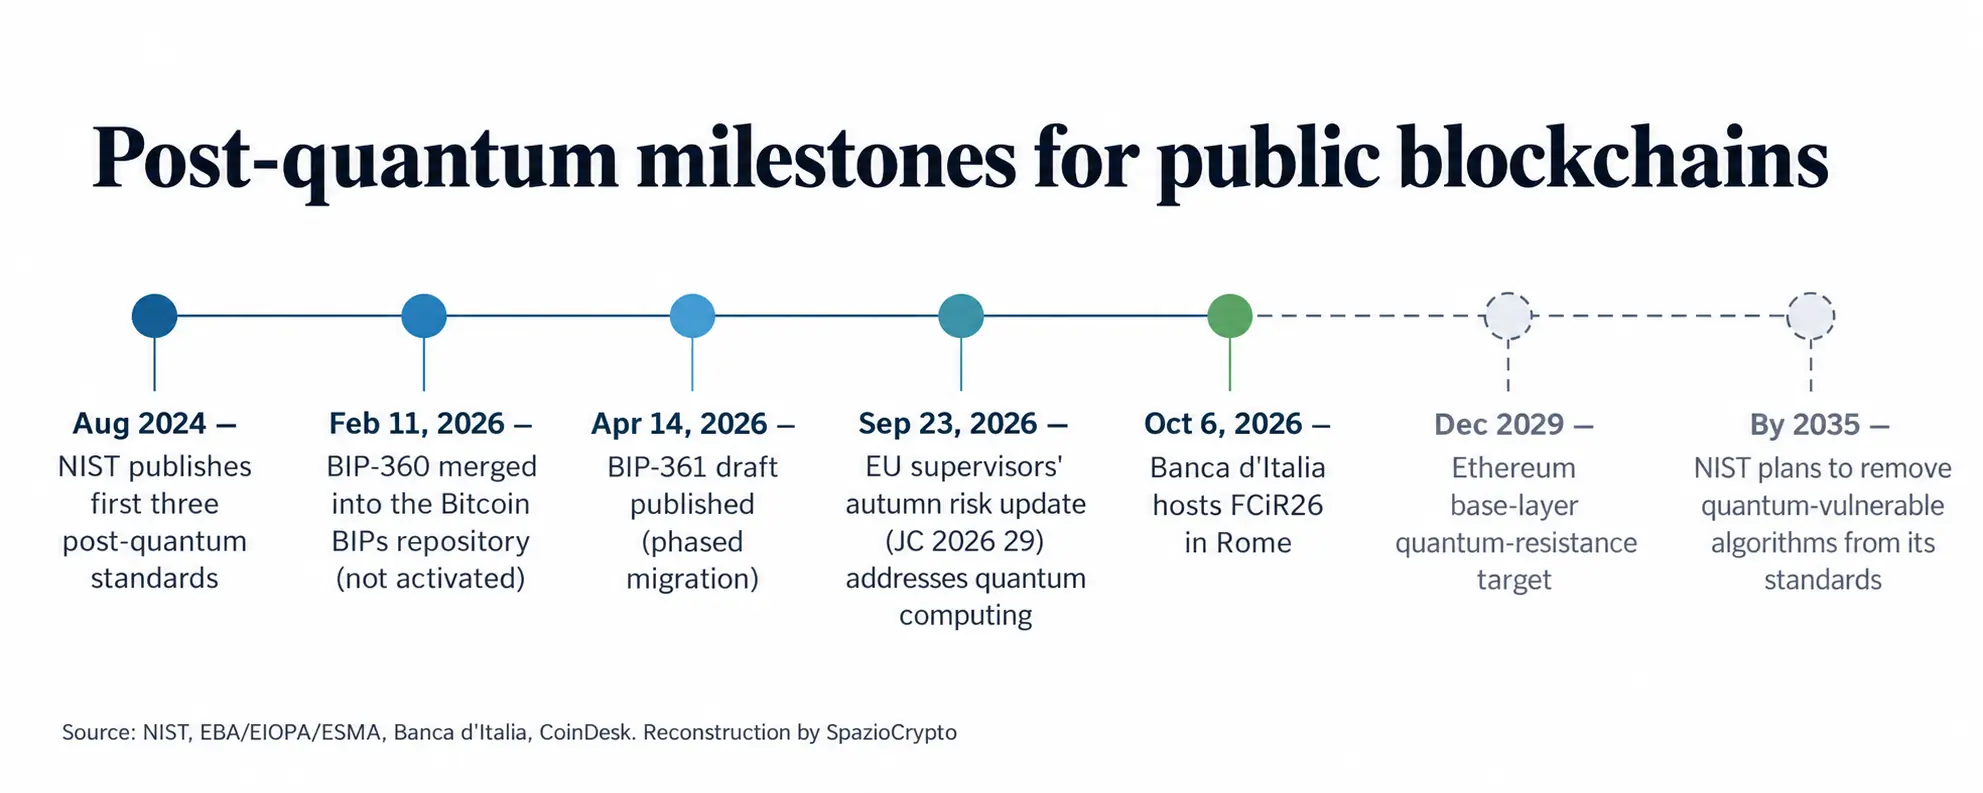
Sul piano degli standard, il NIST ha pubblicato nell'agosto 2024 i primi tre standard di crittografia post-quantistica e, nel proprio piano di transizione, prevede di rimuovere dai suoi standard gli algoritmi vulnerabili ai computer quantistici entro il 2035, con i sistemi ad alto rischio che dovrebbero passare molto prima. Sul piano delle reti, Bitcoin ha la proposta BIP-360, entrata nel repository ufficiale delle BIP l'11 febbraio 2026 ma non ancora attivata, che introduce un tipo di output resistente ai computer quantistici, e la bozza BIP-361, pubblicata il 14 aprile, che disegna una migrazione per fasi lontano dalle firme attuali; Bitcoin non ha una scadenza valida per l'intera rete. Ethereum ha indicato dicembre 2029 come obiettivo per rendere resistente il proprio livello base. CoinDesk precisa però che da tutto questo non si deve dedurre che per il 2029 sia atteso un computer quantistico capace di sottrarre bitcoin o ether: la migrazione di portafogli e chiavi già esposte potrebbe richiedere anni.
Il quadro europeo: il rapporto delle autorità di vigilanza
Il tema è entrato anche nei documenti dei supervisori. Il 23 settembre le tre autorità europee di vigilanza finanziaria, EBA, EIOPA ed ESMA, hanno pubblicato l'aggiornamento d'autunno sui rischi e sulle vulnerabilità del sistema finanziario dell'Unione (documento JC 2026 29), lo stesso rapporto da cui nasce l'allarme sulla dipendenza da fornitori digitali extra-UE che avevamo raccontato. Nella sezione su cyber rischi, modelli di intelligenza artificiale e computing quantistico, le autorità scrivono che il computing quantistico offre opportunità, ma che le potenziali minacce giustificano interventi precoci sui sistemi. Secondo la ricostruzione di CoinDesk, il rapporto avverte che un computer quantistico avanzato potrebbe compromettere sistemi crittografici ampiamente usati per proteggere comunicazioni, transazioni, database e blockchain, e che le minacce potrebbero materializzarsi prima di una qualunque applicazione commerciale utile.
[GRAFICO 2 — vedi indicazione sotto]
FCiR26 in sintesi
Cosa è confermato e cosa no. Fonte: Banca d'Italia, 30 settembre 2026
- Confermato: conferenza il 6 ottobre, Banca d'Italia con De Cifris; temi: crittografia post-quantistica, rischi quantistici per le blockchain pubbliche, privacy nel settore pubblico.
- Non risulta: programma, relatori e materiali pubblicati al momento della stesura.
- Non è: una posizione ufficiale della banca centrale su Bitcoin o sulle crypto.
La lettura più grande
Il rischio quantistico è passato in pochi mesi dai forum degli sviluppatori alle liste di rischio dei supervisori e ai calendari degli enti di standardizzazione, e ora trova spazio anche in una conferenza ospitata da una banca centrale. Che sia la Banca d'Italia a metterlo in agenda, con un'associazione scientifica, dice qualcosa sul modo in cui l'istituzione guarda alla tecnologia: come materia di ricerca, prima ancora che di regolazione.
Per l'osservatore, la lezione è duplice. Da un lato, distinguere il tema dal calendario: oggi nessun computer quantistico può rompere queste firme, e anche gli obiettivi più vicini, come quello di Ethereum per il 2029, riguardano la preparazione e non una minaccia imminente. Dall'altro, notare che la discussione si sposta dal "se" al "come": con standard già pubblicati, proposte concrete come la BIP-360 e supervisori che citano il tema, la domanda diventa chi migra, quando e a quale costo, per esempio in termini di firme molto più grandi. Seguiremo se la Banca d'Italia pubblicherà interventi o materiali nel corso della giornata.