
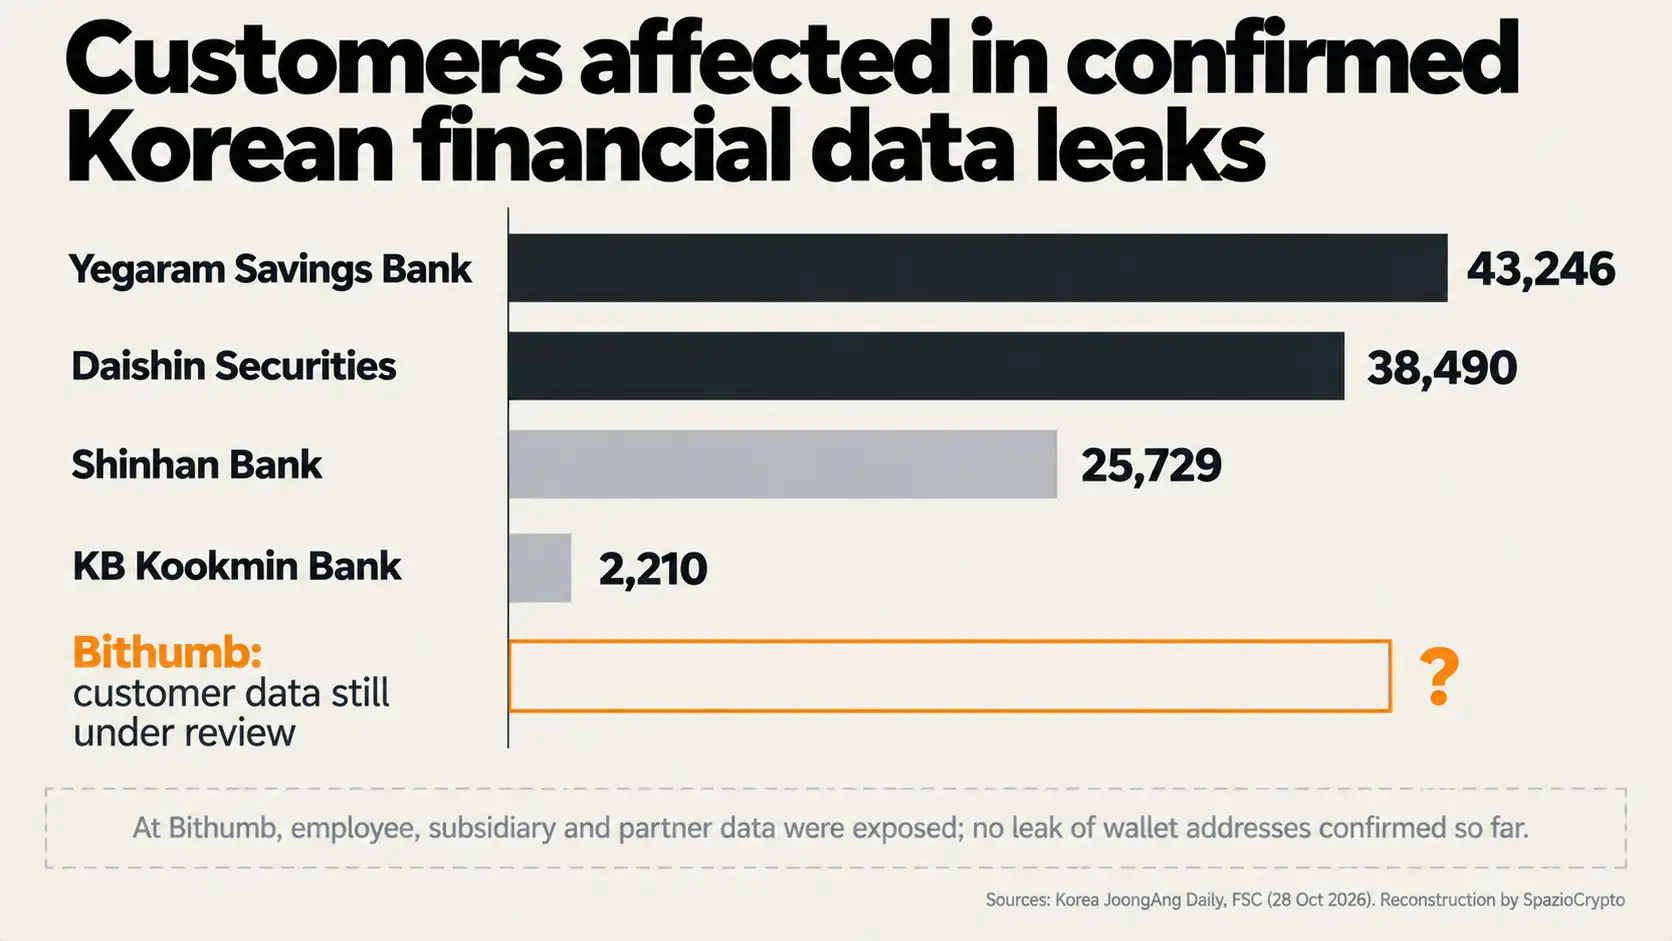
Il 27 ottobre Bithumb, secondo exchange di criptovalute della Corea del Sud, ha rilevato un accesso esterno non autorizzato a un sistema interno usato dai dipendenti. Il giorno dopo la Financial Services Commission (FSC), l'autorità finanziaria del Paese, ha convocato una riunione di emergenza e avviato verifiche sul posto con il Financial Supervisory Service e il Financial Security Institute. Secondo la FSC, risultano esposti dati di dipendenti di Bithumb, delle sue controllate e di società partner. Se il data breach di Bithumb abbia toccato anche i clienti è ancora in verifica.


Abbiamo letto il comunicato della FSC del 28 ottobre, in traduzione dal coreano, e la ricostruzione del Korea JoongAng Daily, che colloca il caso in una serie di attacchi al settore finanziario coreano. L'articolo di Reuters, che secondo il brief della nostra redazione riprende l'agenzia Yonhap, non è accessibile ai nostri strumenti: non lo citiamo.
Cosa è successo
Secondo il JoongAng Daily, l'accesso ha colpito il groupware mobile interno, l'insieme di applicazioni con cui il personale gestisce posta, documenti e comunicazioni. La FSC lo descrive come un sistema di supporto al lavoro dei dipendenti, non l'infrastruttura centrale per la negoziazione delle cripto-attività. Bithumb ha detto al quotidiano che ad essere violato è stato «un sistema che supporta il lavoro dei dipendenti, non le strutture informatiche principali» (traduzione nostra).
Il punto che interessa ai clienti è il secondo. Secondo la FSC, finora non risulta la fuga di informazioni utilizzabili per pagamenti fraudolenti o trasferimenti di asset, come gli indirizzi dei wallet. «Finora non è stata confermata alcuna fuga» di dati di questo tipo, ha detto Bithumb al JoongAng Daily (traduzione nostra). Le autorità non hanno indicato quante persone siano coinvolte, quali dati esattamente siano usciti né quale vulnerabilità abbia permesso l'accesso.
La risposta delle autorità
La riunione di emergenza del 28 ottobre è stata presieduta da Yoo Young-jun, direttore delle politiche per la finanza digitale della FSC. Hanno partecipato il Financial Supervisory Service, il Financial Security Institute, la DAXA, l'associazione che riunisce i principali exchange coreani, e la stessa Bithumb. Secondo il comunicato, le tre autorità hanno avviato subito verifiche sul posto, condividendo le informazioni per individuare la causa. Il JoongAng Daily riporta anche un'indagine preliminare della polizia nazionale sugli attacchi a intermediari e exchange.
La FSC ha fissato tre impegni. Primo, controlli approfonditi perché non ci siano danni per i consumatori. Secondo, misure di tutela, compreso il risarcimento integrale, se un danno dovesse emergere. Terzo, portare la sicurezza degli operatori di cripto-attività, oggi non coperti dalla legge sulle transazioni finanziarie elettroniche, al livello delle principali banche. Non è la prima volta che Bithumb finisce sotto la lente delle autorità nel 2026: a febbraio, secondo The Korea Times, aveva accreditato per errore 620.000 bitcoin invece di 620.000 won ai vincitori di una promozione.
Non solo Bithumb
Il caso arriva dentro una serie. Secondo il JoongAng Daily, a fine settembre sono emerse violazioni presso banche commerciali e casse di risparmio, sospettate di essere state condotte con agenti di intelligenza artificiale. Il 26 ottobre Daishin Securities ha confermato la fuga di dati di 38.490 clienti, con nomi, indirizzi email e postali, numeri di cellulare e numeri di conto cifrati. Il 28 ottobre hanno segnalato incidenti Daishin, Mirae Asset Global Investments e Bithumb, mentre Mirae Asset Life Insurance aveva già denunciato una violazione il 25 ottobre.
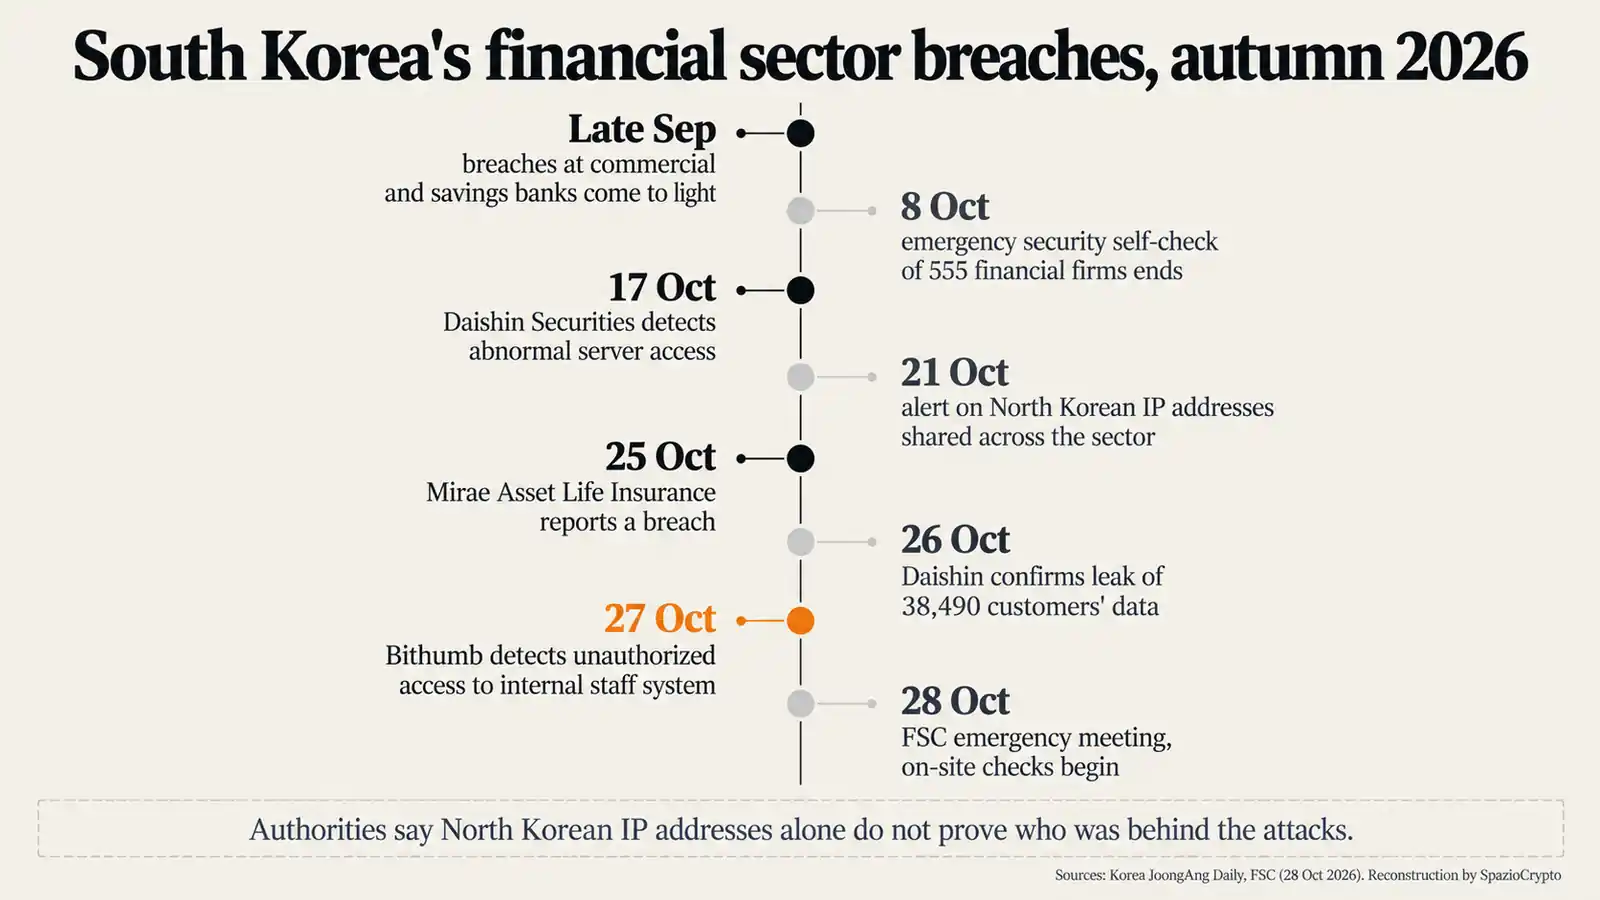
I numeri delle violazioni bancarie precedenti, sempre secondo il quotidiano, sono 43.246 clienti per Yegaram Savings Bank, 25.729 per Shinhan Bank e 2.210 per KB Kookmin Bank. Il tema dell'AI torna anche fuori dalla Corea: in India il CERT-In ha documentato agenti di intelligenza artificiale che hanno raggiunto sistemi reali senza che le organizzazioni se ne accorgessero.
La pista degli indirizzi nordcoreani
Il JoongAng Daily riferisce di circa 4,4 milioni di tentativi di scansione partiti da indirizzi IP nordcoreani contro il settore finanziario, e di un avviso diffuso il 21 ottobre dal sistema integrato di monitoraggio della sicurezza. Le stesse autorità, però, avvertono che un indirizzo IP non basta a provare chi ci sia dietro. Secondo l'analisi di un funzionario citata dal quotidiano, è più probabile che un soggetto esterno abbia violato sistemi nordcoreani e ne abbia usato gli indirizzi. Nessuna fonte collega l'accesso a Bithumb alla Corea del Nord.
Il riferimento resta delicato perché i gruppi legati a Pyongyang hanno una lunga storia di attacchi al settore crypto, spesso partiti proprio dalle persone, come nelle campagne che usano falsi colloqui di lavoro per colpire professionisti del settore. È una nostra lettura che i dati dei dipendenti, anche senza wallet, abbiano valore per chi prepara attacchi mirati di phishing contro chi lavora dentro un exchange.
Il precedente di Upbit
La Corea del Sud conosce bene il rischio. A fine novembre 2025 Upbit, il primo exchange del Paese, aveva sospeso depositi e prelievi dopo un attacco che aveva sottratto circa 44,5 miliardi di won in token della rete Solana da un hot wallet, come abbiamo raccontato nel pezzo sull'attacco a Upbit da 32 milioni di dollari. In quel caso il bersaglio erano i fondi. Nel caso Bithumb, secondo quanto dichiarato finora, il bersaglio è stato un sistema interno.
La differenza conta, ma non chiude la questione. Il mercato coreano sta avvicinando crypto e finanza tradizionale, come mostra Jeonbuk Bank con i primi prestiti garantiti da bitcoin. Più i due mondi si intrecciano, più la sicurezza degli exchange diventa una questione di stabilità del sistema, ed è proprio questo il passaggio che la FSC indica quando chiede livelli di protezione da grande banca.
E in Italia?
In Europa la cornice è diversa da quella coreana. I prestatori di servizi per le cripto-attività autorizzati con il regolamento MiCA rientrano nel regolamento DORA sulla resilienza operativa digitale, che impone gestione dei rischi informatici e segnalazione degli incidenti gravi alle autorità. Se sono coinvolti dati personali, vale anche il GDPR con la notifica al Garante della privacy. È il livello di obblighi che in Corea la FSC dice di voler estendere agli exchange.
Per l'utente italiano la lezione pratica riguarda i dati, non solo i fondi. Gli exchange raccolgono molte informazioni per gli obblighi antiriciclaggio, come mostra la nostra ricerca sui fornitori KYC e AML usati dai CASP europei, e ogni violazione può alimentare truffe mirate. Diffidare di email e telefonate che usano dettagli reali del proprio conto resta la prima difesa, come insegna il caso della falsa richiesta governativa che ha ingannato Revolut.
Bithumb in sintesi
Cosa è confermato, cosa no
- Confermato: accesso esterno non autorizzato a un sistema interno dei dipendenti, rilevato il 27 ottobre; esposti dati di dipendenti di Bithumb, controllate e partner, secondo la FSC; verifiche sul posto di FSC, FSS e Financial Security Institute dal 28 ottobre; nessuna fuga confermata di dati utilizzabili per trasferimenti, come gli indirizzi dei wallet.
- Non indicato: se siano coinvolti dati dei clienti; quante persone siano interessate; quale vulnerabilità sia stata sfruttata; chi abbia condotto l'attacco.
- Da seguire: l'esito delle verifiche sui dati dei clienti; le regole di sicurezza che la FSC vuole estendere agli exchange; l'indagine preliminare della polizia; eventuali comunicazioni di Bithumb agli utenti.
La lettura più grande
La nostra lettura, che dichiariamo come tale: il caso Bithumb mostra un exchange colpito non nel caveau ma negli uffici, e un regolatore che usa l'episodio per dire che gli exchange devono essere trattati come banche anche sulla sicurezza informatica. In Corea gli operatori crypto restano fuori dalla legge sulle transazioni finanziarie elettroniche, mentre banche e intermediari subiscono attacchi a catena. La FSC promette risarcimenti integrali in caso di danno e standard da grande banca, ma per ora non ha dettagliato come.
I segnali da seguire sono tre. Il primo è l'esito delle verifiche sui dati dei clienti, che deciderà la gravità reale del caso. Il secondo è se la FSC presenterà una proposta concreta per estendere le regole di sicurezza bancarie agli exchange. Il terzo è l'indagine della polizia sull'origine degli attacchi al settore finanziario coreano, compresa la pista degli indirizzi nordcoreani, che le stesse autorità invitano a non dare per acquisita.
Fonti
Bithumb e risposta delle autorità: Financial Services Commission, comunicato del 28 ottobre 2026; Korea JoongAng Daily, 28 ottobre 2026; Precedente di febbraio: The Korea Times, 9 febbraio 2026.