
Binance ha confermato quello che i dati on-chain raccontavano da ore: un attacco informatico a Binance tra la sera del 29 ottobre e la notte del 30 ottobre 2026 ha generato prelievi non autorizzati per un impatto stimato di circa 6,3 miliardi di dollari.
La conferma è arrivata con un comunicato ufficiale pubblicato il 30 ottobre alle 02:23 UTC, nel quale l'exchange più grande al mondo per volumi dichiara di aver congelato circa 3 miliardi di dollari on-chain con l'aiuto dei partner blockchain, di aver sospeso temporaneamente depositi e prelievi e di voler coprire integralmente le perdite con il fondo SAFU e con risorse aziendali. Se le cifre venissero confermate dall'indagine, si tratterebbe del più grande furto nella storia delle criptovalute, oltre quattro volte l'hack di Bybit del febbraio 2025.
User funds are safe!
— CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Cosa dice Binance nel comunicato del 30 ottobre
Il testo pubblicato dal team di Binance è breve e misurato. L'indagine preliminare suggerisce che l'incidente possa essere partito dal laptop compromesso di un ingegnere DevOps, che avrebbe consentito a un attaccante di accedere a un container di servizio e di inviare transazioni di prelievo non autorizzate. Binance precisa di non aver trovato alcuna prova di una fuga delle chiavi private dei wallet e promette un post-mortem tecnico dettagliato una volta verificati tutti i fatti.
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
— Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
L'impatto complessivo stimato è di circa 6,3 miliardi di dollari; la società dichiara che circa 3 miliardi sono già stati congelati on-chain e che pubblicherà una Proof of Reserves aggiornata al termine della bonifica. Le misure immediate elencate sono tre: sospensione temporanea di depositi e prelievi durante i controlli di sicurezza, revoca dell'autorizzazione dell'indirizzo coinvolto e coinvolgimento delle forze dell'ordine e dei partner di blockchain intelligence per tracciare e recuperare i fondi. La fonte primaria è il Security Incident Update pubblicato da Binance il 30 ottobre 2026.
La cronologia della notte: dal wallet Binance 14 al congelamento
La sequenza ricostruita da società di sicurezza e investigatori on-chain parte nella serata del 29 ottobre, quando analisti blockchain hanno notato deflussi anomali da hot wallet etichettati come Binance, in particolare quelli noti come Binance 14 e Binance 16. Secondo l'analisi forense di Blockaid, dagli indirizzi sono usciti circa 1,6 miliardi di dollari in USDT, circa 800 milioni in USDC, centinaia di milioni in ETH, oltre a UNI, LINK, RLUSD e decine di token minori; diverse ricostruzioni indicano che la maggior parte dei fondi è stata spostata in circa venti minuti e distribuita su una decina di blockchain.
User funds are safe.
— Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
Il primo segnale pubblico da parte dell'exchange è stato un post generico su una possibile anomalia di sicurezza in fase di verifica; poco dopo Changpeng Zhao, co-fondatore e azionista di Binance, ha scritto su X che la vicenda somigliava effettivamente a un hack, ringraziando Tether e Circle per il congelamento rapido dei fondi e dichiarandosi fiducioso che tutti i fondi degli utenti sarebbero stati coperti. Nelle ore successive Binance ha alzato la stima dei fondi congelati da 2,54 miliardi a circa 3 miliardi di dollari e ha reso ufficiale l'impegno a coprire le perdite.
Quanto è grande davvero: il confronto con la storia degli hack
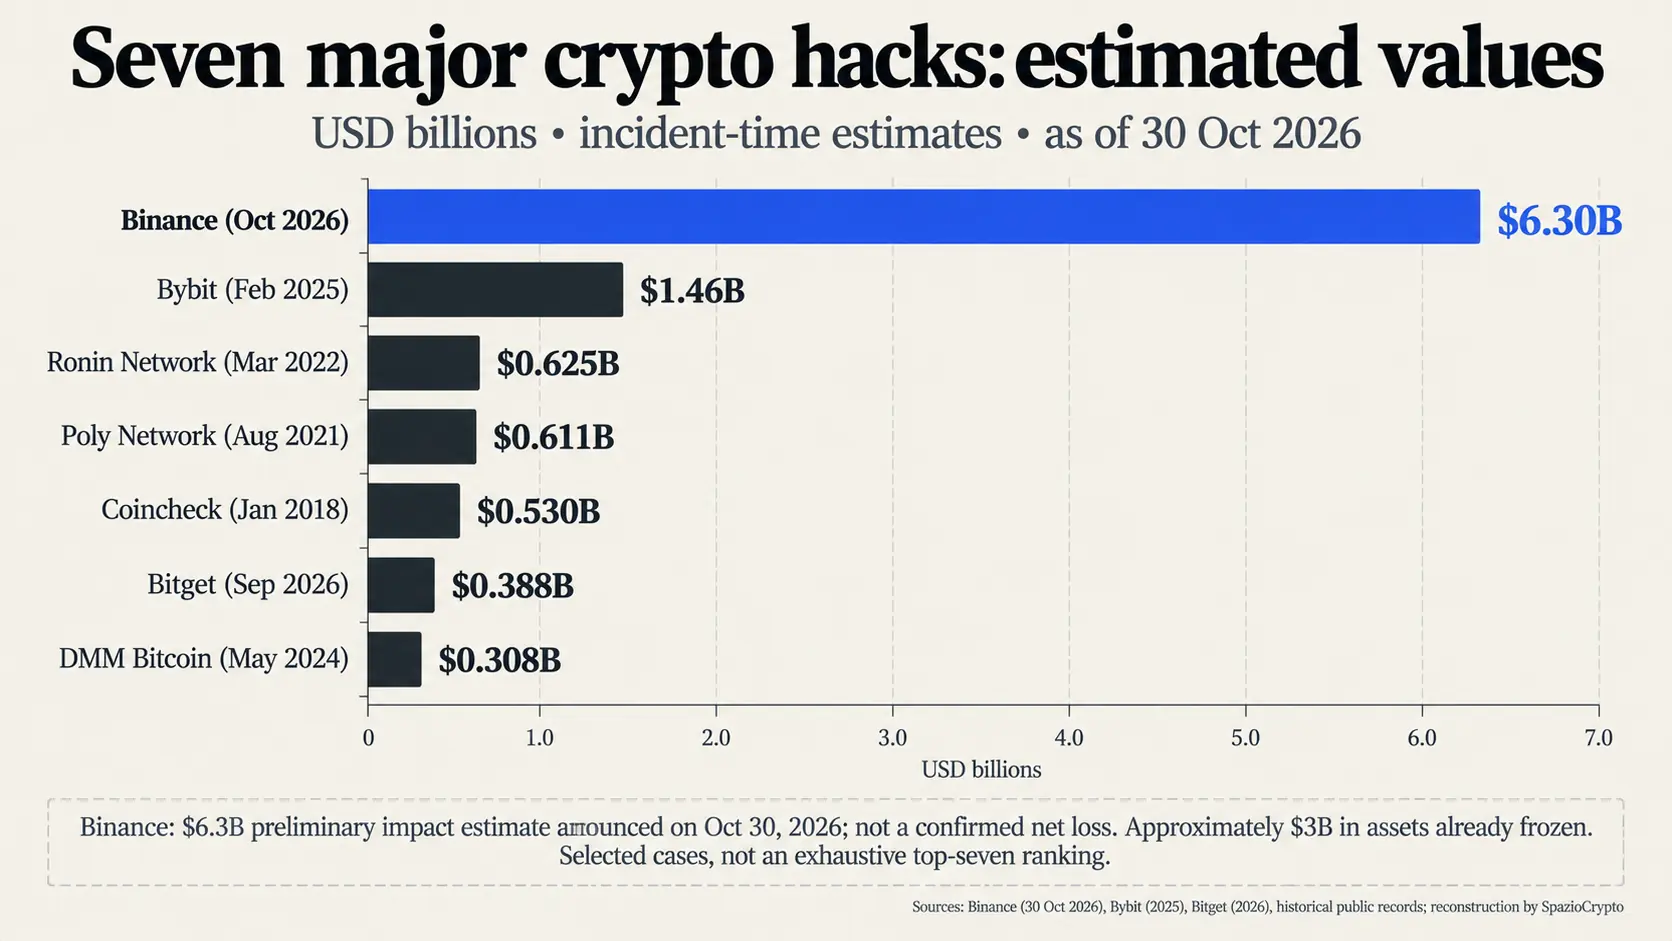
La cifra di 6,3 miliardi di dollari è una stima dichiarata da Binance, non ancora un numero verificato da terzi. Chainalysis colloca il furto intorno a 5,9 miliardi, Arkham Intelligence ha tracciato circa 5,84 miliardi di asset nei wallet etichettati come dell'attaccante, mentre Blockaid aveva inizialmente identificato circa 3,3 miliardi di trasferimenti sospetti tra Ethereum, Arbitrum e Avalanche.
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
— Jeremy Allaire (@jerallaire) October 29, 2026
Qualunque sia il valore finale, l'ordine di grandezza supera ogni precedente: il furto da circa 1,5 miliardi subito da Bybit nel febbraio 2025, che abbiamo seguito fino alla causa intentata da Bybit contro la Corea del Nord e il gruppo Lazarus, era finora il record assoluto. Per avere un termine di paragone recente, l'hack a Bitget del 24 settembre 2026, poi rivisto a 387,5 milioni di dollari, era stato considerato il più grande dell'anno appena un mese fa. Va però letta anche la proporzione: prima dell'attacco, i dati pubblici di DefiLlama indicavano poco meno di 145 miliardi di dollari di asset dei clienti custoditi da Binance (escludendo i token proprietari come BNB), quindi la perdita dichiarata equivale a poco più del 4% di quel totale.
Tether e Circle: il freno di emergenza che ha salvato metà del bottino
La parte più rilevante della risposta non è arrivata da Binance, ma dagli emittenti delle stablecoin. Paolo Ardoino, amministratore delegato di Tether, ha dichiarato su X di aver congelato più di 1,567 miliardi di USDT collegati al potenziale attacco; Jeremy Allaire, amministratore delegato di Circle, ha confermato il blocco di oltre 800 milioni di USDC in coordinamento con le forze dell'ordine.
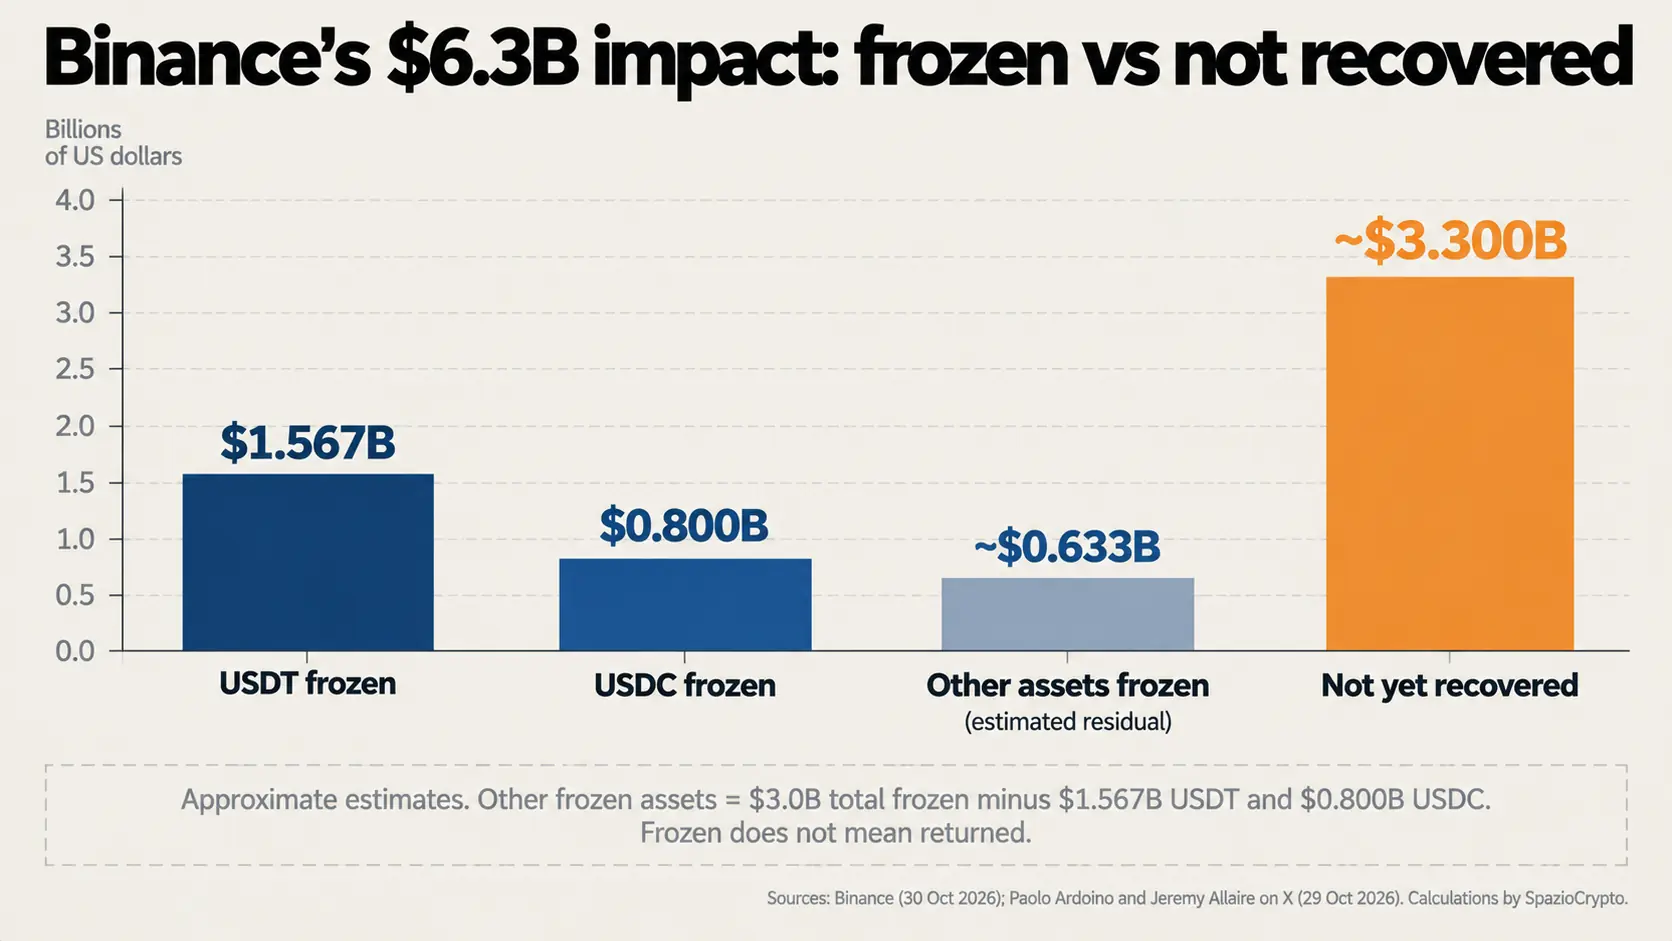
Insieme, i due emittenti hanno immobilizzato circa 2,4 miliardi di dollari in poche ore, cioè la quota più grande dei 3 miliardi che Binance dichiara congelati. Il meccanismo è lo stesso che abbiamo documentato più volte quest'anno, dal congelamento di 344 milioni di USDT legati all'Iran al blocco di 72 milioni dopo il pump anomalo di Monero, fino all'intervento congiunto di Tether e Circle contro l'exchange iraniano Wallex: l'emittente centralizzato inserisce l'indirizzo in blacklist e i token non possono più essere spostati.
Il limite del meccanismo è altrettanto chiaro. Secondo le ricostruzioni di Tech-ish riprese da più testate, circa 700 milioni di USDT avevano già lasciato l'indirizzo ricevente prima che la blacklist di Tether diventasse operativa, e sono stati in buona parte convertiti in ether; la quota in ETH e in bitcoin, che per costruzione non può essere congelata da nessun emittente, resta la parte più difficile da recuperare. Va ricordato infine che congelare non significa restituire: il ritorno dei fondi bloccati ai legittimi proprietari richiede di norma un procedimento legale, senza una tempistica standard.
Il fondo SAFU basta? I conti della copertura
Binance ha dichiarato che coprirà tutte le perdite con il fondo SAFU e con i fondi della società, e che i fondi degli utenti sono al sicuro. È un impegno dichiarato dall'exchange, non ancora una verifica indipendente, e i numeri spiegano perché il comunicato citi esplicitamente anche le risorse aziendali.
**Service Update**
— Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
Il Secure Asset Fund for Users, nato nel luglio 2018 e alimentato con una quota delle commissioni di trading, è stato interamente convertito in bitcoin all'inizio del 2026: il wallet pubblico del fondo custodisce circa 15.000 BTC, un valore che oscillava tra 1 e 1,27 miliardi di dollari a seconda del prezzo di bitcoin nelle ultime settimane. Con circa 3 miliardi congelati e circa 3,3 miliardi ancora fuori dal controllo di Binance, il SAFU da solo copre meno di un terzo della quota non recuperata e meno di un quinto dell'impatto totale: il resto dovrà arrivare dal bilancio dell'exchange. Binance ha affrontato con lo stesso fondo l'hack del maggio 2019, quando furono sottratti 7.000 BTC per circa 40 milioni di dollari dell'epoca, ma la scala attuale è di un ordine di grandezza diverso. Anche per questo la Proof of Reserves aggiornata promessa al termine della bonifica sarà il documento più atteso delle prossime settimane.
Chi c'è dietro: la pista nordcoreana resta preliminare
Sull'attribuzione Binance non si sbilancia e parla solo di lavoro con le forze dell'ordine per identificare i responsabili. Diverse società di analisi blockchain, invece, indicano la Corea del Nord: TRM Labs ritiene probabile il coinvolgimento di TraderTraitor, un'unità operativa sotto l'ombrello del gruppo Lazarus, e l'investigatore indipendente ZachXBT ha descritto l'attaccante come verosimilmente Lazarus.
Una fonte vicina alle indagini sentita da CoinDesk ha osservato che pochissimi attori al mondo sarebbero in grado di eseguire un'operazione di queste dimensioni, ma ha anche avvertito che l'attribuzione non è ancora definitiva, notando che i gruppi nordcoreani sono di solito più rapidi nel muovere e vendere i fondi rispetto a quanto visto nella notte del 29 ottobre. Il percorso d'accesso descritto da Binance ricorda da vicino il caso Bybit, dove gli attaccanti erano entrati tramite la macchina compromessa di uno sviluppatore di un fornitore esterno, e il caso Bitget di settembre, dove un sistema di backend compromesso aveva permesso di contraffare i dati delle transazioni: in tutti e tre gli episodi il punto debole non è stata la crittografia dei wallet, ma la catena umana e infrastrutturale che li governa.
Cosa significa per chi usa Binance
Sul fronte operativo, la co-amministratrice delegata Yi He ha dichiarato che Binance prevede di ripristinare i prelievi entro 48 ore, mentre aggiornamenti di servizio successivi al comunicato indicano che i depositi funzionerebbero già normalmente e che la sospensione riguarderebbe i soli prelievi, in attesa della revisione completa del servizio e degli indirizzi collegati.
Non abbiamo conferma che tutti i servizi siano stati ripristinati al momento della pubblicazione. Per i lettori italiani vale un'ulteriore precisazione: come documentato nella nostra directory exchange, Binance ha sospeso i servizi per i residenti dell'Unione Europea dal 1° luglio 2026 non avendo ottenuto la licenza MiCA entro la scadenza, quindi l'esposizione diretta degli utenti UE è oggi limitata a eventuali posizioni residue o a conti aperti tramite entità extra-UE. Sui mercati la reazione è stata immediata ma, secondo diversi analisti, contenuta rispetto alla portata dell'evento: bitcoin è sceso sotto i 77.000 dollari, ai minimi di sei settimane, ether ha perso oltre il 5% intorno ai 2.200 dollari e BNB, il token più esposto, ha ceduto tra il 7% e l'8% nelle 24 ore, con oltre 600 milioni di dollari di posizioni long liquidate nella prima ora.
Dal lato pratico, il consiglio è lo stesso che ha dato Binance: evitare qualsiasi link ricevuto tramite messaggi privati, email o social che prometta rimborsi, verifiche o aggiornamenti sull'incidente, e controllare ogni comunicazione esclusivamente nell'app o sul sito ufficiale, perché le ore successive a un hack sono il momento preferito dai truffatori per campagne di phishing a tema. Chi ha fondi sull'exchange può seguire l'evoluzione tramite la pagina ufficiale degli annunci e, quando sarà pubblicata, la Proof of Reserves aggiornata.
Perché questo attacco cambia il dibattito sugli exchange centralizzati
L'episodio di Binance arriva al termine di un autunno già segnato da violazioni record, con Bitget costretta a riaprire i prelievi con un calendario gradualedopo l'attacco di settembre, e sposta la discussione su tre piani.
Il primo è tecnico: la compromissione di un singolo laptop con accesso all'infrastruttura di prelievo è un vettore che nessuna architettura a chiavi fredde può neutralizzare da sola, e i post-mortem di Bybit, Bitget e ora Binance convergono tutti sullo stesso punto.
Il secondo è sistemico: la capacità di Tether e Circle di congelare in minuti oltre 2,4 miliardi di dollari è diventata il principale strumento di contenimento del settore, ma è anche una conferma di quanto gli asset più usati nel mondo crypto dipendano da due emittenti centralizzati, con tutto ciò che ne consegue sul piano della censurabilità.
Il terzo è di fiducia: Binance ha annunciato che coprirà ogni perdita, ma la verifica reale passerà dalla trasparenza del post-mortem, dalla Proof of Reserves aggiornata e dalla velocità con cui i prelievi torneranno pienamente operativi. Su questi tre fronti aggiorneremo il pezzo man mano che arriveranno conferme ufficiali.