A cura di CryptoTotem Research. Dati aggiornati al 29 settembre 2026.
Chi ha realizzato questa ricerca. CryptoTotem.com è una piattaforma di informazione su progetti crypto e fornitori di servizi. Questa ricerca è stata preparata da CryptoTotem Research per SpazioCrypto, su un corpus definito di documentazione pubblica. CryptoTotem dichiara di non avere inserimenti a pagamento, commissioni di affiliazione né altri rapporti commerciali con i fornitori inclusi nello studio. La redazione di SpazioCrypto ha verificato dati e fonti e ha integrato la sezione sull'Italia.
Un'azienda crypto europea oggi può comprare dalla stessa piattaforma verifica dell'identità, screening delle sanzioni, analisi blockchain e software per la Travel Rule. Ma acquistare strumenti di KYC e AML per i CASP, cioè per l'identificazione della clientela e l'antiriciclaggio, lascia aperta una domanda più difficile: il team compliance è in grado di ricostruire come è stato valutato un singolo cliente o un singolo trasferimento, quali servizi esterni hanno contribuito e perché qualcuno ha approvato il risultato?
CryptoTotem Research ha esaminato un campione di 19 fornitori di compliance con un collegamento all'Unione europea, codificando sette funzioni e cinque aree di informazione pubblica. Le categorie più rappresentate sono il monitoraggio delle transazioni e l'analisi blockchain, descritte o dichiarate ciascuna da 12 fornitori. La Travel Rule compare in sette. Eppure il corpus documentale originale conteneva informazioni dettagliate sull'esportazione delle evidenze solo per due fornitori, e sul trattamento dei dati per uno soltanto.
Sono risultati che riguardano un insieme definito di documenti: non misurano quote di mercato, efficacia dei prodotti o conformità normativa. Il loro valore pratico è mostrare dove la descrizione di un prodotto smette di rispondere alle domande di chi compra, e dove devono cominciare una dimostrazione, un contratto o un test operativo.
Per i prestatori di servizi per le cripto-attività europei, i CASP, la distinzione conta adesso. Il periodo transitorio massimo previsto dal regolamento MiCA si è chiuso, mentre si avvicinano le prossime scadenze europee in materia di antiriciclaggio. Chi acquista dovrebbe verificare la configurazione proposta rispetto agli obblighi attuali e individuare quali modifiche serviranno per le prossime date di applicazione.
Il calendario europeo
MiCA, il regolamento europeo sui mercati delle cripto-attività, si applica in via generale dal 30 dicembre 2024; le regole su token collegati ad attività e token di moneta elettronica erano già in vigore da prima. Il periodo transitorio massimo per i CASP è terminato il 1° luglio 2026, e gli Stati membri potevano accorciarlo o non applicarlo affatto (articolo 149 MiCA; articolo 143). Che la scadenza sia reale lo mostrano anche le verifiche avviate dai regolatori europei sui servizi che Binance continua a offrire ai clienti UE senza licenza MiCA.
Autorizzazione MiCA e operatività antiriciclaggio rispondono però a domande diverse. L'autorizzazione riguarda il diritto di prestare determinati servizi in cripto-attività, con un percorso specifico per alcuni intermediari già vigilati (articolo 60). L'adeguata verifica della clientela, il monitoraggio e le segnalazioni restano invece processi continui. E la presenza di un fornitore di software in questo studio non dice nulla sul fatto che quel fornitore sia a sua volta autorizzato a prestare servizi regolamentati in cripto-attività (articolo 59 MiCA).
Il regolamento sui trasferimenti di fondi (TFR) introduce un insieme separato di obblighi informativi per i trasferimenti di cripto-attività, applicabili anch'essi dal 30 dicembre 2024. Chi acquista deve distinguere lo scambio di informazioni su ordinante e beneficiario dall'analisi del rischio blockchain: il fatto che un messaggio venga consegnato non dimostra che il rischio del trasferimento sia stato valutato (Regolamento (UE) 2023/1113, articoli 14-17 e 40). Fuori dall'Europa la stessa logica sta portando a richieste ancora più invasive: in Brasile, per esempio, Binance chiederà scopo e controparte di ogni trasferimento crypto con l'estero.
Il regolamento europeo antiriciclaggio (AMLR) si applica in via generale dal 10 luglio 2027, anche ai CASP. L'Autorità antiriciclaggio europea (AMLA) è l'organismo di vigilanza dell'Unione, e la sua tabella di marcia è separata dalla data di applicazione dell'AMLR. La prima procedura di selezione per la vigilanza diretta è prevista tra luglio e dicembre 2027, con l'avvio della vigilanza diretta nel 2028. Riguarderà fino a 40 istituzioni o gruppi finanziari dell'intero settore, non 40 aziende crypto né tutti i CASP (AMLR, articolo 90; nota AMLA sulla vigilanza diretta).
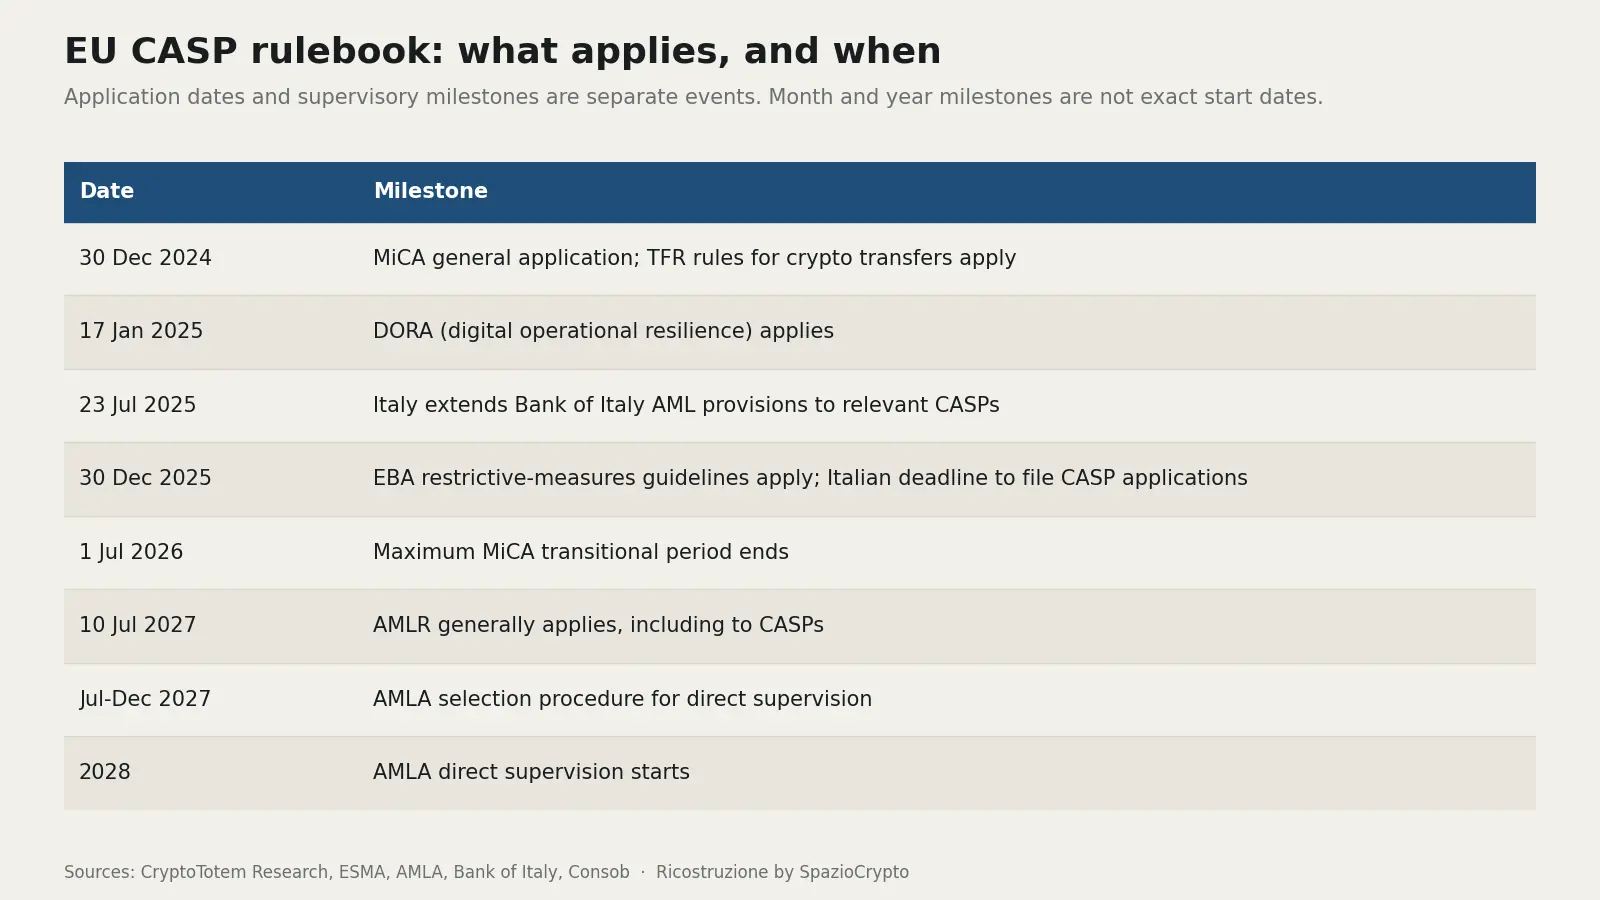
Le date di applicazione e le tappe di vigilanza sono eventi distinti. Le tappe indicate per mese o per anno non sono date di avvio precise. Fonti: CryptoTotem Research, ESMA, AMLA, Banca d'Italia, Consob.
Per chi acquista, la domanda utile è quali controlli configurati funzionano con gli obblighi di oggi, e chi si fa carico del lavoro necessario per la prossima modifica. Una voce di roadmap e un processo testato in produzione dovrebbero stare in colonne diverse di quella valutazione.
Cosa misura il campione
La ricerca è partita da 25 candidati: sette dalla lista iniziale di CryptoTotem e 18 aggiunti durante l'analisi documentale. Diciannove soddisfano il criterio di collegamento con l'UE: uno con un caso cliente europeo citato per nome, 12 con un'offerta esplicitamente rivolta all'Europa e sei con un collegamento indiretto documentato tramite un'integrazione nominata. Il caso cliente è storico e non dimostra un contratto in corso.
Sei candidati sono stati esclusi perché i documenti esaminati non dimostravano il collegamento europeo richiesto. L'esclusione è un confine della ricerca, non un giudizio sulla loro disponibilità in Europa.
Ogni marchio incluso è stato codificato su sette funzioni: verifica dell'identità; verifica delle imprese (KYB) e del titolare effettivo; screening dei nominativi e delle sanzioni; monitoraggio delle transazioni e gestione dei casi; analisi blockchain; servizi Travel Rule; orchestrazione dei flussi di lavoro. Un fornitore può comparire in più categorie. Il denominatore resta 19, quindi le percentuali non sommano a 100.
La codifica distingue un prodotto a marchio proprio descritto in modo operativo, un'implementazione esplicita tramite partner, una dichiarazione con pochi dettagli e un dato sconosciuto. "A marchio proprio" non significa possedere ogni banca dati sottostante. Nessuna funzione è stata codificata come assente confermata: i casi non risolti sono segnati come sconosciuti.
Si tratta di un campione documentale ragionato, non di un censimento. Non contiene prove comparative dei prodotti né una ricerca sistematica nell'intera documentazione di ogni fornitore. Il perimetro europeo è quello dei 27 Stati membri: una sede fuori dall'UE non esclude automaticamente un'azienda, e le norme europee non vengono estese automaticamente a ogni Paese dello Spazio economico europeo.
Funzioni dei fornitori e prove a supporto
Monitoraggio delle transazioni e analisi blockchain compaiono ciascuno in 12 profili su 19, pari al 63,2%. Lo screening di nominativi e sanzioni compare in dieci, la verifica dell'identità in otto, Travel Rule e orchestrazione in sette ciascuno, la verifica di imprese e titolari effettivi in cinque.
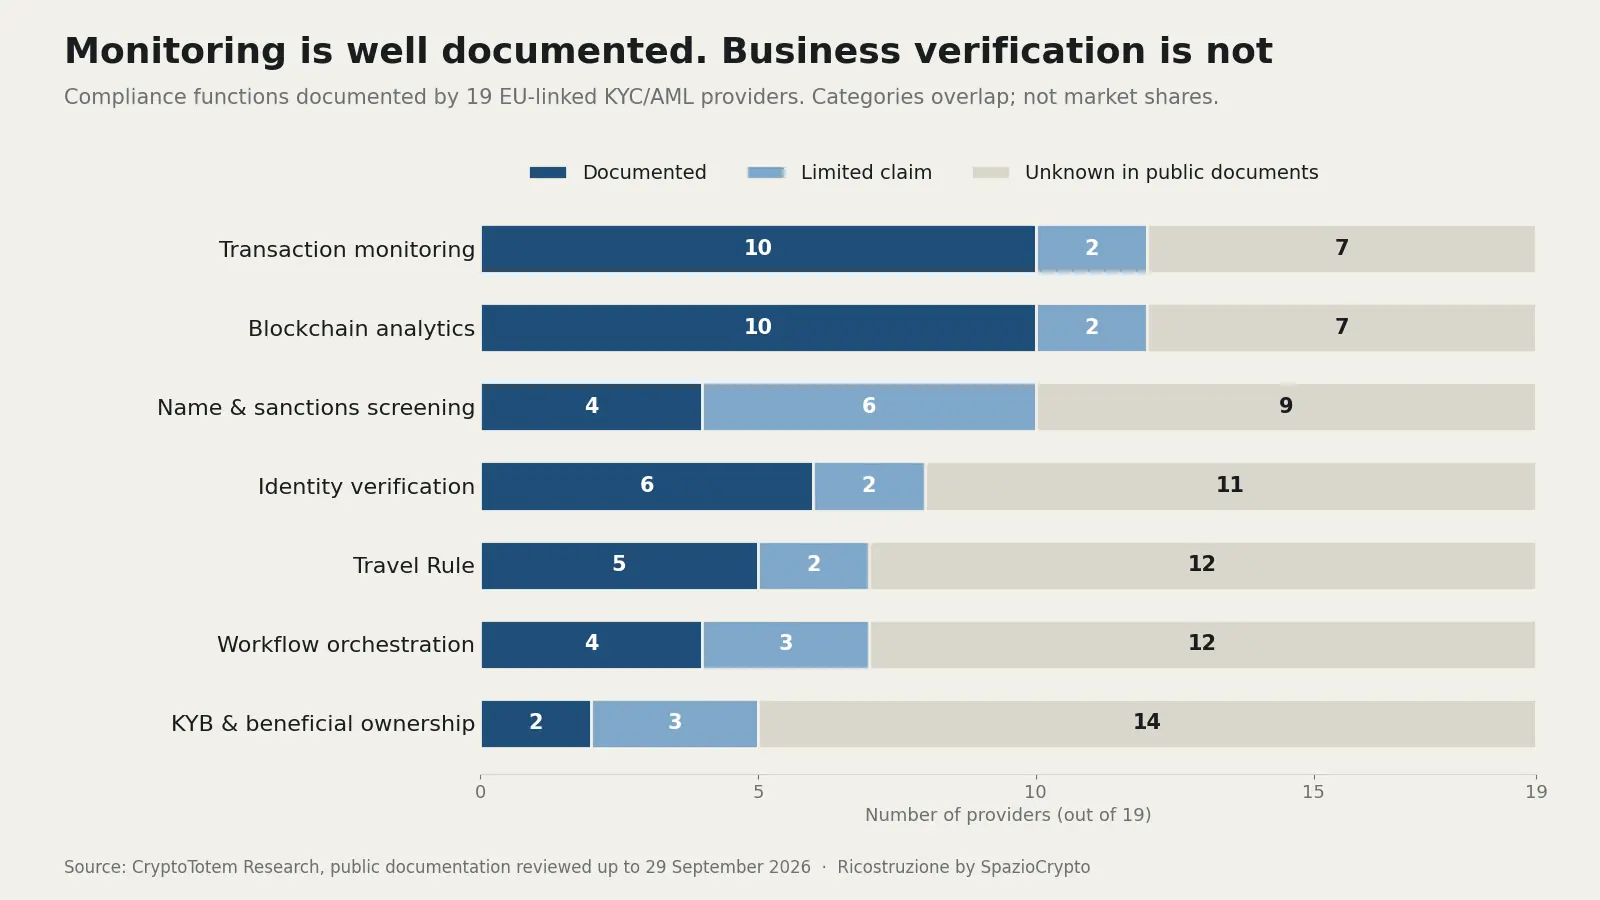
Funzioni di compliance documentate da 19 fornitori KYC/AML con un'offerta rivolta ai CASP europei. Le categorie si sovrappongono e non rappresentano quote di mercato; "sconosciuto" indica un dato non trovato nella documentazione pubblica, non un'assenza confermata. Fonte: CryptoTotem Research, documentazione pubblica esaminata fino al 29 settembre 2026.
Il grafico separa le descrizioni operative dalle dichiarazioni meno dettagliate e incorpora quattro revisioni di codifica emerse da una seconda verifica mirata; i totali complessivi non sono cambiati.
La concentrazione di voci su monitoraggio e analisi blockchain è coerente con la composizione del campione selezionato, ma non dimostra che queste categorie dominino l'intero mercato europeo. Allo stesso modo, cinque voci sul KYB non dimostrano che la verifica delle imprese sia commercialmente scarsa: una cella sconosciuta può riflettere una ricerca incompleta.
Tre profili descrivono o dichiarano tutte e sette le funzioni. È un invito a verificare come i componenti si incastrano tra loro, non la prova che tre piattaforme possano sostituire un intero modello operativo di compliance. Lo stesso totale può combinare un flusso operativo dettagliato, un'integrazione con un partner e una breve dichiarazione di prodotto.
Questo conta quando si confrontano elenchi di funzionalità apparentemente simili. La verifica dell'identità chiede chi è una persona; il KYB e l'analisi del titolare effettivo esaminano un'impresa e le persone che la possiedono o la controllano. Lo screening dei nominativi e lo screening degli indirizzi blockchain lavorano su oggetti e prove diverse, come mostra il caso dei wallet sanzionati per l'Iran che hanno usato USDT. La messaggistica Travel Rule sposta informazioni tra le parti. Una singola spunta verde con scritto "AML" cancella queste distinzioni prima ancora che l'acquisto sia davvero cominciato.
Cosa coprono davvero le partnership tra fornitori
Un'integrazione nominata può essere una prova preziosa, ma da sola non mostra quale società gestisce l'intero flusso o firma il contratto con il cliente.
Un esempio è l'annuncio di settembre 2026 tra Sardine e Notabene, che descrive l'integrazione delle funzioni Travel Rule e di autorizzazione delle transazioni di Notabene nella piattaforma di Sardine. La direzione conta: l'annuncio non va trasformato nell'affermazione che Notabene fornisca autonomamente ogni componente di verifica dell'identità o delle imprese dell'offerta combinata. Nella matrice, quelle funzioni sono segnate come implementazioni tramite partner (offerta congiunta descritta da Notabene).
Anche le dipendenze dai dati meritano un campo a sé. La documentazione di screening di Sumsub descrive un flusso che usa dati antiriciclaggio di terzi, con ComplyAdvantage come fornitore predefinito: nella configurazione standard le corrispondenze vengono elaborate con algoritmi sia di ComplyAdvantage sia di Sumsub, mentre altri fornitori sono disponibili con integrazioni bring-your-own-key. La codifica rivista registra il prodotto descritto separatamente da queste dipendenze; altrimenti un'unica etichetta confonderebbe la titolarità del prodotto con quella delle informazioni a monte (configurazione dello screening Sumsub).
La conseguenza per l'acquisto è precisa: chiedere quale soggetto fornisce ciascun dato in ingresso, cosa succede quando non è disponibile e come una sua modifica arriva ai controlli di chi compra. Il logo di un partner non risponde a queste domande, e il numero di asset supportati da un prodotto di messaggistica non dimostra la copertura dei suoi dati di rischio blockchain. Il tema delle dipendenze da fornitori esterni, del resto, è lo stesso che le autorità europee sollevano sull'uso di IA non europee nella finanza dell'Unione.
Come una documentazione migliore ha cambiato quattro classificazioni
La seconda verifica ha trovato per Sumsub una documentazione operativa più dettagliata, rispetto alla fonte inizialmente collegata, sui flussi di verifica dell'identità senza documenti e di verifica delle imprese. Entrambi sono passati da dichiarazione con pochi dettagli a prodotto a marchio proprio documentato. Anche la cella dello screening è stata aggiornata, mantenendo esplicita la dipendenza dai dati esterni (flusso di verifica dell'identità; flusso di verifica delle imprese).
La quarta revisione riguarda l'API di elaborazione delle transazioni di ComplyAdvantage, che descrive l'esecuzione configurabile di screening e monitoraggio e gli esiti delle transazioni: abbastanza per un codice di orchestrazione documentata entro quel perimetro, non per un'orchestrazione estesa a ogni sistema di onboarding o di terze parti (API di elaborazione delle transazioni).
Queste modifiche mostrano un limite della ricerca documentale: i risultati dipendono da cosa si è trovato e da quanto attentamente lo si è letto. Le modifiche sono registrate, non sovrascritte in silenzio, e restano un miglioramento mirato, non una revisione indipendente con un secondo codificatore né un audit tecnico di pari profondità sui 19 fornitori.
I totali per categoria restano utili come mappa di questo corpus, ma non devono diventare una classifica. Prima di usare una singola cella per selezionare un fornitore, chi compra dovrebbe chiedere la documentazione aggiornata e testare il flusso che intende usare.
Cosa lasciano senza risposta le informazioni pubbliche
La prima analisi ha esaminato cinque campi secondo una griglia definita: sconosciuto, parziale o generico, dettagliato a livello operativo. Informazioni dettagliate sulla copertura compaiono per 4 fornitori su 19, sulle dipendenze nominate per tre, sull'unità di prezzo per tre, sull'esportazione delle evidenze per due e sul trattamento dei dati per uno.
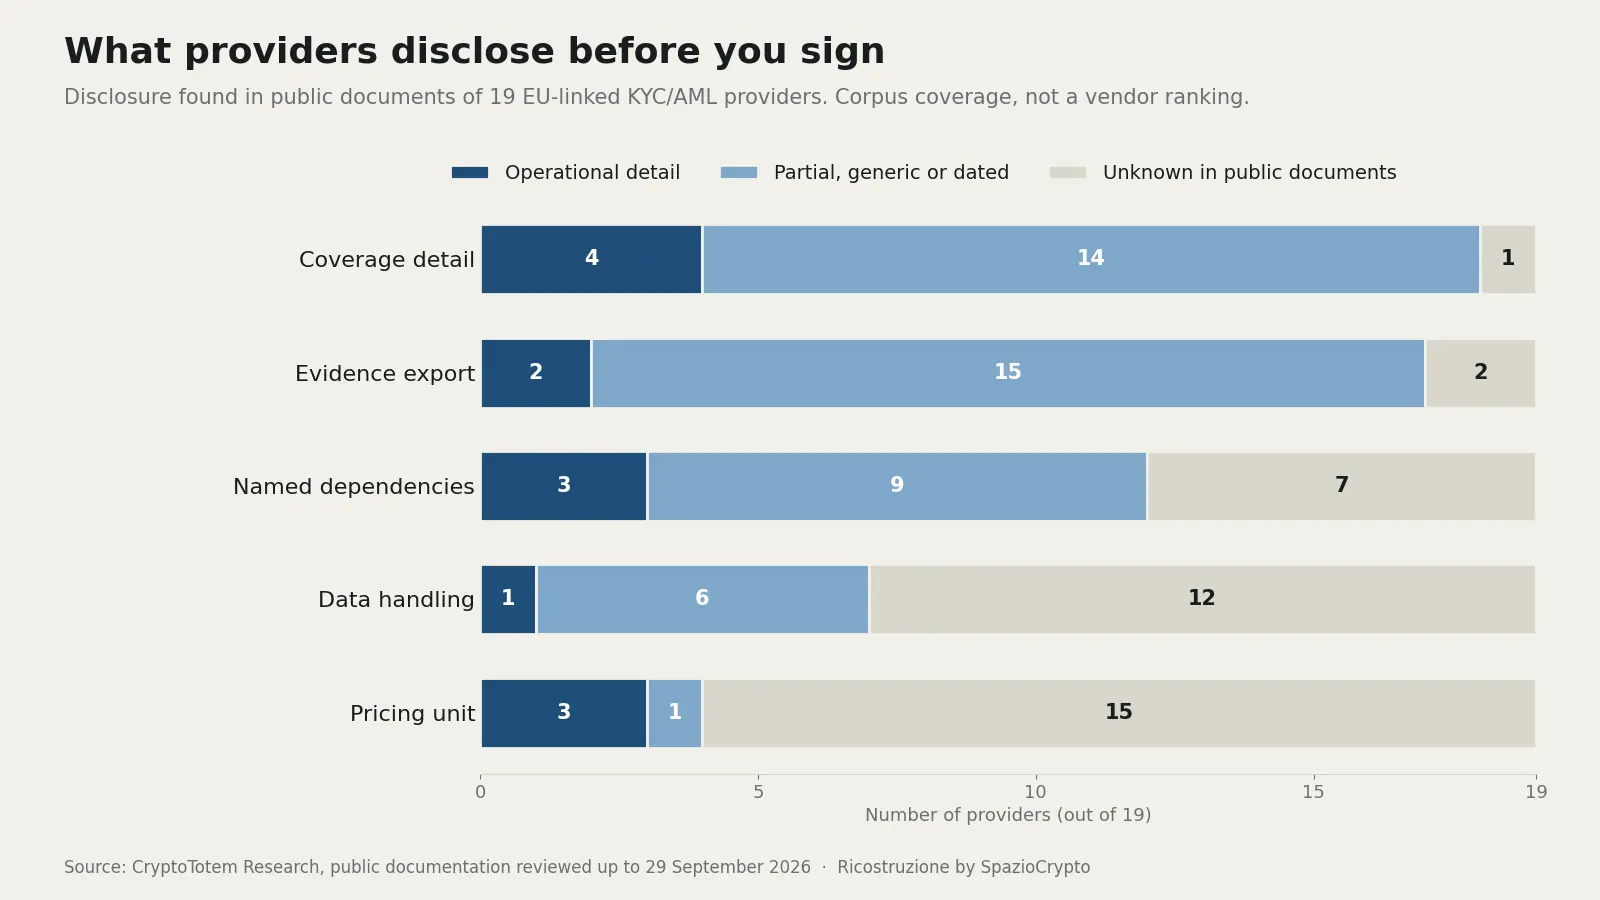
Informazioni trovate nella documentazione pubblica degli stessi 19 fornitori su copertura, esportazione delle evidenze, dipendenze da terzi, trattamento dei dati e unità di prezzo. È una misura della trasparenza dei documenti pubblici, non una classifica dei fornitori.
Il grafico mantiene il corpus originale: la successiva verifica mirata sulle funzioni non ha aggiornato sistematicamente questi cinque campi per ogni fornitore. I numeri bassi non dimostrano che le altre aziende siano prive di contratti, esportazioni o tutele della privacy. Alcune informazioni possono trovarsi in documenti esterni al corpus, essere disponibili su richiesta o dipendere da una configurazione negoziata. Il risultato è che il team di ricerca non ha potuto risolvere queste domande con il materiale codificato in questa fase.
Anche un'informazione dettagliata ha i suoi limiti. Un prezzo pubblico per verifica può non includere ripetizioni, lavoro manuale, minimi garantiti e altri moduli. Una pagina sulla privacy non equivale a un'analisi del soggetto contraente, della configurazione o del flusso dei dati. Un report di esempio mostra come vengono presentate le evidenze, ma non dimostra che le decisioni passate restino ricostruibili dopo una modifica della configurazione.
Chi acquista può usare queste incognite per strutturare le richieste: un'esportazione di esempio di un caso, la descrizione del servizio applicabile, l'elenco delle dipendenze e il listino per la configurazione proposta, da conservare insieme alle ipotesi con cui è stata eseguita la dimostrazione.
Cosa significa per i CASP in Italia
L'Italia è un esempio concreto della differenza tra autorizzazione e controlli continui. Con il decreto legislativo 129/2024, che ha adeguato l'ordinamento a MiCA, l'Italia ha indicato Consob e Banca d'Italia come autorità competenti per l'autorizzazione dei CASP: l'autorizzazione è rilasciata dalla Consob, in coordinamento con la Banca d'Italia per i profili di sua competenza (Banca d'Italia, pagina CASP). Fino a MiCA, invece, gli operatori in valute virtuali (VASP) erano iscritti in un registro tenuto dall'OAM, l'Organismo Agenti e Mediatori.
Il regime transitorio nazionale, prorogato dal decreto legge 95/2025, consentiva ai VASP iscritti al registro OAM al 27 dicembre 2024 di continuare a operare se avevano presentato domanda di autorizzazione come CASP, in Italia o in un altro Stato membro, entro il 30 dicembre 2025, fino al rilascio o al diniego dell'autorizzazione e comunque non oltre il 30 giugno 2026 (avviso congiunto Consob-Banca d'Italia del 2 luglio 2025). Alla chiusura del periodo, il comunicato congiunto del 30 giugno 2026 ha indicato in Italia 9 soggetti abilitati: 8 CASP autorizzati dalla Consob, in stretto coordinamento con la Banca d'Italia, più un intermediario bancario notificato. Chi non aveva ottenuto l'autorizzazione in almeno un Paese UE doveva cessare l'attività, limitandosi alla chiusura ordinata dei rapporti nel rispetto degli obblighi antiriciclaggio (comunicato congiunto del 30 giugno 2026). Sul fronte della vigilanza, la Consob resta attiva anche contro gli operatori abusivi, come mostrano i siti crypto oscurati negli ultimi anni.
L'antiriciclaggio corre su un binario parallelo. Le FAQ di Banca d'Italia sui CASP descrivono come un provvedimento del 23 luglio 2025 abbia esteso ai CASP interessati le disposizioni su adeguata verifica della clientela e organizzazione e controlli. Per un'impresa italiana la verifica pratica deve quindi collegare la configurazione del prodotto alle procedure antiriciclaggio nazionali applicabili, oltre che al quadro europeo (FAQ CASP di Banca d'Italia).
L'articolo 73 di MiCA stabilisce che i CASP che esternalizzano funzioni restano pienamente responsabili di tutti i propri obblighi, e disciplina risorse, accesso alle informazioni e accordi scritti necessari per supervisionare le funzioni esternalizzate (articolo 73 MiCA). Chi acquista deve quindi saper indicare i propri responsabili delle decisioni accanto ai fornitori. Chi risolve una corrispondenza dello screening? Chi approva una modifica di policy? Chi verifica che le transazioni attese siano arrivate al monitoraggio e siano state elaborate con le regole previste? Sono responsabilità che devono sopravvivere sia ai cambi di personale sia ai cambi di fornitore.
Gli errori di configurazione possono lasciare transazioni monitorate in modo incompleto, come mostra l'accordo transattivo tra la Banca centrale d'Irlanda e Coinbase Europe. La Banca centrale ha individuato circa 30 milioni di transazioni, tra il 23 aprile 2021 e il 29 aprile 2022, pari a circa il 31% delle transazioni di Coinbase Europe in quel periodo, che non erano state sottoposte alle regole di monitoraggio interessate a causa di errori di configurazione. La sanzione finale è stata di 21.464.734 euro, e le segnalazioni di operazioni sospette alla fine trasmesse sono state 2.708. Il dato di circa 176 miliardi di euro descrive il valore delle transazioni interessate, non un accertamento che quei fondi fossero proventi di reato. Il caso mostra quanto sia necessario validare configurazione e copertura del monitoraggio; non è una valutazione dei fornitori di questo studio (avviso della Banca centrale d'Irlanda, paragrafi 14 e 18).
Cosa chiedere prima della dimostrazione di un fornitore
Le richieste che seguono traducono la ricerca in una verifica pratica. Sono test di acquisto proposti, non una checklist legale completa. Chi sta costruendo una prima rosa di candidati può usare la guida di CryptoTotem ai fornitori KYC e AML per individuare le categorie di fornitori, e poi applicare questi controlli alla configurazione prevista. La guida è una risorsa di navigazione separata, non il dataset dello studio.
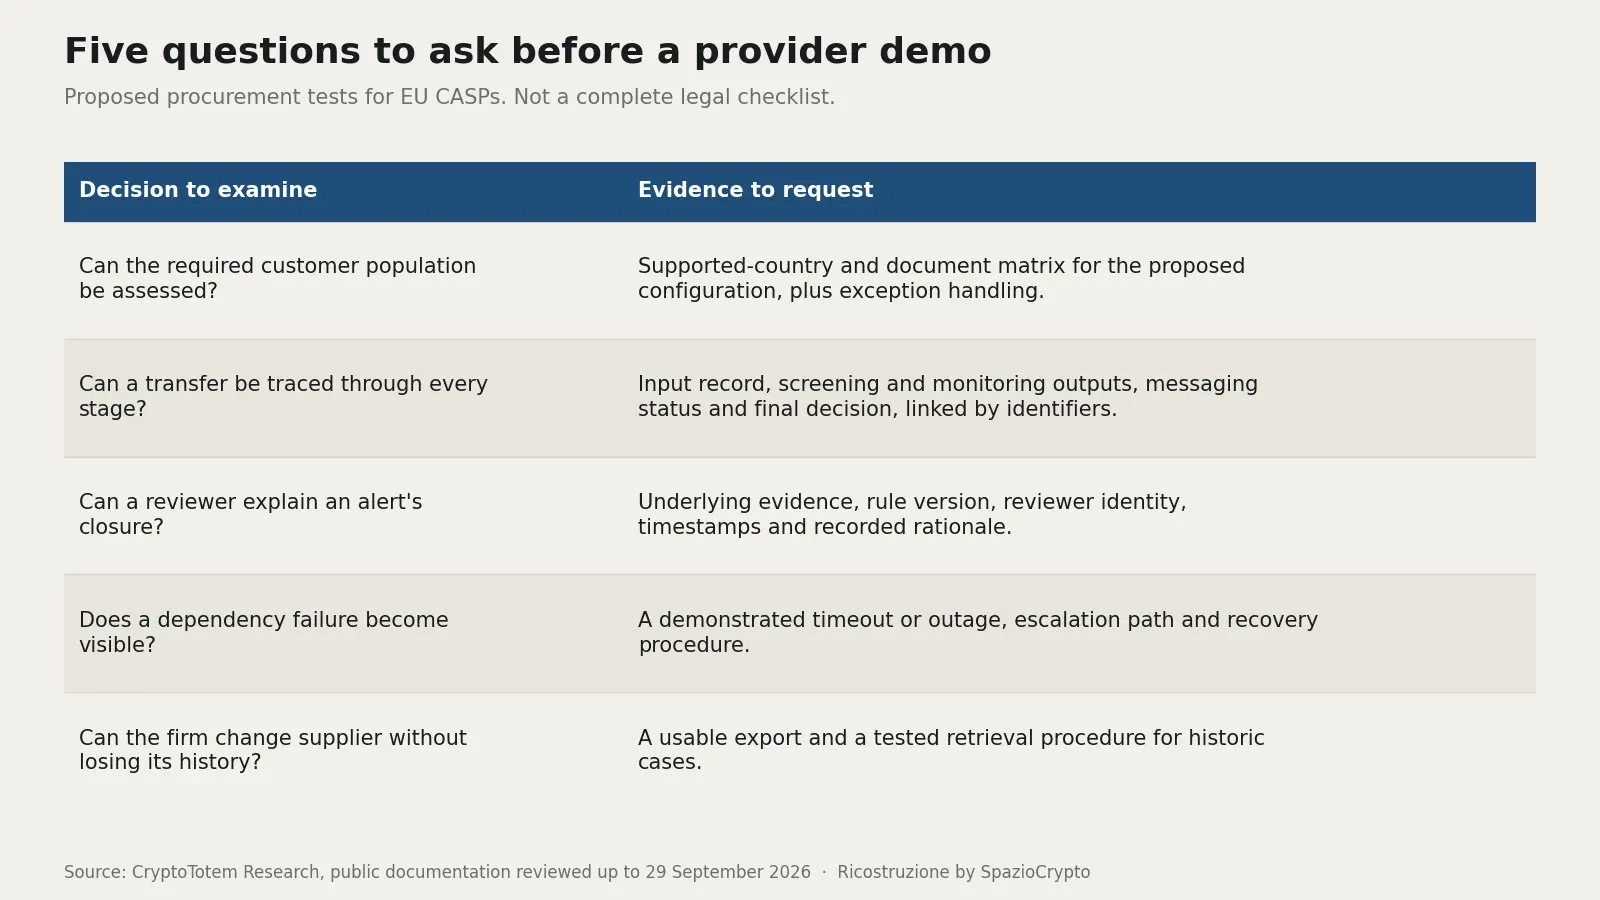
Una dimostrazione semplice può rivelare più di un lungo giro tra le funzionalità. Si propone al fornitore un cliente aziendale ipotetico con una discrepanza non risolta sulla proprietà; poi si introducono un alert di screening e un trasferimento con informazioni incomplete sulla controparte. Si chiede al team di mostrare dove il processo si ferma, chi può risolvere ciascun problema e cosa contiene il fascicolo finale. Sono condizioni di test illustrative, non risultati su un fornitore specifico.
La continuità operativa fa parte della stessa conversazione. Il regolamento DORA sulla resilienza operativa digitale si applica dal 17 gennaio 2025 e disciplina il rischio informatico, comprese le dipendenze da terze parti, per i soggetti nel suo perimetro. La verifica pratica dovrebbe includere interruzione del servizio e ripristino: una dichiarazione commerciale sulla resilienza non è l'esito di un test (scheda ESMA su DORA).
Il passo più solido, quindi, è una simulazione documentata del proprio processo. La ricerca indica dove porre domande più precise; le risposte devono arrivare dalla configurazione, dalle evidenze e dalle responsabilità che sosterranno davvero l'attività in Europa.
Metodologia e trasparenza
I materiali di supporto contengono il campione, le fonti a livello di singola cella, le definizioni di codifica, le quattro revisioni delle funzioni e i dati dei grafici. Il grafico sulle informazioni pubbliche usa il corpus originale; i conteggi delle funzioni usano la revisione 2. Le dichiarazioni dei fornitori restano dichiarazioni dei fornitori: non sono stati condotti test comparativi di prestazione né una revisione legale indipendente.
CryptoTotem è una piattaforma di informazione su progetti crypto e fornitori di servizi. Questa ricerca è stata preparata per SpazioCrypto. CryptoTotem dichiara di non avere inserimenti a pagamento, commissioni di affiliazione o altri rapporti commerciali con i fornitori inclusi. Lo studio non raccomanda alcun fornitore e non certifica la conformità; la parte normativa si limita alle fonti e al perimetro indicati.
Appendice: matrice delle funzioni dei fornitori
La matrice registra le prove trovate nei documenti esaminati per tutti i 19 fornitori inclusi. Non ne classifica qualità o prestazioni: ogni cella indica la documentazione pubblica trovata, non la capacità del fornitore.
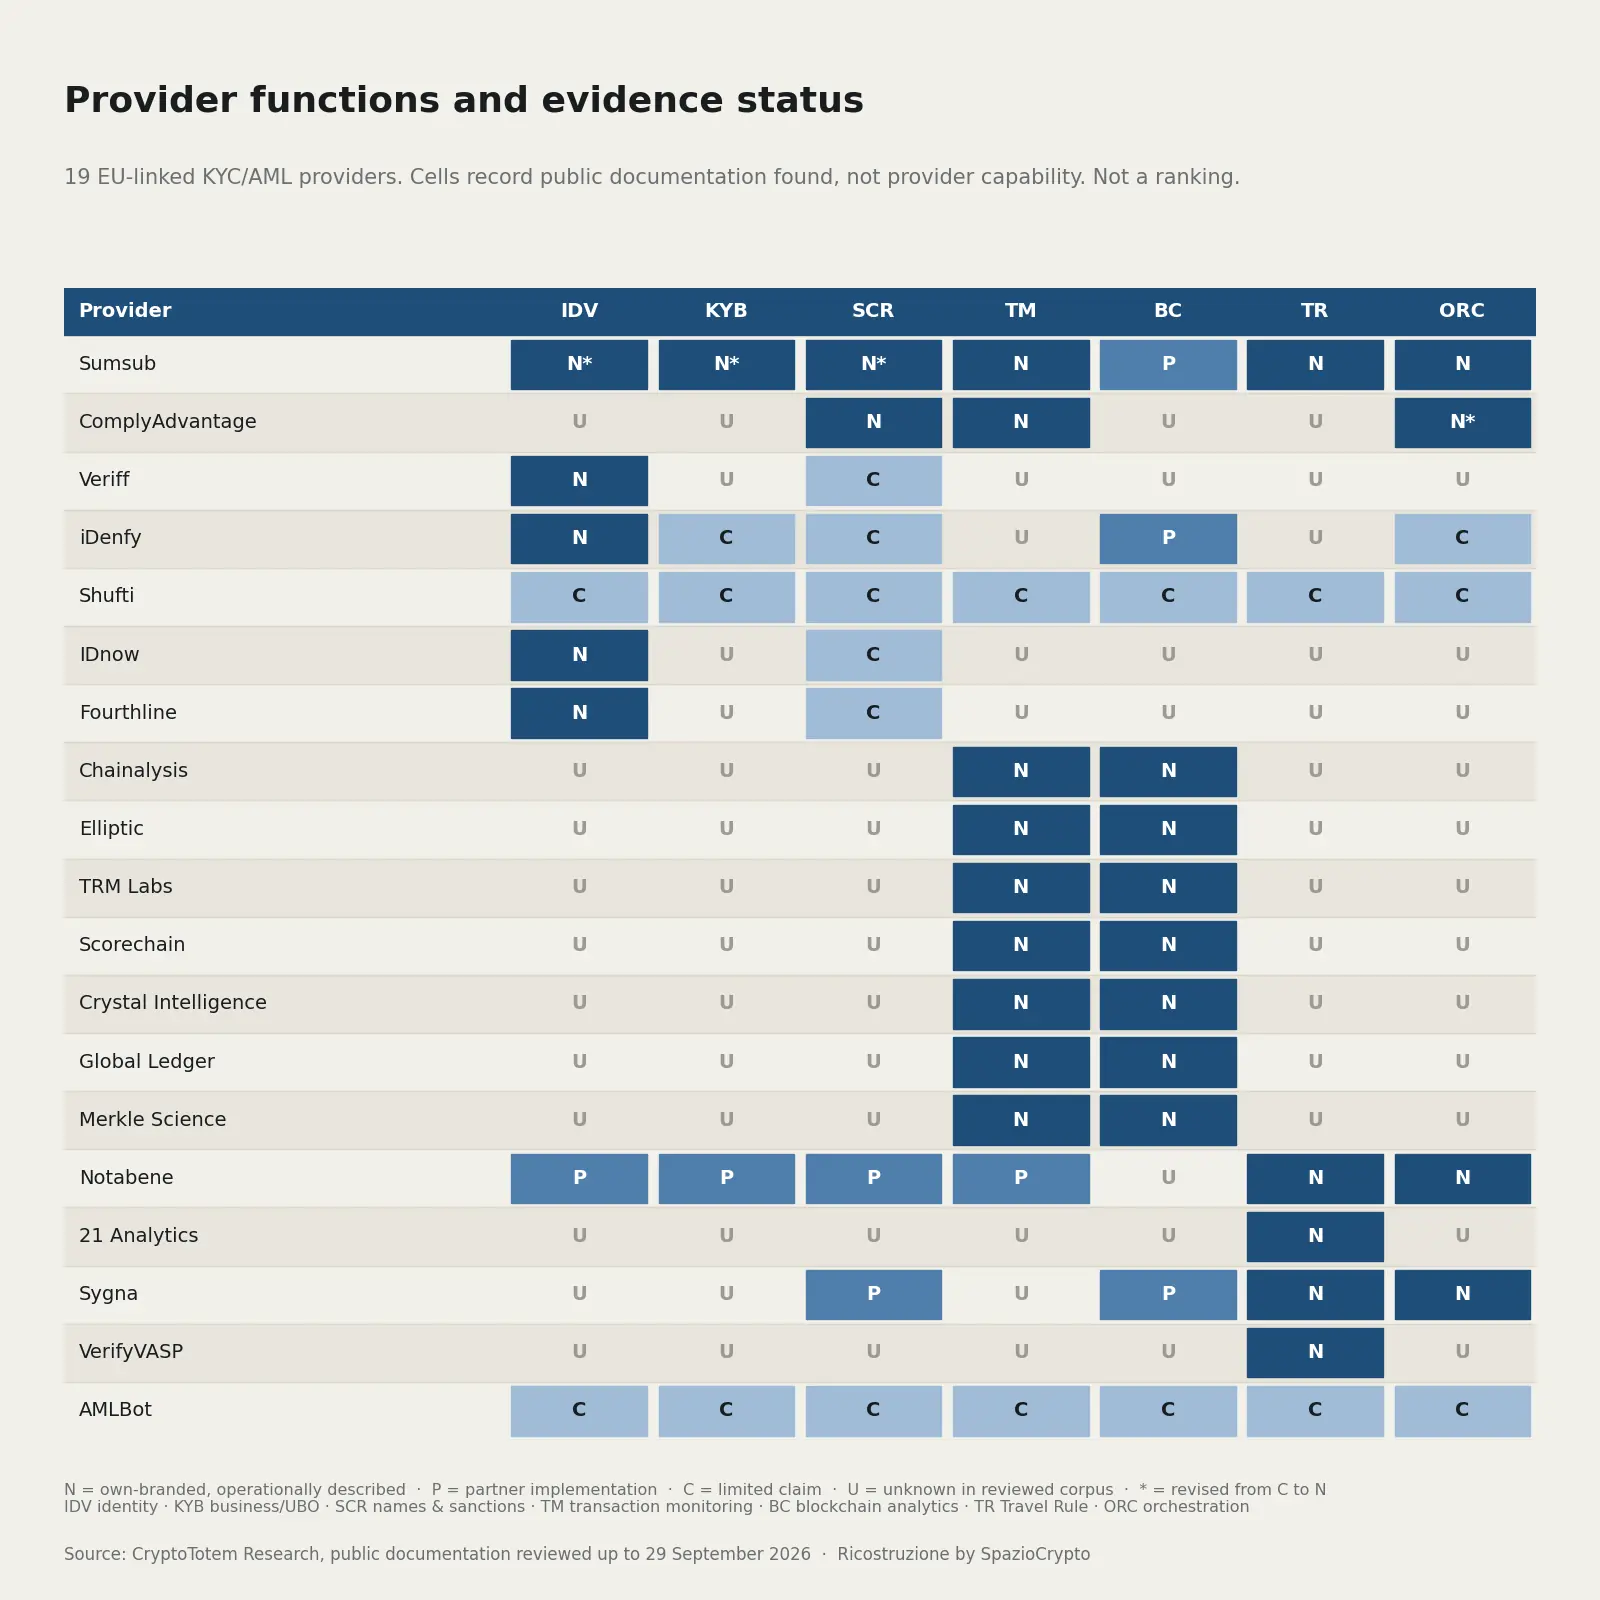
Codifica delle funzioni, revisione 2. Gli asterischi indicano le quattro revisioni mirate; gli altri codici sono quelli del corpus originale. Fonte: CryptoTotem Research, dati aggiornati al 29 settembre 2026.
IDV = verifica dell'identità; KYB = verifica di imprese e titolari effettivi; SCR = screening di nominativi e sanzioni; TM = monitoraggio delle transazioni e gestione dei casi; BC = analisi blockchain; TR = Travel Rule; ORC = orchestrazione dei flussi. N = prodotto a marchio proprio descritto in modo operativo; P = implementazione esplicita tramite partner o offerta congiunta; C = dichiarazione con pochi dettagli; U = sconosciuto nel corpus esaminato. Nessuna funzione è codificata come assente confermata. N non implica la titolarità di tutti i dati a monte. Le celle P di Notabene si riferiscono all'offerta congiunta con Sardine: perimetro contrattuale e disponibilità vanno confermati.