
CoinDCX, uno dei principali exchange indiani, ha confermato il 25 ottobre 2026 una perdita da 15,99 milioni di USDT su indirizzi che aveva dismesso dopo l'attacco del luglio 2025. La notizia conta per una ragione che va oltre la cifra: tre giorni prima, il 22 ottobre, il fondatore e amministratore delegato Sumit Gupta aveva definito le prime segnalazioni un probabile falso allarme, e l'account ufficiale le aveva chiamate fuorvianti. Secondo il comunicato, la perdita è stata assorbita interamente dalla società e i saldi dei clienti non sono stati toccati.
Abbiamo letto per intero il comunicato pubblicato da CoinDCX sul proprio blog e la ricostruzione di The Block del 25 ottobre. I post su X di CoinDCX, di Gupta, di ZachXBT e dell'analista Darcy non si aprono con i nostri strumenti: li citiamo attraverso The Block, che li riporta e li linka.
Further update on the TQKJQ wallet On-Chain activity.
— CoinDCX (@CoinDCX) October 22, 2026
Following the July 2025 security incident, we advised users not to deposit crypto to the compromised wallet addresses. These addresses were generated earlier in 2025, were compromised during the incident, and have since been…
CoinDCX deposit address TQKJQ was in use by a LP for 10 months after your July 2025 incident and swept user deposits + received gas as recent as April & May 2026 to your current public hot wallet.
— ZachXBT (@zachxbt) October 22, 2026
Meaning $15.8M in user deposits was unaccounted for by your team.
Why are Indian… pic.twitter.com/S8WYtGNIjz
Che cosa è successo tra il 21 e il 22 ottobre?
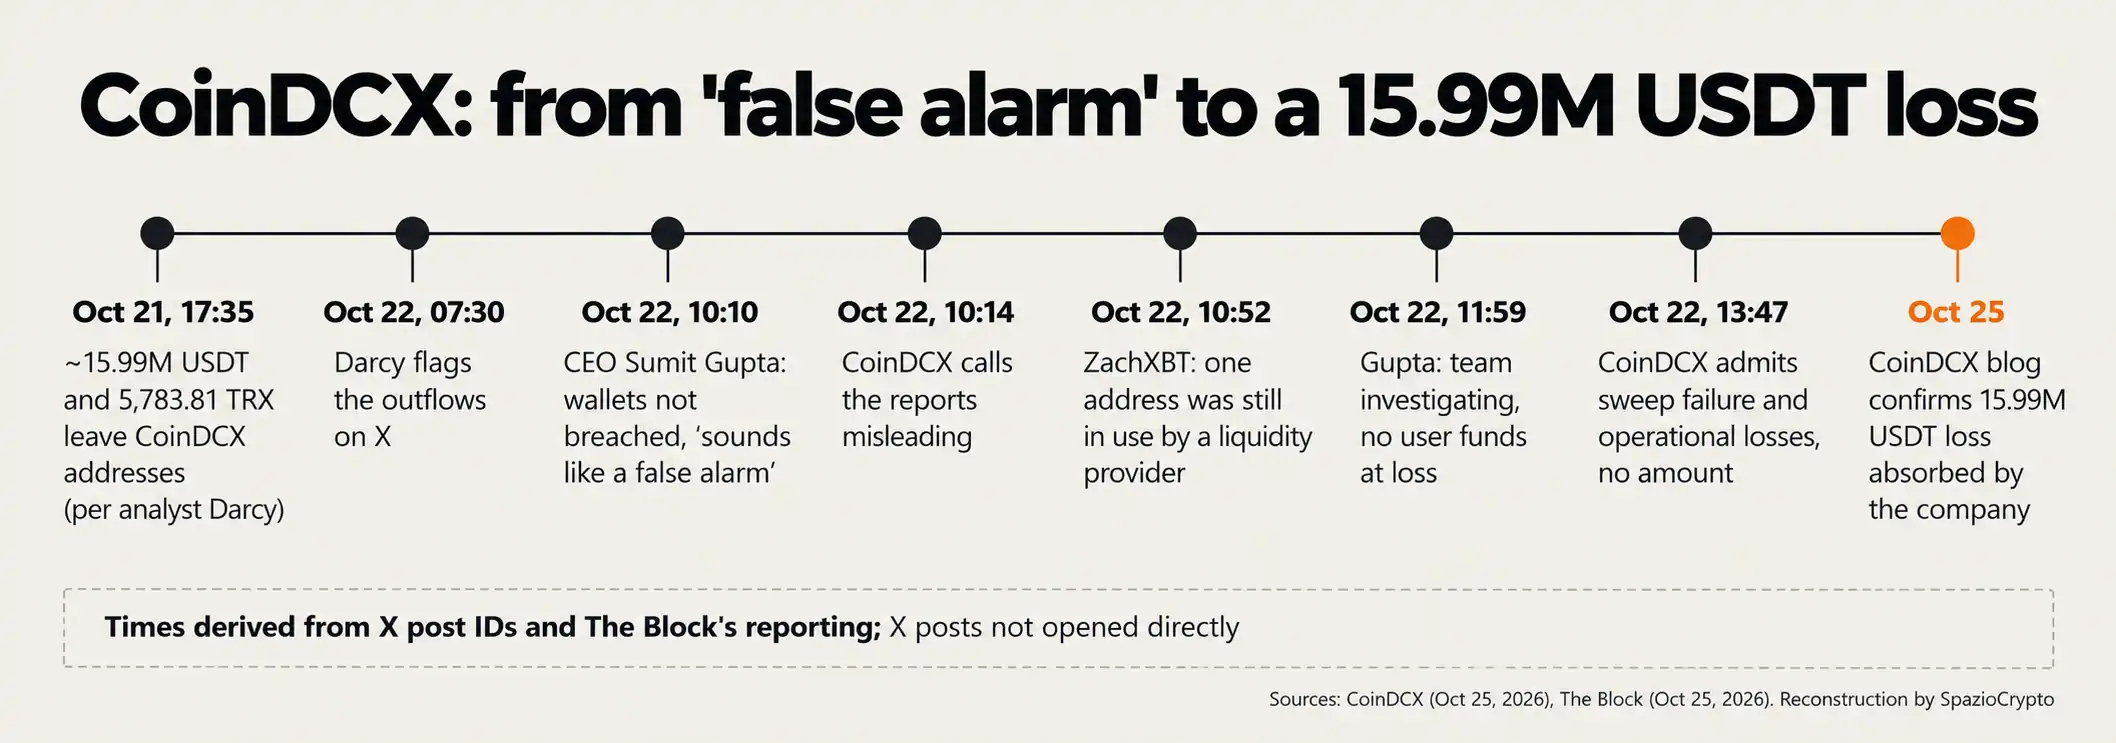
Secondo il comunicato, il 21 ottobre CoinDCX ha notato un'attività insolita nei propri sistemi e i controlli hanno protetto wallet e motori di trading attivi. Il giorno dopo, dai dati on chain e dalle segnalazioni della community, è emerso un movimento irregolare di fondi. La prima segnalazione pubblica, riporta The Block, è di Darcy, cofondatore del servizio di recupero asset FlashRescue: circa 15,99 milioni di USDT e 5.783,81 TRX sarebbero usciti dall'hot wallet di CoinDCX e da alcuni indirizzi di deposito alle 11:35 ora di New York del 21 ottobre, le 17:35 in Italia.
Tutti i fondi, secondo la ricostruzione di Darcy, sono confluiti su un unico indirizzo della rete Tron. Il trasferimento più grande valeva 15.819.002 USDT; da lì le somme sono state frazionate e inviate a indirizzi di deposito su Binance, OKX e Gate. Per chi non ha familiarità con USDT, la stablecoin di Tether ancorata al dollaro, la nostra guida alle stablecoin e al loro funzionamento spiega perché questi token circolano soprattutto su reti veloci ed economiche come Tron.
Perché all'inizio si parlava di falso allarme?
La sequenza del 22 ottobre è il cuore della vicenda. Darcy pubblica la segnalazione alle 7:30 ora di Roma. Alle 10:10 Gupta risponde che l'informazione è sbagliata, che i wallet di CoinDCX non sono stati violati e che gli hacker sembrano riutilizzare vecchi indirizzi compromessi a luglio 2025: «sembra un falso allarme» (traduzione nostra). Quattro minuti dopo l'account ufficiale definisce le notizie fuorvianti e scrive che quegli indirizzi non erano più usati dall'exchange.
Alle 10:52 interviene ZachXBT, l'investigatore on chain indipendente di cui abbiamo già raccontato il lavoro sul caso dei 72 milioni di USDT congelati da Tether su Tron. Secondo quanto riporta The Block, ZachXBT sostiene che uno degli indirizzi sia rimasto in uso presso un fornitore di liquidità per 10 mesi dopo l'incidente di luglio 2025, e che abbia trasferito depositi degli utenti all'hot wallet attuale di CoinDCX fino ad aprile e maggio 2026. Alle 11:59 Gupta scrive che il team sta approfondendo e che nessun utente perderà fondi. Alle 13:47 l'account ufficiale ammette un malfunzionamento e perdite operative, senza indicare un importo.
Come può un indirizzo dismesso ricevere ancora depositi?
Immaginate una famiglia che cambia casa ma lascia attiva la vecchia cassetta delle lettere, sapendo che qualche mittente distratto continuerà a usarla. Ogni tanto qualcuno passa a svuotarla. CoinDCX descrive un meccanismo simile. Dopo l'attacco del 2025 l'intera infrastruttura operativa è stata dismessa, ma secondo il comunicato alcuni utenti hanno continuato a inviare fondi ai vecchi indirizzi invece che a quelli mostrati nell'app.
Per non lasciarli senza tutela, la società dice di gestire due processi separati. Il primo accredita subito i fondi sul conto dell'utente; il secondo, un servizio di sweeping automatico, sposta poi quelle somme dall'indirizzo dismesso al wallet principale. Il comunicato ammette che questo secondo servizio ha smesso di funzionare per un certo periodo, che non viene precisato. I depositi si sono accumulati in una cassetta che, sempre secondo CoinDCX, aveva vulnerabilità sconosciute. Quando qualcuno l'ha aperta, dentro c'erano 15,99 milioni di USDT già accreditati ai clienti.
Chi paga davvero i 15,99 milioni?
Secondo CoinDCX, la perdita è a carico della società. Il meccanismo descritto spiega perché: i depositi erano già stati accreditati sui conti degli utenti, quindi il buco riguarda il patrimonio dell'exchange, non i saldi visibili ai clienti. La società aggiunge che tutti i fondi degli utenti restano in cold wallet segregati, protetti da custodia multilivello, e che trading, depositi e prelievi sono proseguiti senza interruzioni nelle 72 ore successive.
Sono dichiarazioni dell'exchange. Il comunicato non cita una verifica indipendente dei saldi successiva all'incidente, né un audit esterno sull'infrastruttura dismessa. Il passaggio più franco è un altro: CoinDCX riconosce di aver impiegato tempo a ricostruire la sequenza e scrive «Avremmo potuto essere più proattivi» (traduzione nostra). ZachXBT, sempre secondo The Block, ha invitato gli utenti a ritirare i fondi dall'exchange e ha accusato i cofondatori di aver negato il furto, pur dicendo di aver aiutato a congelare cripto rubate per un valore a sei cifre per conto della società. È la sua posizione, che riportiamo come tale.
Che cosa resta senza risposta?
Molto. Il comunicato non identifica l'attaccante, non spiega quali fossero le vulnerabilità dell'infrastruttura dismessa e non indica per quanto tempo lo sweeping sia rimasto fermo. Non chiarisce perché un'infrastruttura già compromessa nel 2025 continuasse a ricevere e processare depositi oltre un anno dopo, né risponde nel merito alla tesi di ZachXBT sul fornitore di liquidità. Interpellata da The Block su queste dichiarazioni, l'agenzia di comunicazione della società ha rimandato al post sul blog senza rispondere alle domande specifiche.
Manca anche una relazione tecnica pubblicata da terzi. È il documento che separa una spiegazione plausibile da una spiegazione verificata. La cifra di CoinDCX è lontana da quella dell'attacco da oltre 350 milioni subito da Bitget a settembre, ma la domanda che resta aperta è la stessa: come è stato possibile, e che cosa impedisce che succeda di nuovo.
È la prima volta per CoinDCX?
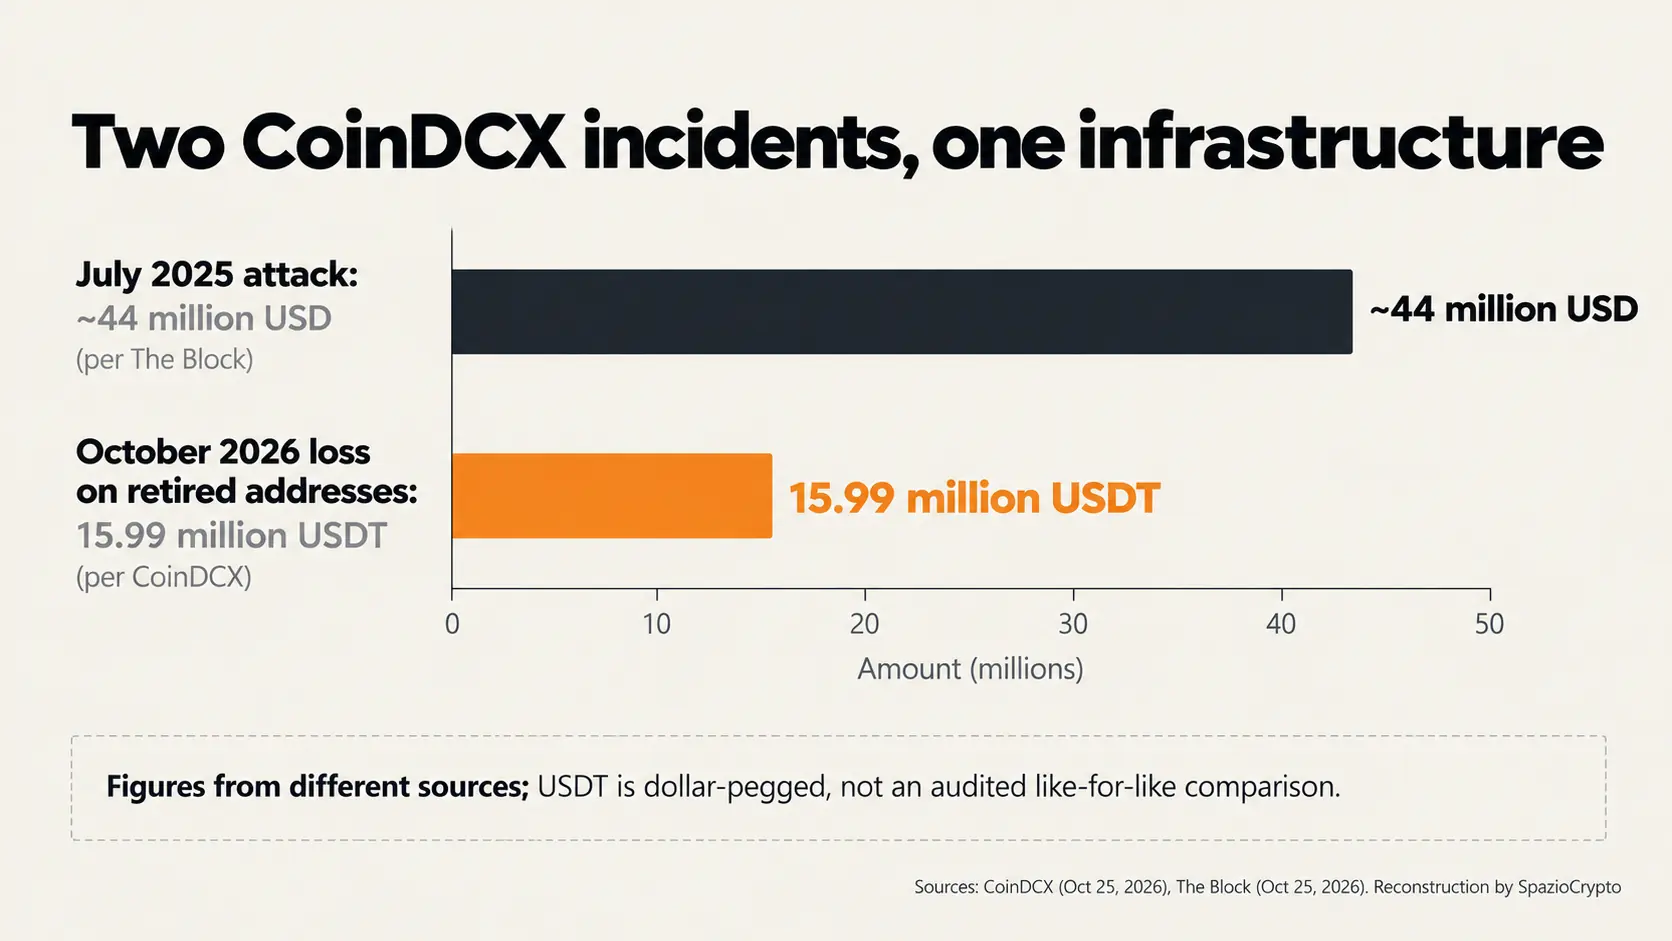
No. L'attacco del luglio 2025 era costato all'exchange circa 44 milioni di dollari, secondo The Block. All'epoca Gupta lo aveva attribuito a una violazione dei server; la polizia di Bengaluru ha poi ricostruito che alcuni hacker, presentandosi come selezionatori del personale, avevano convinto un ingegnere dell'azienda a installare un malware su un portatile aziendale. Gli indirizzi colpiti il 21 ottobre sono gli stessi dismessi dopo quell'episodio: il secondo incidente nasce dalle macerie del primo.
Il contesto pesa anche per gli azionisti. Coinbase ha investito in CoinDCX nell'ottobre 2025, con un'operazione che secondo Gupta valutava l'exchange 2,45 miliardi di dollari. Il tema della tutela dei fondi dei clienti, del resto, è tornato al centro anche in Europa con le carenze contestate dalla banca centrale irlandese a Coinbase Ireland. A marzo 2026, riporta The Block, la polizia indiana ha arrestato i due cofondatori in seguito a una denuncia per frode; CoinDCX ha sostenuto che il caso nasceva da truffatori che si spacciavano per l'exchange con un sito clone.
Che cosa può fare chi usa un exchange?
La lezione pratica la scrive la stessa CoinDCX: verificare l'indirizzo di deposito nell'app o sul sito prima di ogni versamento, perché inviare fondi a indirizzi dismessi è rischioso e gli exchange di norma non se ne assumono la responsabilità. Vale per qualunque piattaforma, non solo per quelle indiane. Un indirizzo salvato in rubrica mesi fa può non essere più quello giusto.
Il caso ricorda anche la differenza tra lasciare fondi su una piattaforma e custodirli in proprio, con vantaggi e rischi diversi che abbiamo messo a confronto nella guida alla custodia tra exchange, hot wallet e cold wallet. Nessuna delle due strade elimina il rischio, che cambia forma: chi sceglie la custodia personale si espone ai vettori descritti nell'analisi sulle vulnerabilità dei wallet nel 2026.
La perdita di CoinDCX in sintesi
Cosa è confermato, cosa no
- Confermato: CoinDCX ha ammesso una perdita di 15,99 milioni di USDT su indirizzi dismessi dopo l'attacco del luglio 2025, causata dal blocco temporaneo dello sweeping automatico, e dichiara di averla assorbita. Il 22 ottobre il CEO e l'account ufficiale avevano parlato di falso allarme e di notizie fuorvianti.
- Non indicato: chi sia l'attaccante, quali fossero le vulnerabilità, per quanto tempo lo sweeping sia rimasto fermo e perché gli indirizzi compromessi ricevessero ancora depositi. Nessuna verifica indipendente dei saldi è stata citata.
- Da seguire: un'eventuale relazione tecnica di terzi, la risposta nel merito alla tesi di ZachXBT sul fornitore di liquidità, il destino dei fondi inviati a Binance, OKX e Gate, i prossimi rapporti di trasparenza dell'exchange.
La lettura più grande
La nostra lettura, che dichiariamo come tale: il danno reputazionale qui supera quello economico. Quindici milioni assorbiti senza fermare i prelievi dicono qualcosa sulla solidità patrimoniale di CoinDCX; due smentite in quattro minuti, seguite da una conferma tre giorni dopo, dicono qualcosa sul modo in cui l'exchange comunica sotto pressione. Nel settore crypto la fiducia si misura ormai in pubblico e in tempo reale, con analisti indipendenti che leggono la blockchain più in fretta dei comunicati ufficiali. Un'infrastruttura dismessa che continua a lavorare è anche un debito tecnico che nessuno vede finché qualcuno non lo incassa.
I segnali concreti da seguire sono tre. Il primo è se CoinDCX pubblicherà una relazione tecnica firmata da terzi, con la durata del guasto e la natura delle vulnerabilità. Il secondo è il prossimo rapporto mensile di trasparenza sulle riserve, il primo dopo l'incidente. Il terzo è se gli exchange che hanno ricevuto i fondi riusciranno a bloccarne una parte, e se la società chiuderà davvero, con una scadenza dichiarata, la manutenzione degli indirizzi dismessi.